Zum Inhalt springen

Blog

Studien, Leitfäden und Einordnung zu Behavioral Defense.

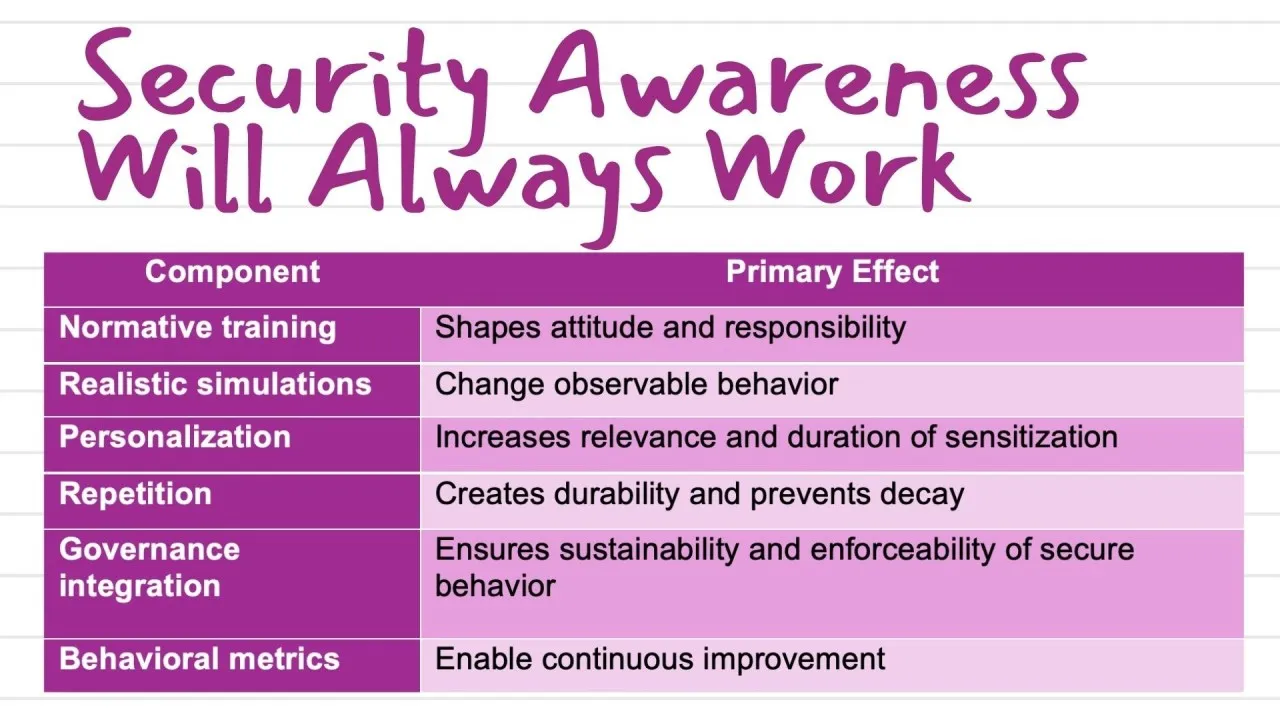
Grafik «Security Awareness Will Always Work»: Tabelle mit sechs Awareness-Komponenten und ihrer Hauptwirkung
awarenessWarum Security Awareness immer wirksam ist – wenn man sie richtig aufbaut und korrekt misst

Ein Artikel im Wall Street Journal stützt sich auf die Studie «Understanding the Efficacy of Phishing Training in Practice» und wirft die Frage auf, ob Phishing-Simulationen und Awareness-Trainings tatsächlich zu einer relevanten Reduktion des Risikos führen. Eine wachsende Zahl empirischer Untersuchungen zeigt jedoch, dass gut konzipierte Cybersecurity-Awareness-Programme das sicherheitsrelevante Verhalten messbar verbessern.
Meme: «Starting Cybersecurity Awareness Program?» neben Buzz Lightyear, der Woody «Mistakes, mistakes everywhere» zeigt
comparisonWas KUNDEN FALSCH MACHEN, wenn sie Cybersecurity-Awareness-Programme starten

Wie jedes andere Projekt kann auch ein Cybersecurity-Awareness-Programm einen sehr holprigen Start nehmen, wenn man mit einer unpassenden Einstellung beginnt und das Management den Wert einer echten Sensibilisierung nicht erkennt. Wir haben die in einer USENIX-Studie dokumentierten Fehler und falschen Erwartungen untersucht und mit unseren eigenen Erfahrungen verglichen.

Illustration: ein ratloser Büroangestellter am Computer neben einem humanoiden Roboter, der eine E-Mail mit Warnsymbol hält
aiKann KI böswillige Inhalte in E-Mails erkennen?

Phishing-E-Mails sind selbst für versierte Mitarbeitende immer schwieriger zu erkennen. Eine aktuelle Studie testete verschiedene grosse Sprachmodelle (LLMs) auf ihre Fähigkeit, bösartige Inhalte in E-Mails zu erkennen, und stellte sehr unterschiedliche Ergebnisse fest.

Collage: Zitat «Reverse investment pitching is pointless», Pitching-Event, US- und EU-Flagge, Meme «kein Foto für dich»
entrepreneurshipReverse Investment Pitching ist sinnlos, selbst wenn es brillant wäre.

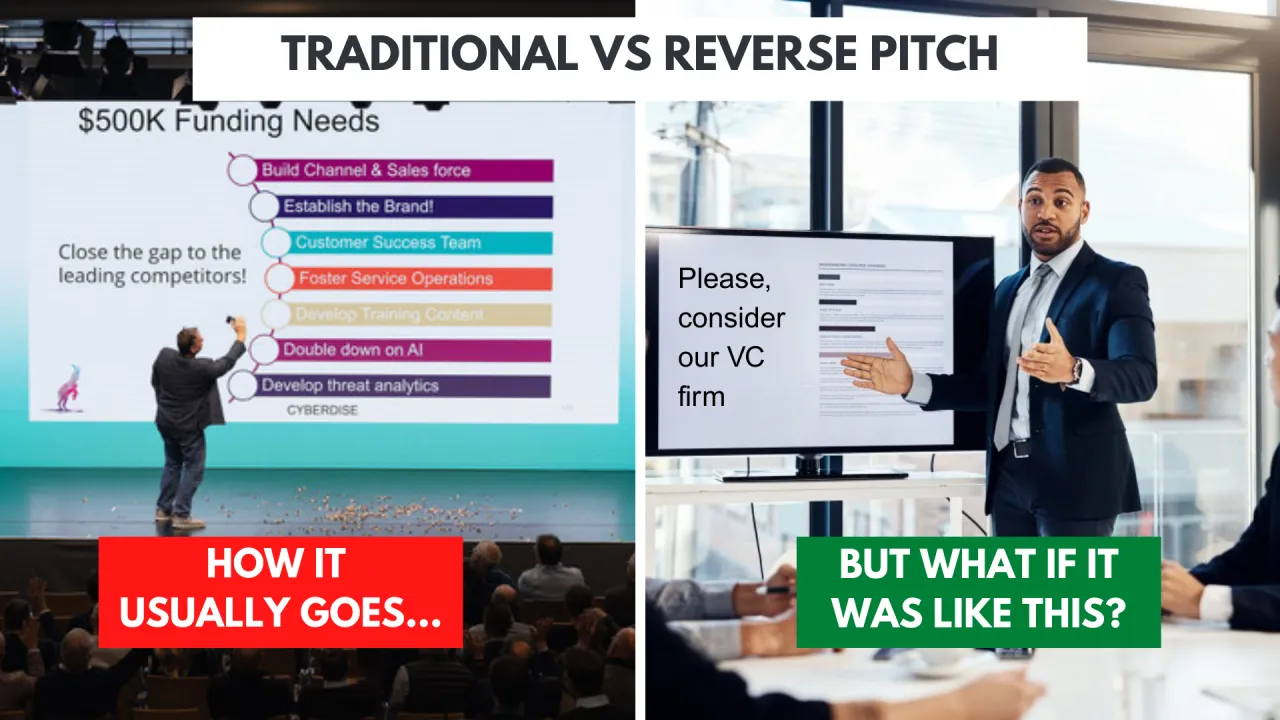
Beim Reverse Pitching wird der Spiess umgedreht: Die Investoren und Kapitalgeber bewerben sich bei Start-up-Unternehmern, um in deren Unternehmen investieren zu dürfen. Ob das eine gute Idee ist, darauf gibt es zwei Antworten: Ja und Nein.

Titelgrafik «Complete the test – let's see if you can escape the phish»: Taucher über einem Haimaul, Preis für den Besten.
awarenessGlauben Sie, dass Sie alles über Cybersicherheit wissen? Machen Sie den Test und lernen Sie aus dem Lehrbuch des Schweizer Eishockeys

Der Oktober ist der Monat der Cybersicherheit – eine Zeit, um uns daran zu erinnern, dass der Mensch bei der Abwehr von Cyberbedrohungen nach wie vor das schwächste Glied ist. Der Beitrag zeigt, wie sich das Sicherheitsbewusstsein entwickelt hat und was der Aufbau einer starken Cybersicherheitskultur mit dem Aufbau einer erfolgreichen Eishockeymannschaft gemeinsam hat.

Risk illustration
comparisonRisikoeinstellung gegenüber Risikoverhalten: Trainieren Sie das Falsche?

Trotz umfassender Schulungen zum Sicherheitsbewusstsein kommt es in vielen Unternehmen aufgrund menschlicher Fehler weiterhin zu Datenverletzungen. Dieser Artikel handelt von der Kluft zwischen Risikoeinstellung (wissen, was riskant ist) und Risikoverhalten (sich tatsächlich sicher verhalten).

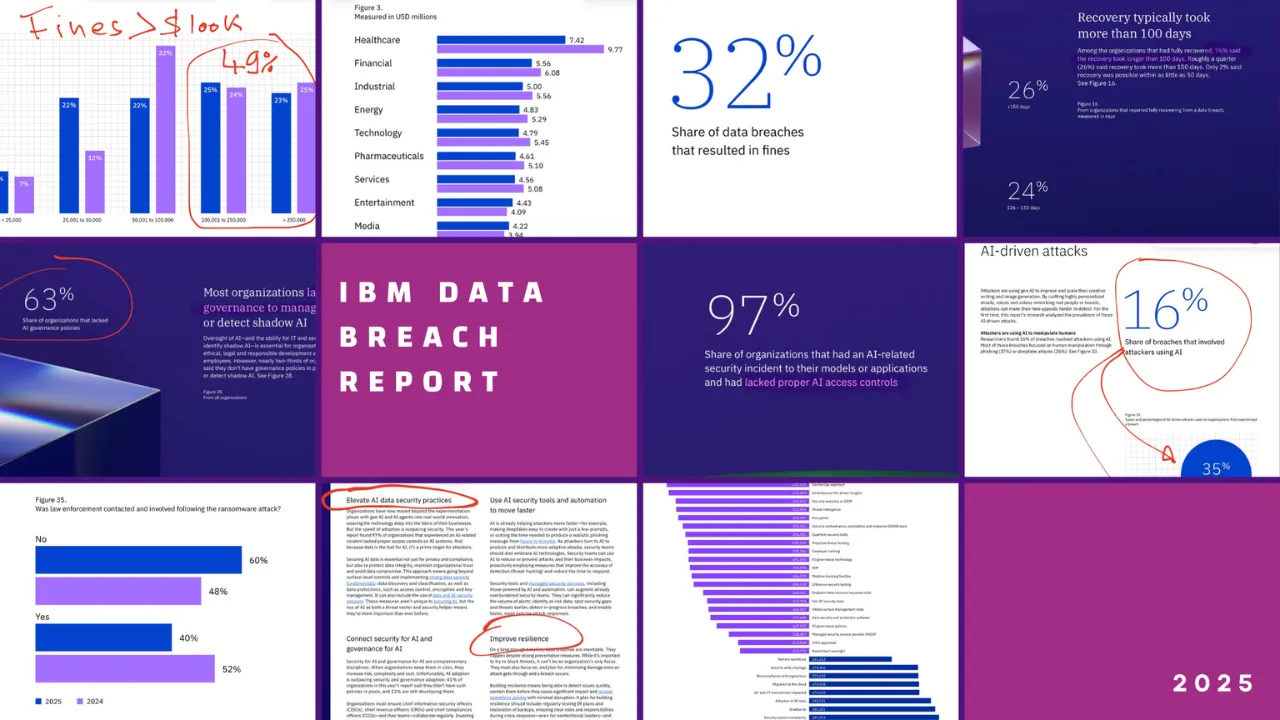
Collage «IBM Data Breach Report 2025»: kommentierte Berichtsseiten und Diagramme, etwa 32% der Datenlecks mit Bussen.
researchWas sagt der IBM-Bericht 2025 zu Datenverstößen wirklich aus?

Der IBM-Bericht zu den Kosten von Datenverletzungen wird seit zwei Jahrzehnten jährlich veröffentlicht. Er wird oft wegen der Zahlen gelesen, doch der diesjährige Bericht sagt etwas Wesentliches über das Cybersicherheitsbewusstsein aus.

Titelgrafik: «Der steinige Weg zur Verringerung menschlicher Fehler» über einer Ladenfassade mit Schriftzug «Marks & Spencer»
phishingDer steinige Weg zur Verringerung menschlicher Fehler

Der Cyberangriff auf Marks & Spencer macht es deutlich: Grosse Unternehmen mit komplexer Organisation, vielen Sprachen und mehreren LMS-Systemen brauchen Cybersecurity-Awareness-Lösungen, die auf solche Herausforderungen zugeschnitten sind. Andernfalls besteht die Gefahr eines konzernweiten Ausfalls.

Titelgrafik «Die grössten Cyber-Raubzüge der Geschichte: Bybit, MGM und Sony» neben lachendem Redner im Cyberdise-Shirt
threat-landscapeDie größten Cyber-Raubzüge der Geschichte: Die Angriffe auf Bybit, MGM und Sony – Auswirkungen, Gemeinsamkeiten, Schadenshöhe und Cybersicherheitspotenziale

Im heutigen Beitrag unserer unregelmässigen Serie «Die grössten Cyberangriffe» analysieren wir die Angriffe auf Bybit, MGM und Sony: was passiert ist, wie es geschehen konnte, wie es entdeckt wurde, welcher Schaden entstanden ist und was die Konsequenzen waren. Am Ende vergleichen wir die Fälle und erwägen, was man hätte besser machen können – auch unter dem Aspekt der Sensibilisierung für die Cybersicherheit.