Zum Inhalt springen

Thema: simulation

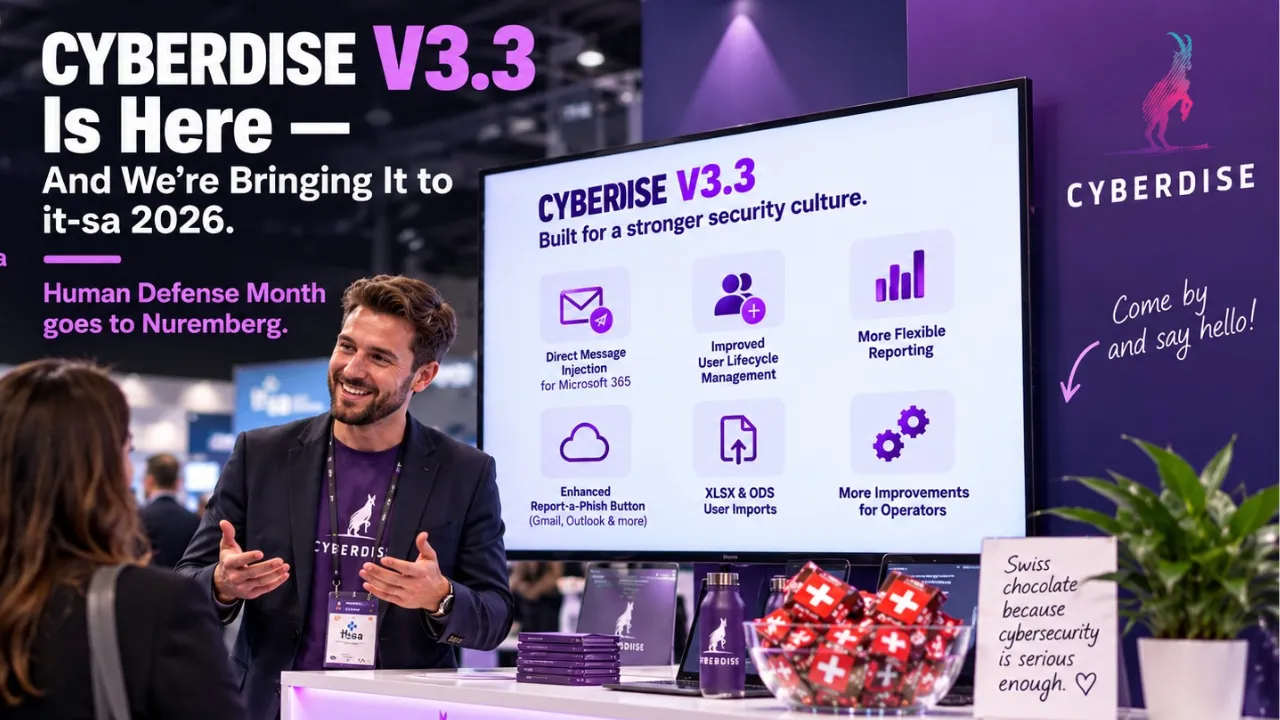
Release-Banner zu CYBERDISE V3.3 mit den Standangaben für die it-sa 2026, Halle 7, Stand 301a
productCYBERDISE V3.3 ist da, und wir bringen es auf die it-sa 2026

CYBERDISE V3.3, unser Human Defense Month Release, ist da: direkte Zustellung von Phishing-Simulationen in Microsoft 365, ein flexiblerer Report-a-Phish Button und einfachere Benutzerimporte. Live zu sehen an der it-sa 2026 in Nürnberg, 27. bis 29. Oktober, Halle 7, Stand 301a.
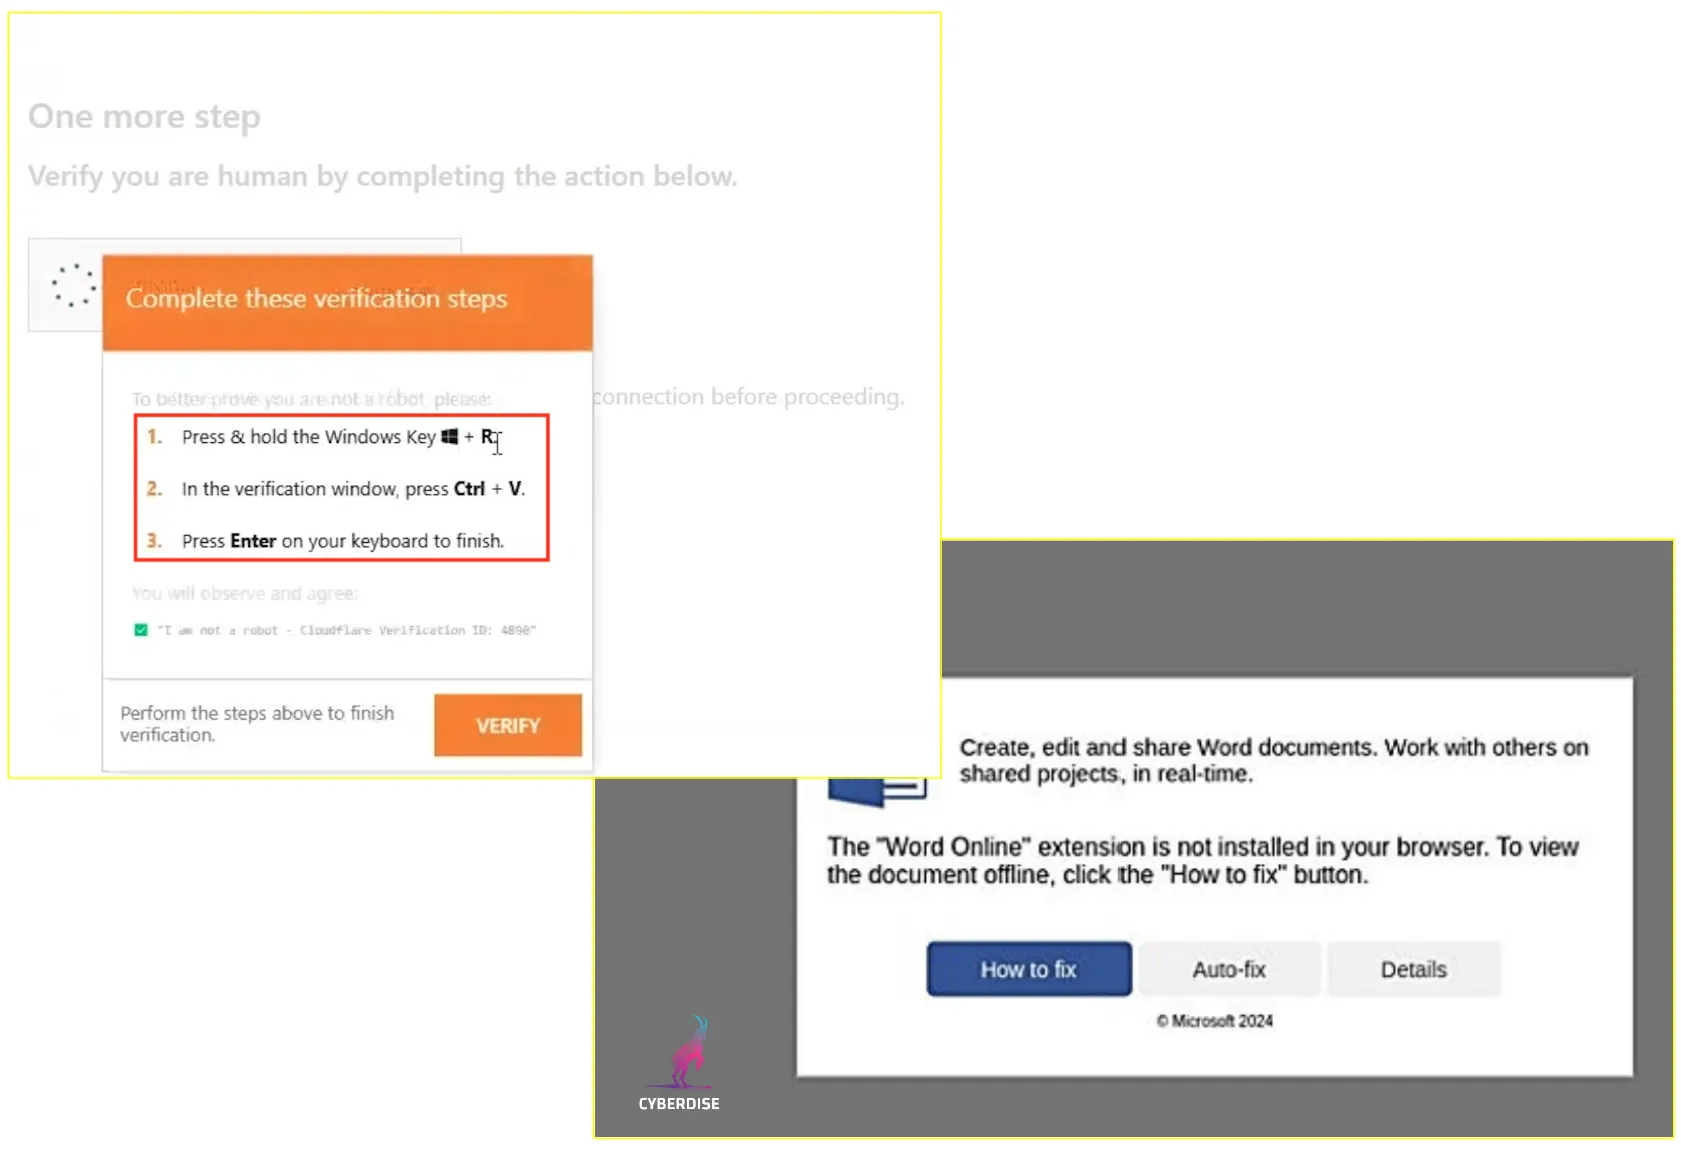
Zwei Beispiele für ClickFix-Köder: eine gefälschte Verifizierungsseite, die zu Windows + R, dann Ctrl + V und Enter auffordert, und eine gefälschte Microsoft-Word-Fehlermeldung mit der Schaltfläche «How to fix»
clickfixClickFix: wenn der Nutzer den Angriff ausführt

ClickFix fordert Mitarbeitende nicht auf, einen bösartigen Anhang zu öffnen. Es führt sie durch einen scheinbar routinemässigen Reparatur- oder Verifizierungsschritt, bis sie den Angriff selbst ausführen. So erstellen Sie eine ClickFix-Simulation in Cyberdise Awareness – von der Szenario-Auswahl über die Zustellung bis zur Messung.

Titelgrafik «Strengths & Weaknesses of Microsoft Defender Attack Simulator»: zwei Männer halten Schilde mit der Aufschrift MS und BDE gegen anfliegende Angriffe
microsoft-defenderDefender Attack Simulator: Stärken und Grenzen

Microsoft Defender for Office 365 bringt eine eigene Plattform für Phishing-Simulationen und Awareness mit. In einigen Bereichen ist sie sehr gut. In anderen zeigen sich strukturelle Grenzen sehr schnell. Dies ist ein bewusst ausgewogener Blick auf beide Seiten.

Zwei Männer Rücken an Rücken: der eine mit kleinem «MS»-Schild wird getroffen, der andere wehrt mit grossem «AW»-Schild ab
comparisonMicrosoft Defender Attack Simulator – Was läuft daran falsch?

Viele mittelständische Unternehmen in Deutschland und der Schweiz beenden Verträge mit Awareness-Anbietern zugunsten des Microsoft Defender Attack Simulators, weil er in E5-Lizenzen bereits inkludiert ist. Für Organisationen mit hohen Anforderungen an die Cyber-Awareness ihrer Mitarbeitenden ist das Tool jedoch nur eingeschränkt geeignet.

Banner: «Why today's phishing exercises (simulations) are mostly stupid?» mit einem Comicfisch am Angelhaken
phishingDas Paradoxon von „Cybersecurity-Awareness“

Cybersicherheit kann im Falle eines Angriffs über den Fortbestand eines Unternehmens entscheiden, denn Millionenbeträge und das Kundenvertrauen stehen auf dem Spiel. Und doch ist das Thema bei den Mitarbeitenden ziemlich unbeliebt, sodass viele Schulungsprogramme am Ende wirkungslos bleiben.

Banner: «No more boring trainings – smarter awareness with Cyberdise 2.0», daneben ein Briefumschlag an einem Angelhaken
productDIE universelle Simulations- und Awareness-Lösung: Cyberdise 2.0

Cyberbedrohungen entwickeln sich rasant weiter, und die Verteidigung eines Unternehmens beginnt bei seinen Mitarbeitenden. Cyberdise 2.0 ist eine umfassende Plattform zur Bewusstseinsbildung in Bezug auf Cybersicherheit, entwickelt, um Mitarbeitende weiterzubilden und für die Risiken zu sensibilisieren, denen sie täglich ausgesetzt sind.

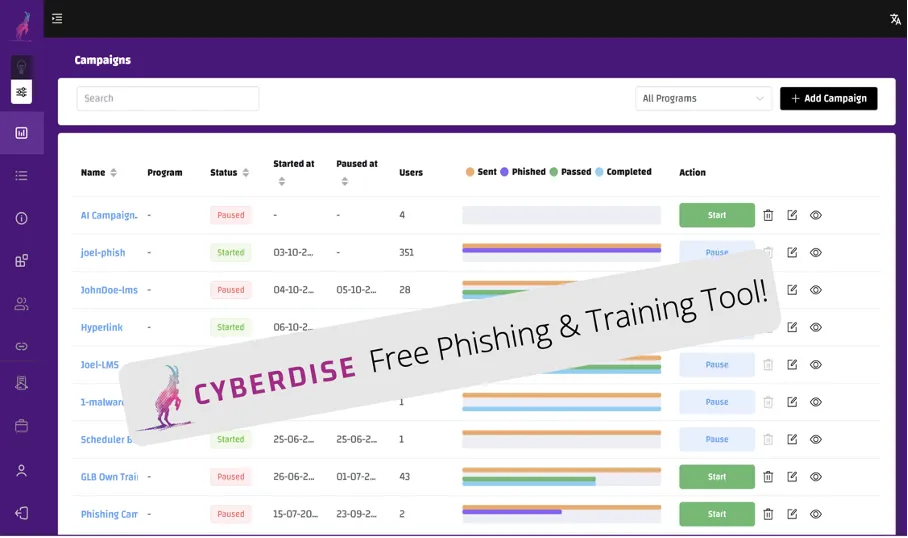
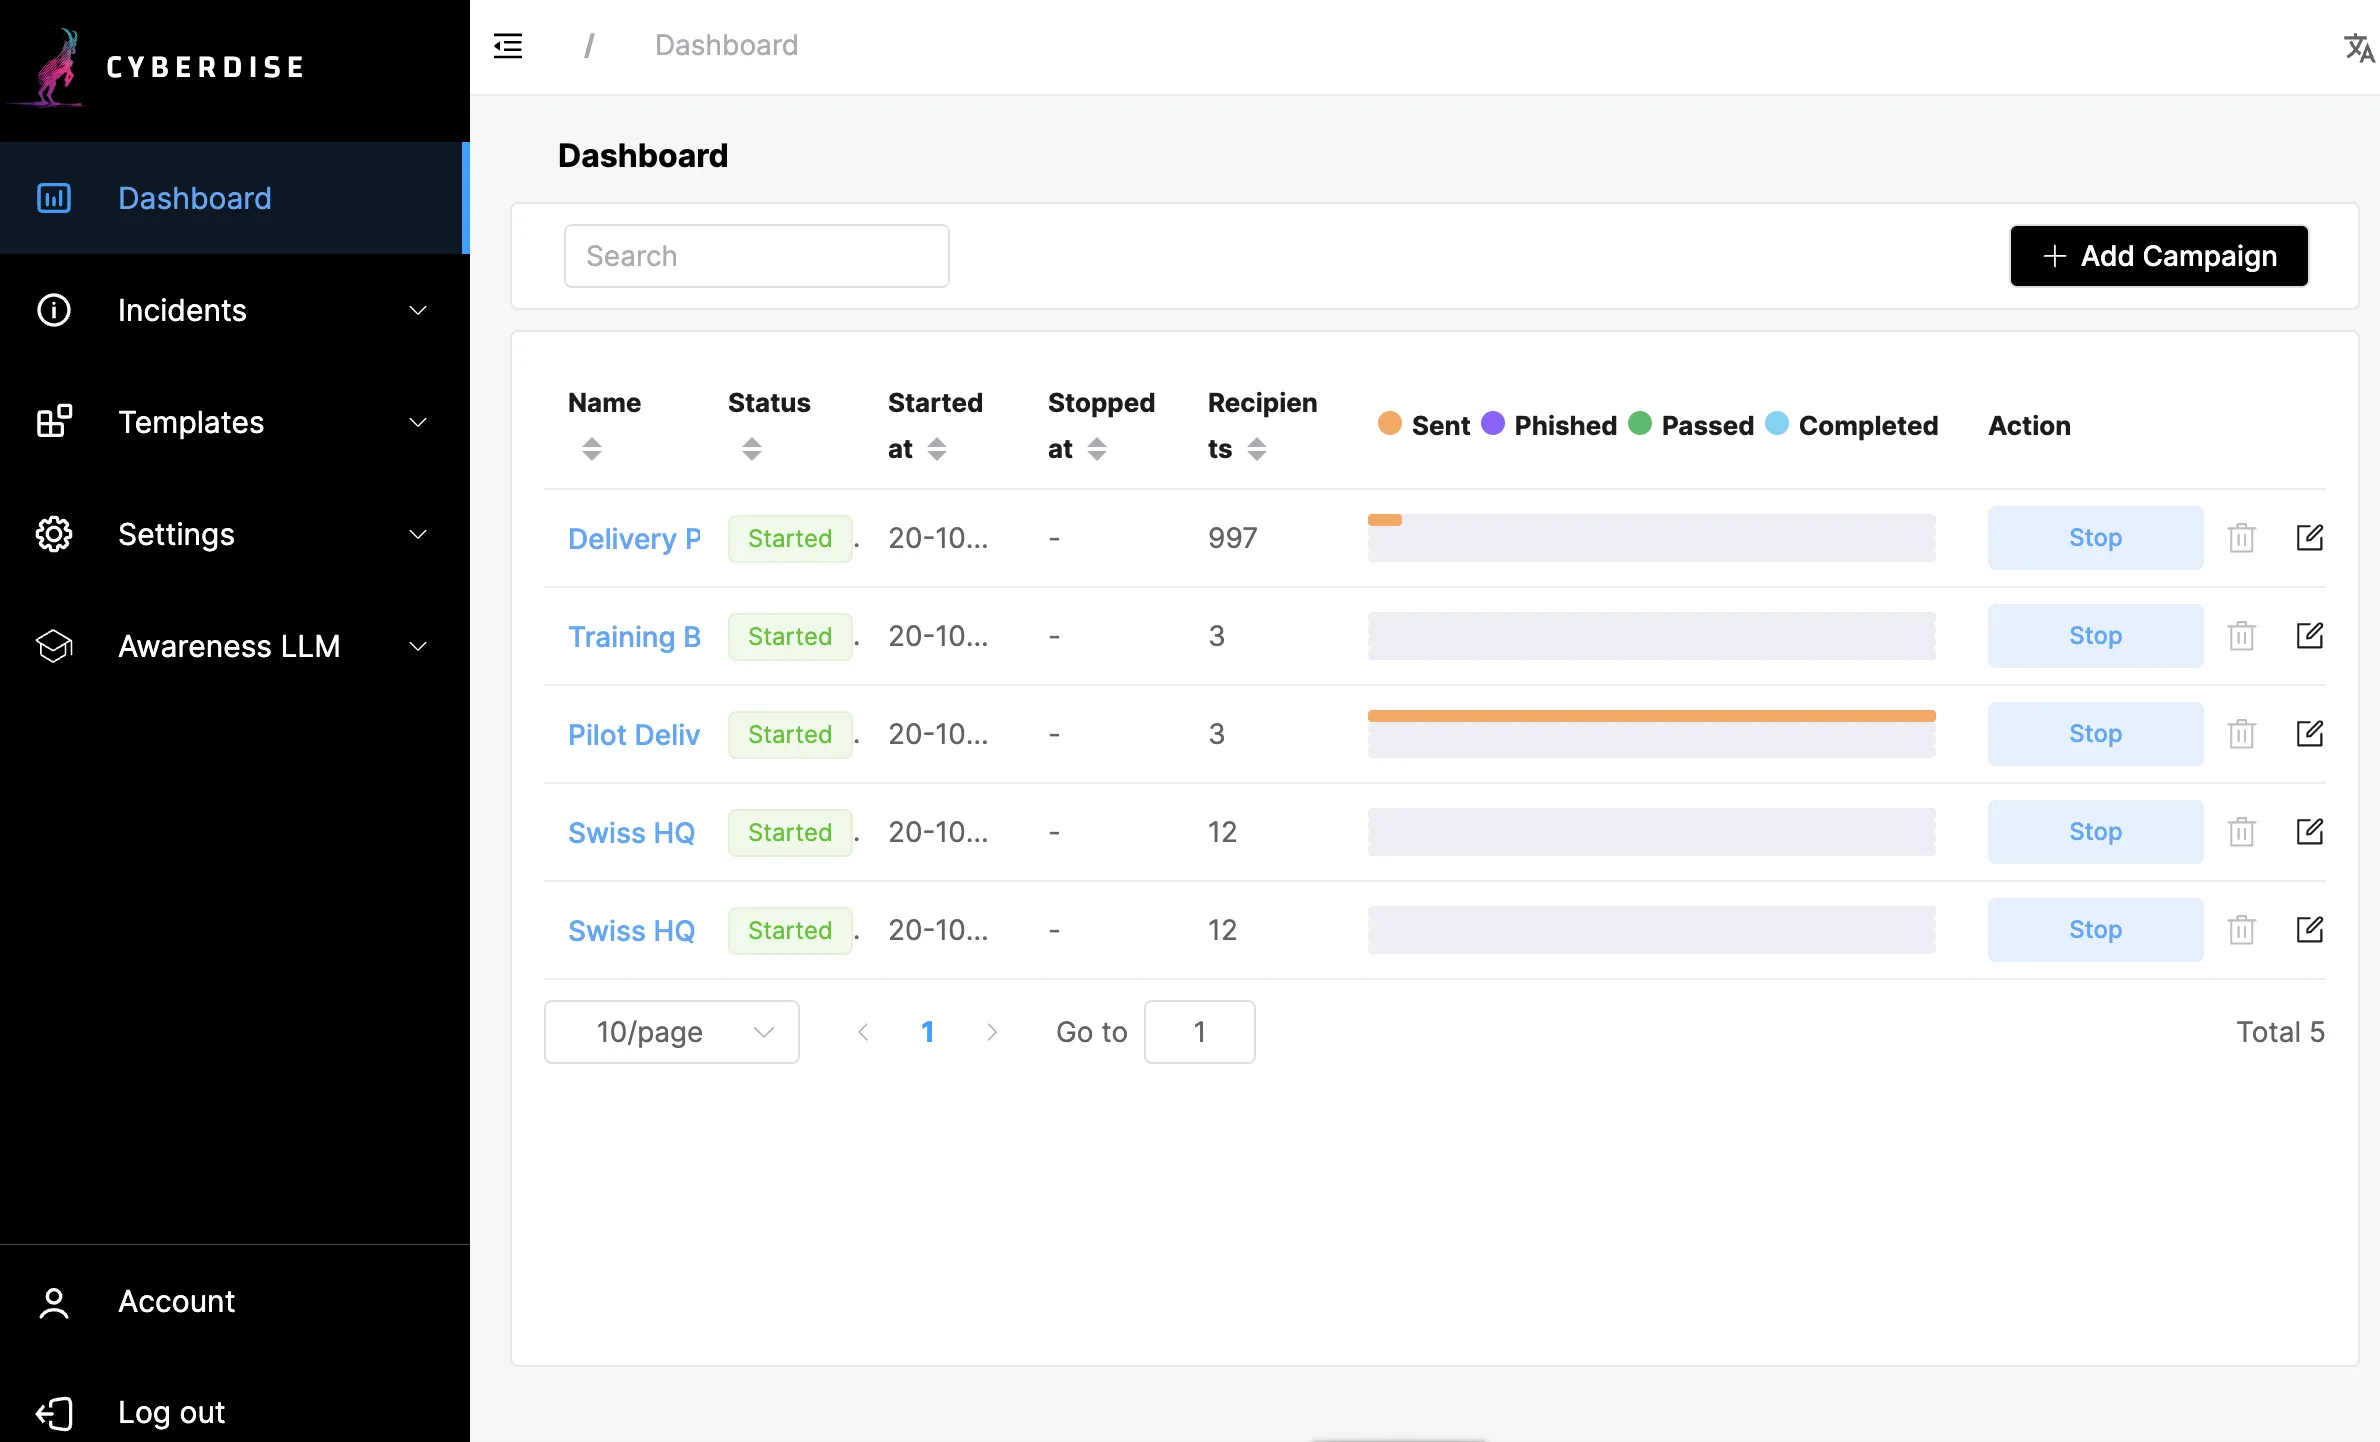
Screenshot des Cyberdise-Dashboards mit fünf gestarteten Phishing-Kampagnen, Empfängerzahlen und Fortschrittsbalken
pressKI-Phishing Simulation von Cyberdise Awareness startet durch

Pünktlich zum InCyber Forum in Lille präsentiert Cyberdise neue Funktionen, mit denen sich individuelle Phishing- und Smishing-Übungen noch einfacher durchführen lassen. Das Schweizer Start-up verstärkt seine Geschäftstätigkeit in Frankreich.

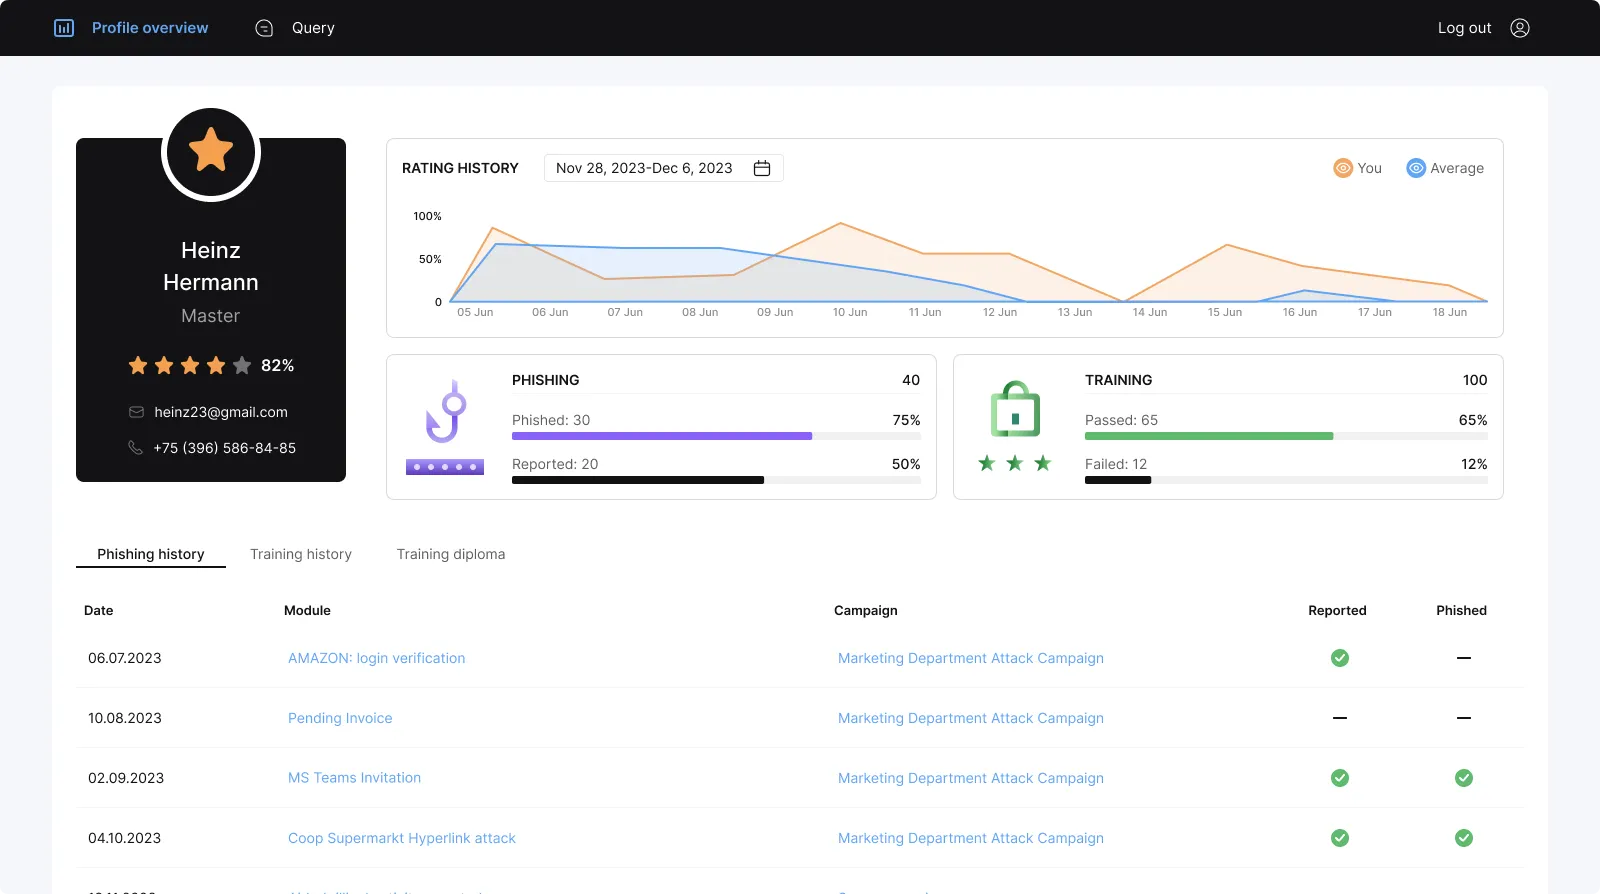
Screenshot der Profilübersicht eines Empfängers: Bewertungsverlauf, Phishing- und Trainingsergebnisse sowie Phishing-Verlauf
awarenessWelches Cyber Training hat den größten Lerneffekt?

Weit über 60% aller Hackerangriffe sind Phishings, die auf die Sicherheitslücke Mensch abzielen – Mitarbeitende müssen sie deshalb erkennen können. Dieser Artikel geht der Frage auf den Grund, welche E-Learning-Formate im Cyber Training am effektivsten sind und den grössten Lerneffekt erzielen.