Zum Inhalt springen

Blog

Studien, Leitfäden und Einordnung zu Behavioral Defense.

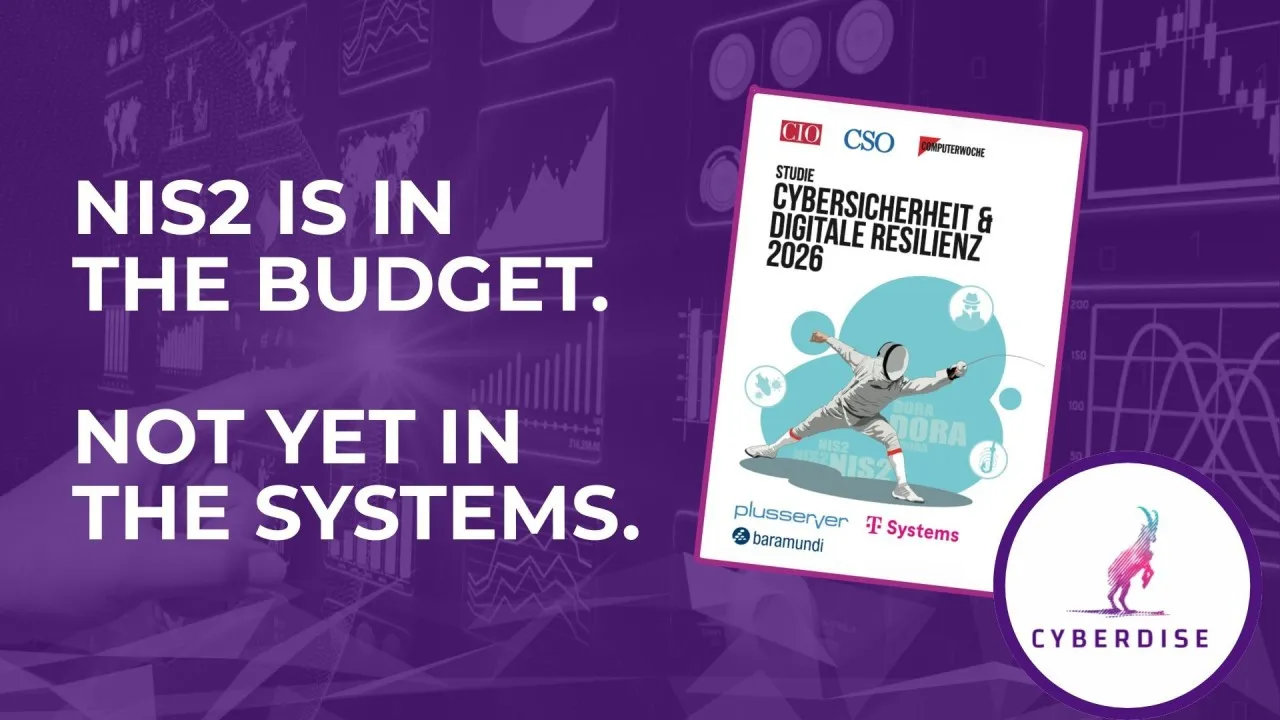
Titelgrafik: «NIS2 is in the budget. Not yet in the systems.» mit dem Cover der Studie von CIO, CSO und Computerwoche
awarenessNIS2 ist im Budget – aber noch nicht in den Systemen

Eine Studie von CIO / CSO / Computerwoche, basierend auf 324 Interviews mit leitenden IT-Entscheidungsträgern in der DACH-Region, zeigt: NIS2 verändert grundlegend, wie Organisationen über Cybersicherheit denken. Zwischen Compliance und tatsächlicher Resilienz klafft jedoch weiterhin eine deutliche Lücke.
Zwei Männer Rücken an Rücken: der eine mit kleinem «MS»-Schild wird getroffen, der andere wehrt mit grossem «AW»-Schild ab
comparisonMicrosoft Defender Attack Simulator – Was läuft daran falsch?

Viele mittelständische Unternehmen in Deutschland und der Schweiz beenden Verträge mit Awareness-Anbietern zugunsten des Microsoft Defender Attack Simulators, weil er in E5-Lizenzen bereits inkludiert ist. Für Organisationen mit hohen Anforderungen an die Cyber-Awareness ihrer Mitarbeitenden ist das Tool jedoch nur eingeschränkt geeignet.

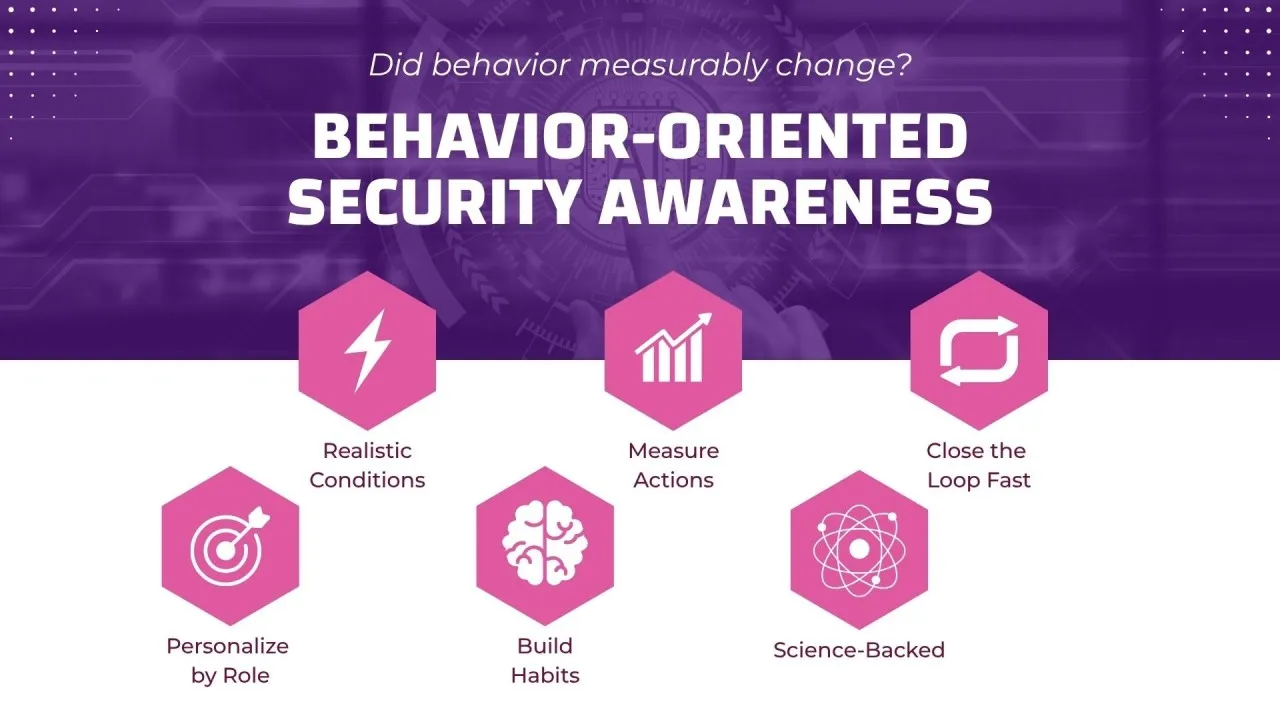
Grafik «Verhaltensorientierte Security Awareness» mit sechs Prinzipien, von realistischen Bedingungen bis zu Gewohnheiten
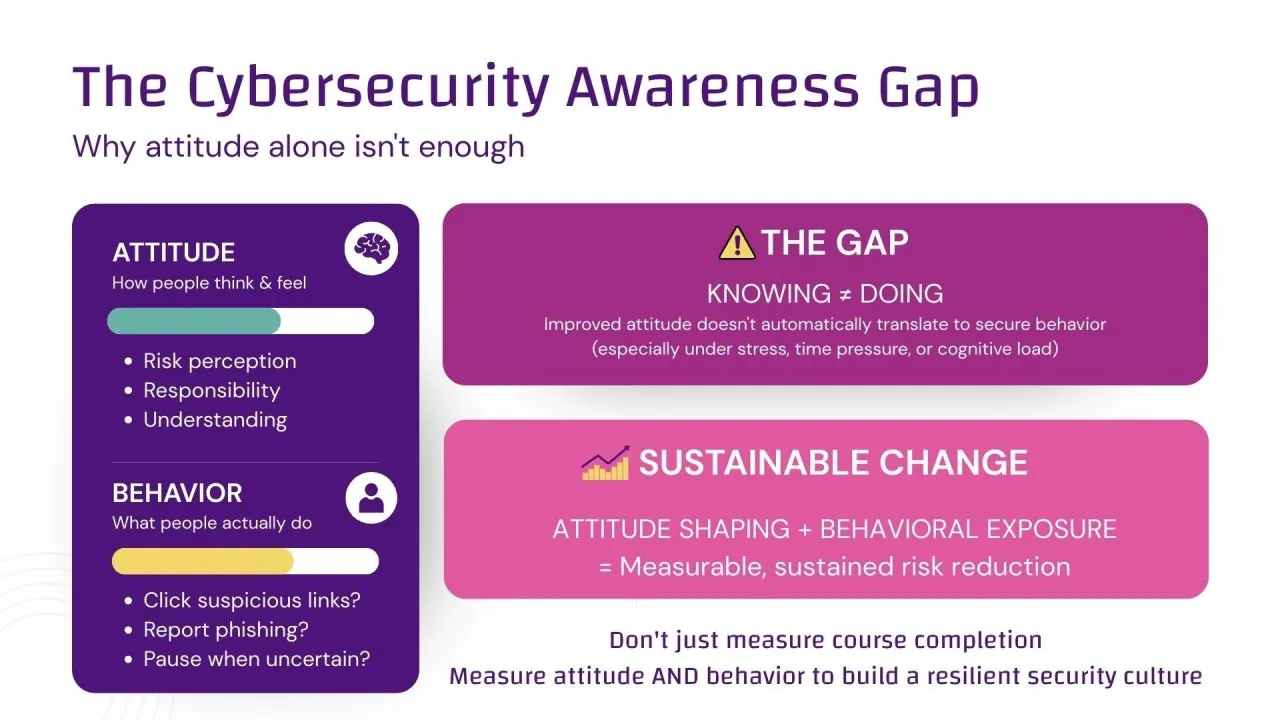
human-riskWas ist verhaltensorientierte Cybersicherheits-Sensibilisierung?

Verhaltensorientierte Sensibilisierung misst ihren Erfolg an einer beobachtbaren Veränderung des Risikoverhaltens – nicht am Abschluss von Wissen, an positiven Feedback-Bewertungen oder am Konsum von Kursen. Mitarbeitende gelten dabei als menschliche Entscheidungssysteme, nicht als reine Informationsspeicher.

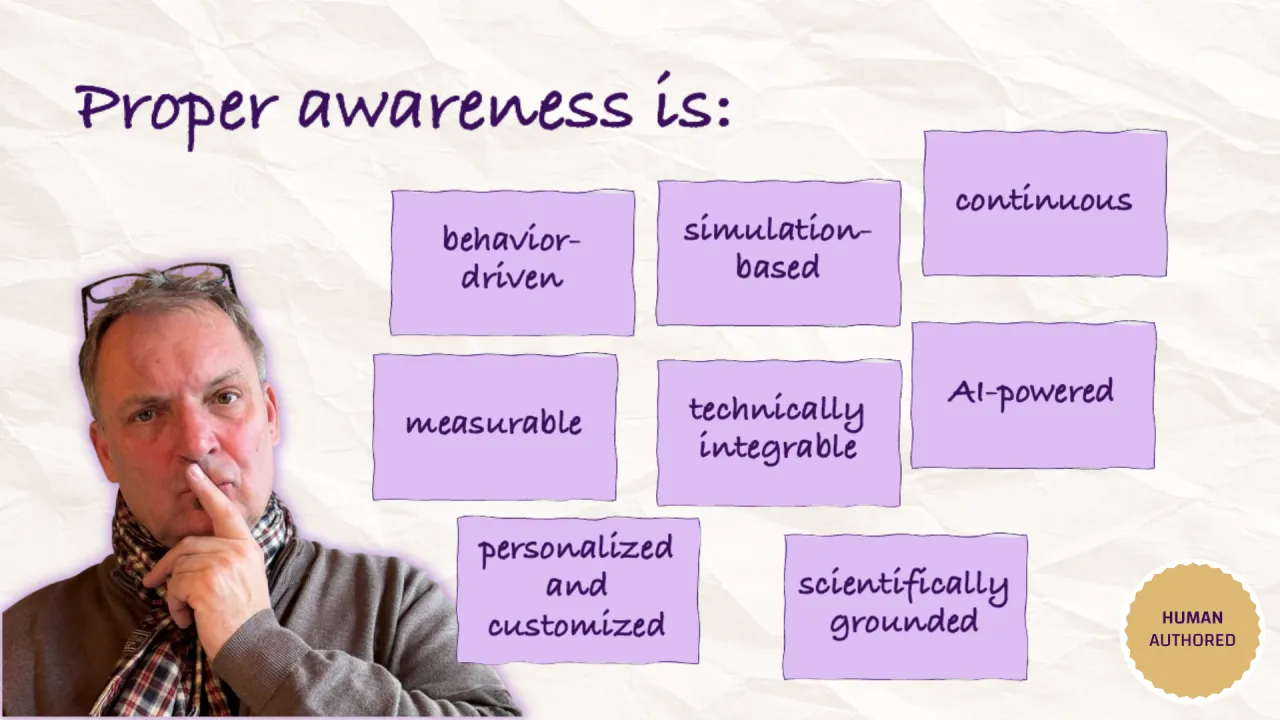
Titelgrafik «Proper awareness is:» mit acht Zetteln (behavior-driven, simulation-based, continuous, measurable, technically integrable, AI-powered, personalized and customized, scientifically grounded) neben einem nachdenklichen Mann
awarenessWas ist richtiges Cybersecurity Awareness?

Eine ganze Industrie bietet Kunden häufig Produkte und Leistungen mit wenig Nutzen an. Im Cybersecurity-Awareness-Markt zielen diese oft nicht auf Verhaltensänderung ab.

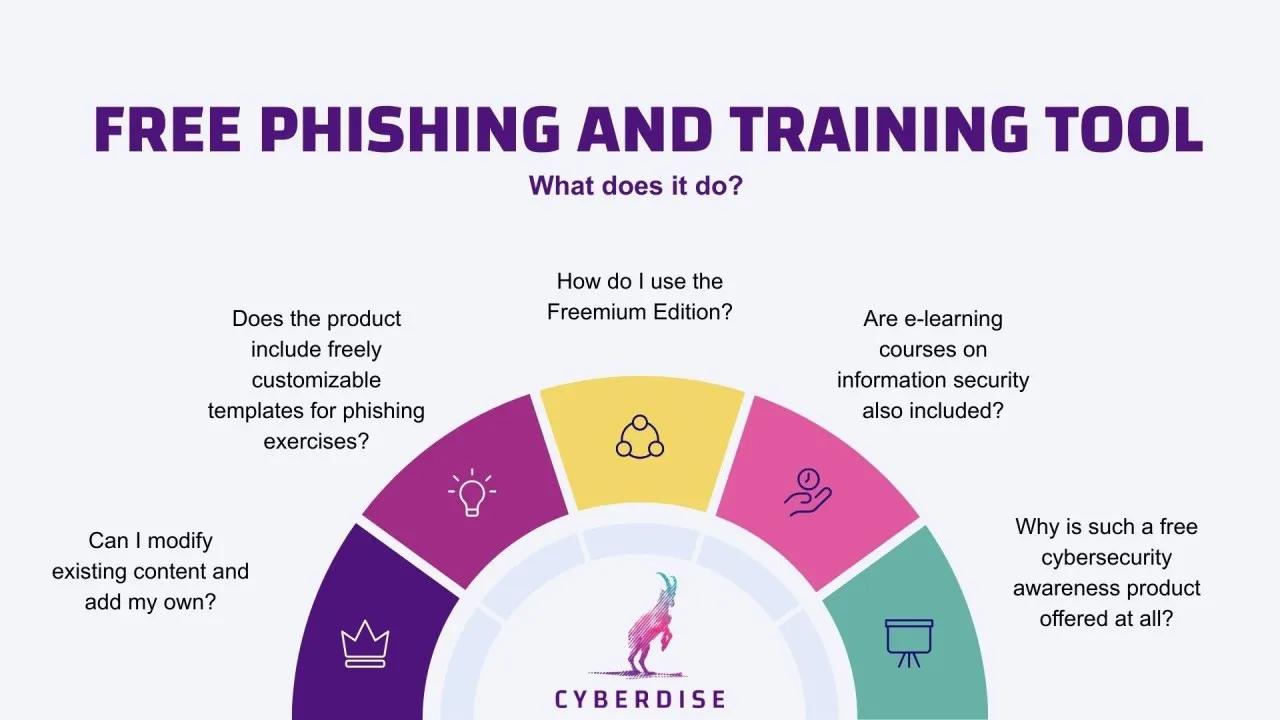
Grafik «Free Phishing and Training Tool – What does it do?» mit fünf Fragen zur Freemium Edition
productWas leistet unser kostenloses Phishing- und Schulungstool?

Die CYBERDISE Freemium Edition ist ein kostenloses Phishing-Tool und eine Lernumgebung für Cybersecurity-Kurse, technisch gesehen ein Angriffssimulator und ein schlankes LMS mit Content-Editor und Benutzerverwaltung. Hier die Antworten darauf, was sie enthält, was sie für den Betrieb braucht und welche Limitationen sie hat.

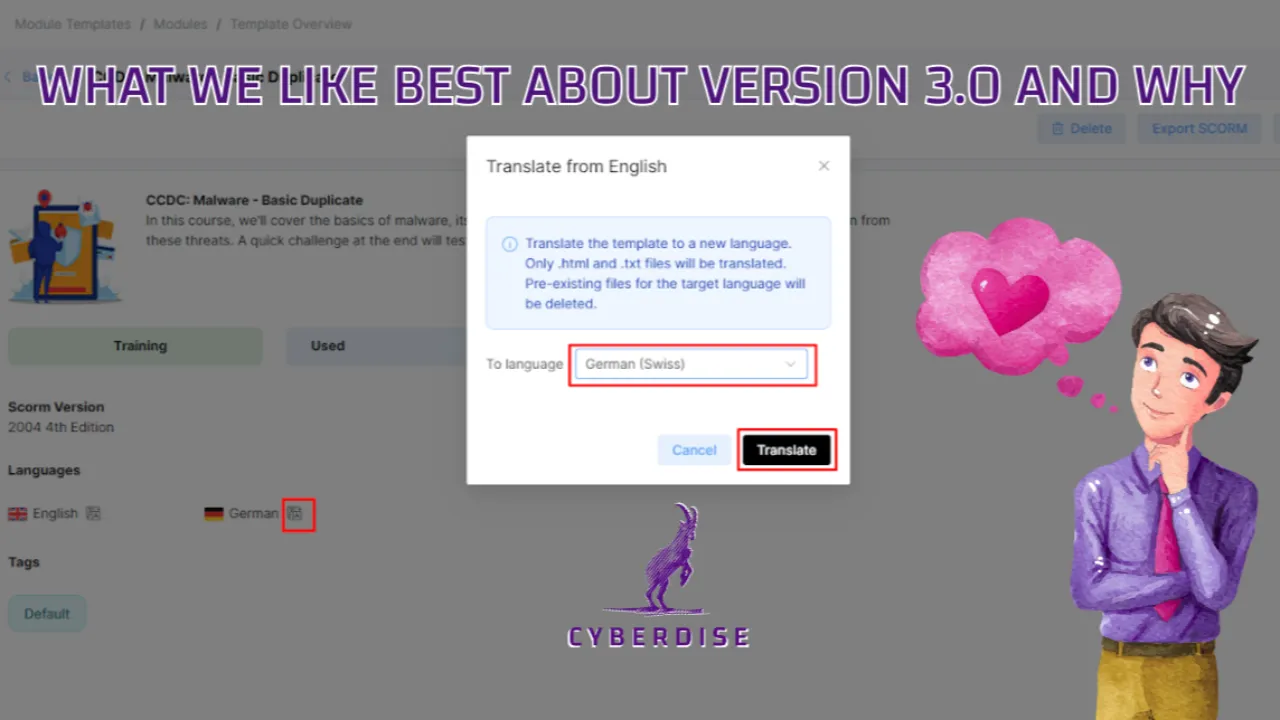
Titelgrafik: «What we like best about version 3.0 and why» über dem Dialog «Translate from English» eines Trainingsmoduls
productWas wir an Version 3.0 am meisten schätzen – und warum

Version 3.0 ist seit Anfang 2026 verfügbar und bringt umfangreiche neue Funktionalitäten in den Bereichen AI-gestütztes Phishing, LMS und Trainings, Threat Reporting und Message Analysis sowie architektonische Verbesserungen. Hier stellen wir die Funktionen vor, die wir besonders schätzen – und warum.

Urkunde «Cyberdise Awareness Kunde des Jahres 2026» für die Universität Osnabrück.
productWarum die Universität Osnabrück unser Awareness-Kunde des Jahres ist

Unser internes Wahlgremium war sich sehr rasch einig, an welchen CYBERDISE-Kunden diese Auszeichnung gehen soll: an die Universität Osnabrück. Sie erhält die Auszeichnung «Awareness-Kunde des Jahres 2026» für die exemplarische Einführung von CYBERDISE in der On-Premise-Konfiguration.

Grafik «New Partners in 2025»: Bäume unter dem Cyberdise-Awareness-Logo mit Partnerlogos wie OFISA, Talus und Cipher
research400.000, 10 – und warum 2025 besser war, als ich bis gestern dachte

2025 gewann CYBERDISE 10 neue Partner und 400.000 neue Nutzer unter Lizenz – und verfehlte dennoch seine Ziele deutlich. Erst Gespräche mit Kolleginnen und Kollegen öffneten die Augen dafür, dass das 2025 Erreichte aussergewöhnlich war.