Zum Inhalt springen

Thema: research

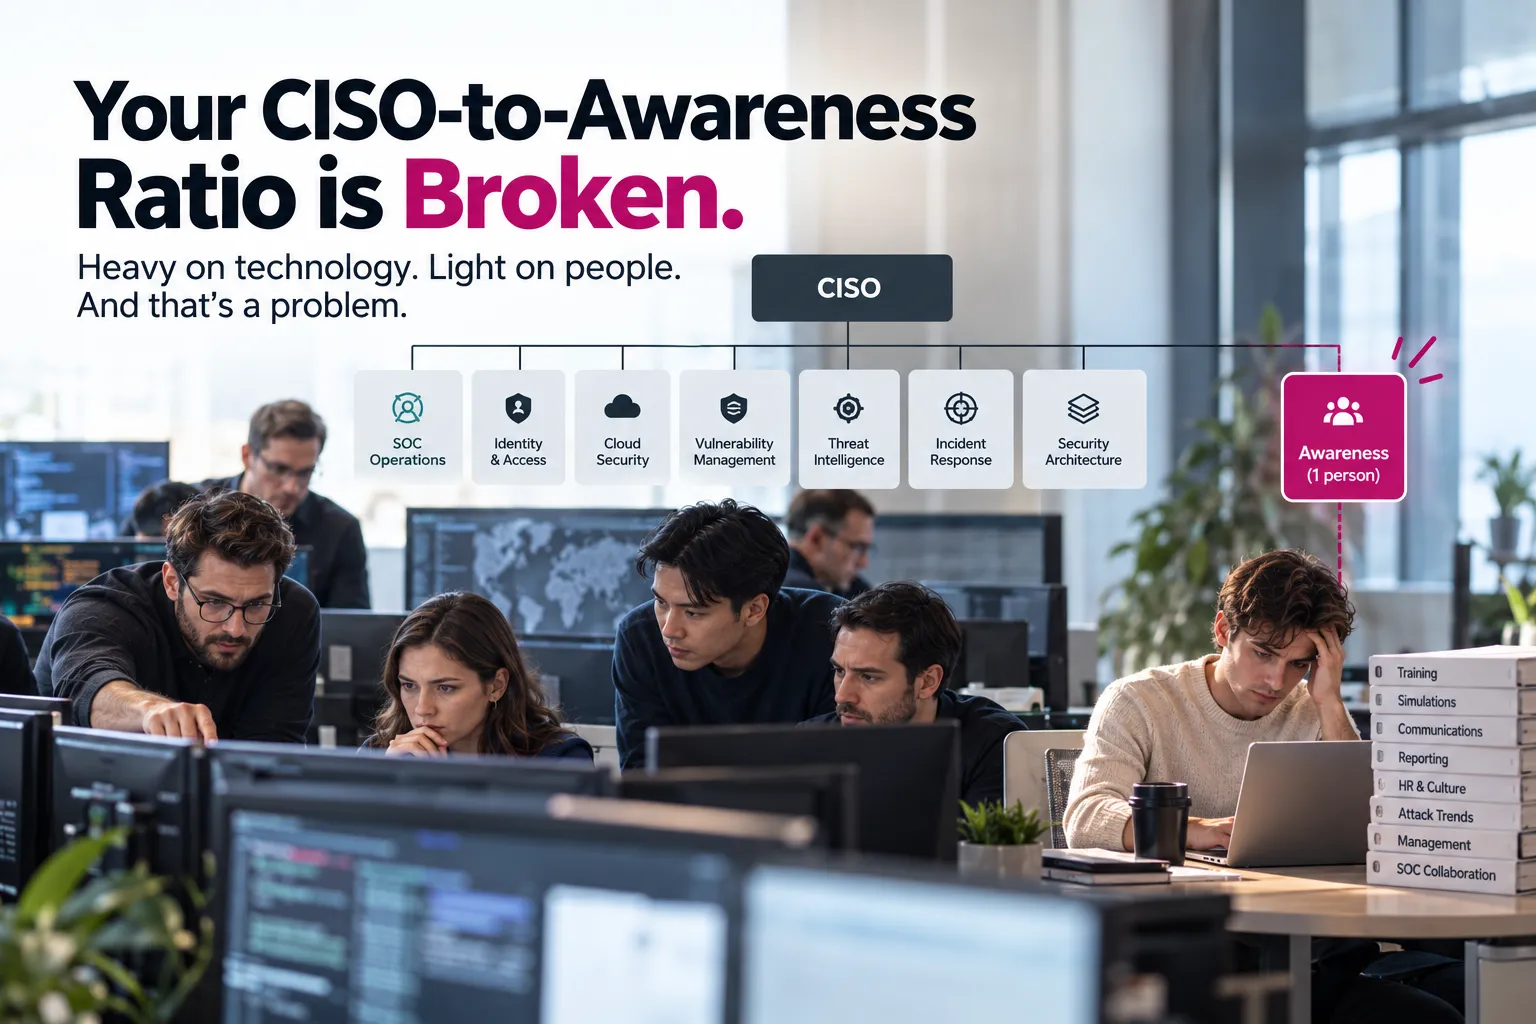
Organigramm eines Security-Teams: 49 Personen arbeiten an Technologie, eine einzige Person ist für die menschliche Seite der Cybersecurity zuständig
awarenessBeim CISO stimmt das Verhältnis nicht. Das schwächt Ihre Abwehr

Verwaltungsräte verbringen ihre Cyber-Zeit vor allem mit Technologie. Eine Zahl aus dem SANS Security Awareness & Culture Report 2026 taugt dabei erstaunlich gut als Führungsindikator: Auf zehn technische Security-Fachleute sollte mindestens eine Person für die menschliche Seite kommen.
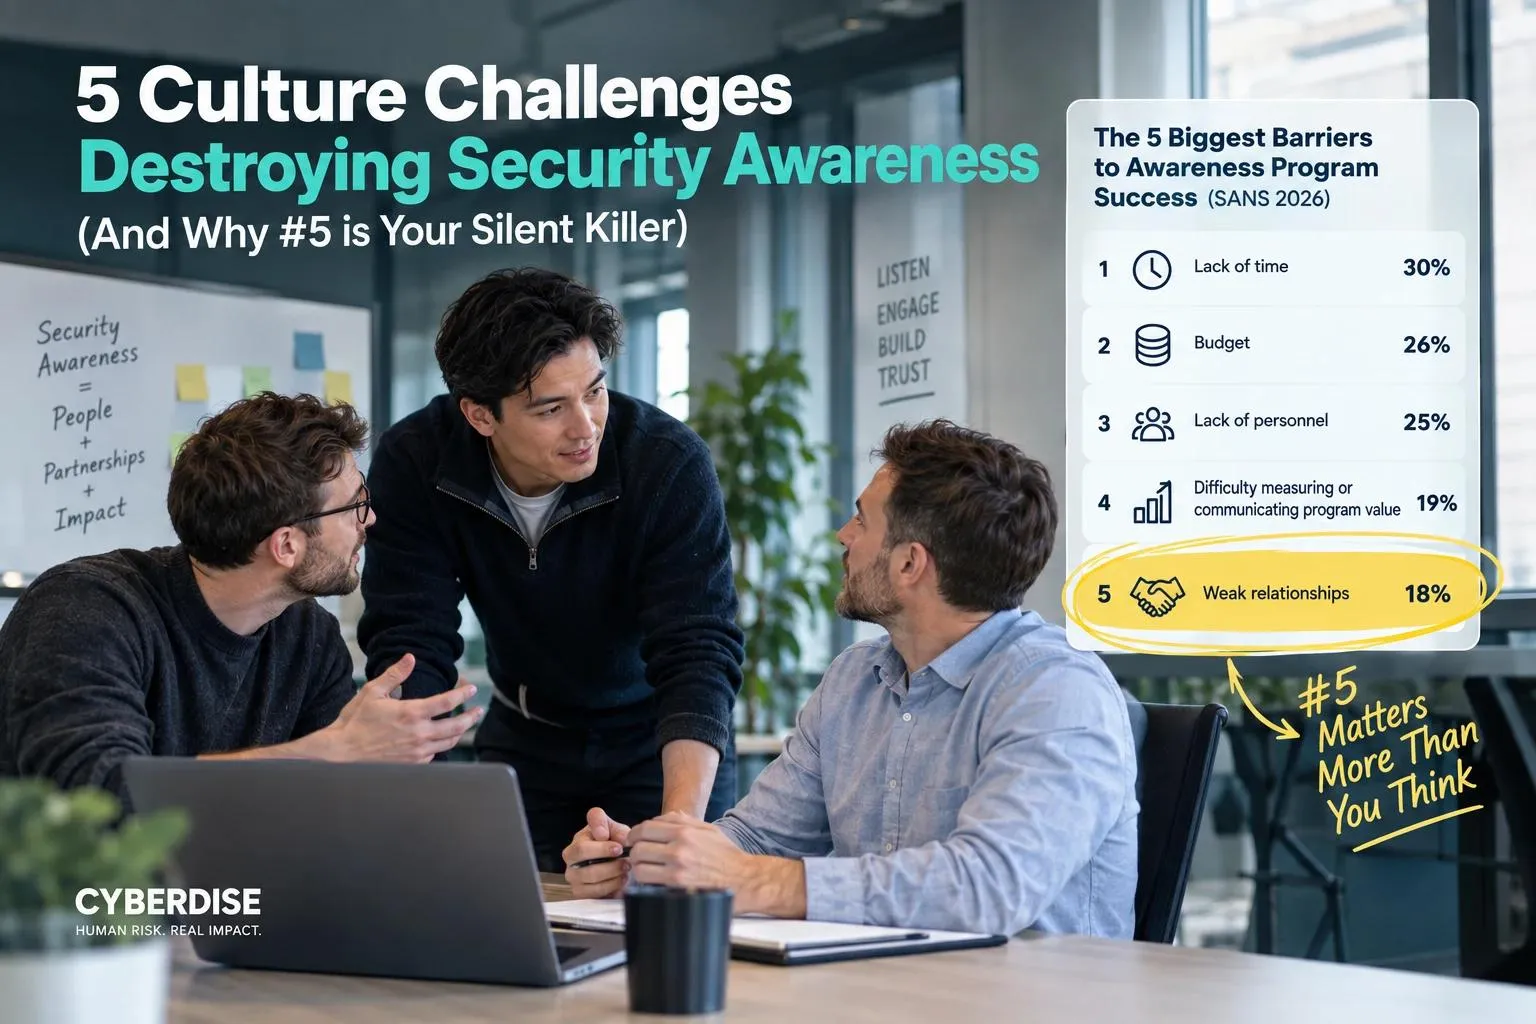
Grafik «People Drive Security Awareness»: drei Personen an einem Laptop, dazu «~ 3 dedicated awareness FTEs»
research8 harte Fakten aus der SANS-Studie 2026

Ich habe die neue SANS-Studie aus einer ungewöhnlichen Perspektive gelesen: Ich stelle selbst Security-Awareness-Software her. Hängengeblieben ist ausgerechnet die Awareness-Teamgrösse — hier sind meine acht Erkenntnisse, darunter eine Schlussfolgerung, der ich grundlegend widerspreche.

Silhouetten von Menschen an Bildschirmen in einem dunklen Kontrollraum vor einer Wand mit steigenden Diagrammen
research4,99 Millionen Dollar: Was ein Datenleck 2026 kostet

IBMs Cost of a Data Breach Report 2026 nennt einen Rekordwert von 4,99 Mio. USD für das durchschnittliche Datenleck. Doch zwei andere Zahlen aus demselben Bericht sagen mehr aus: 63 und 247.

Cyberdise-Logo
bdeAwareness verhindert keine Angriffe. Verhalten schon.

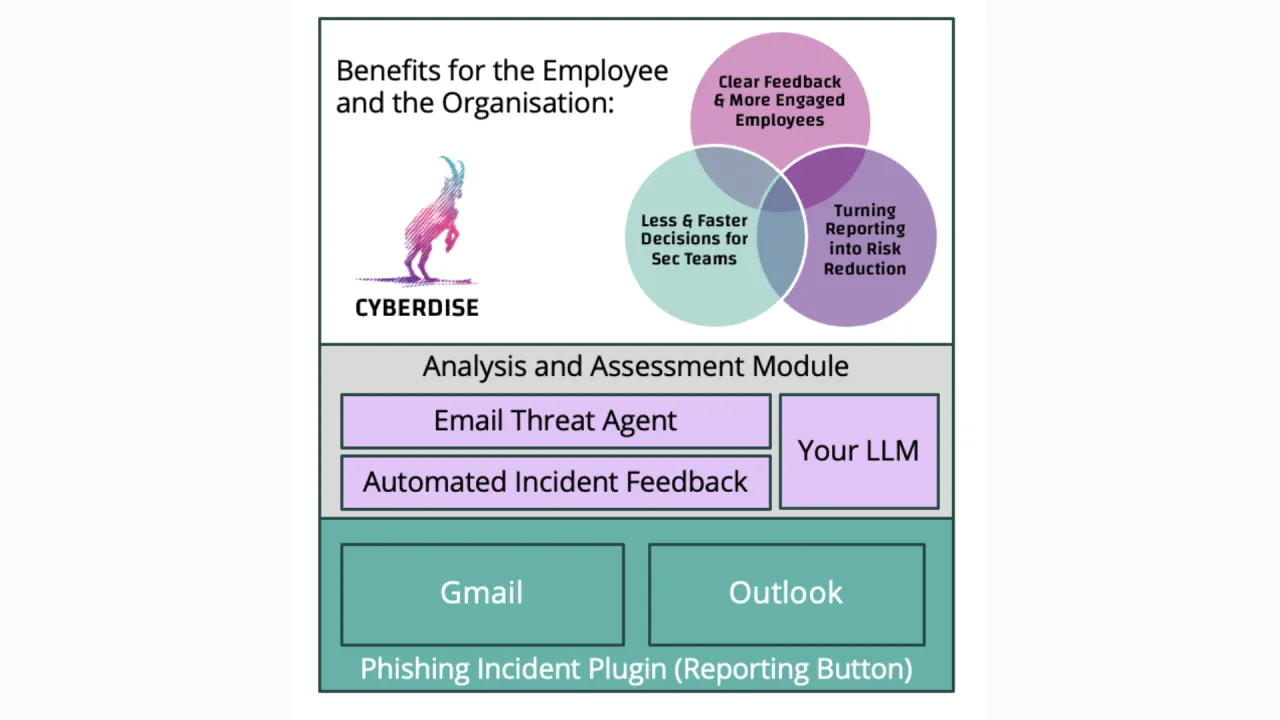
Seit zwei Jahrzehnten vermitteln Security-Awareness-Programme theoretisches Wissen — und das messbare Risiko im Unternehmen blieb hoch. Mit Behavioral Defense Engineering und der Plattformversion V3.2 behandelt CYBERDISE menschliches Verhalten als operativen Bestandteil der IT-Sicherheit statt als Compliance-Kriterium.

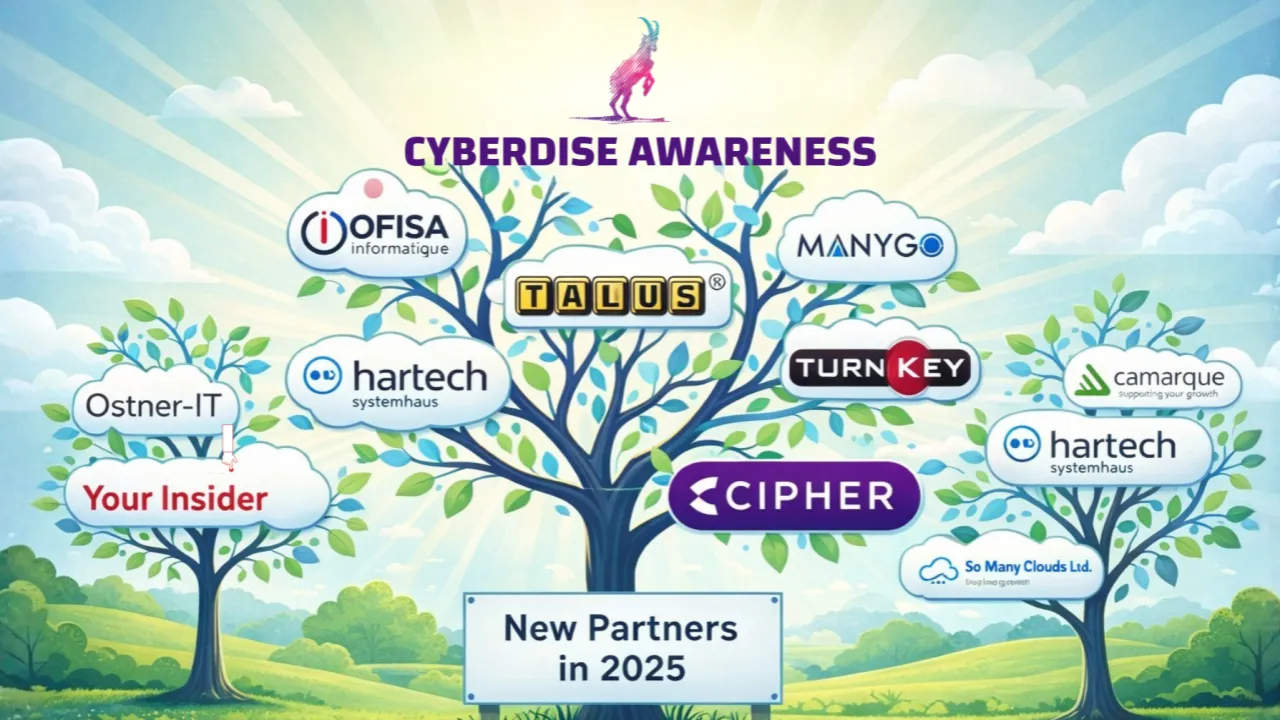
Grafik «New Partners in 2025»: Bäume unter dem Cyberdise-Awareness-Logo mit Partnerlogos wie OFISA, Talus und Cipher
research400.000, 10 – und warum 2025 besser war, als ich bis gestern dachte

2025 gewann CYBERDISE 10 neue Partner und 400.000 neue Nutzer unter Lizenz – und verfehlte dennoch seine Ziele deutlich. Erst Gespräche mit Kolleginnen und Kollegen öffneten die Augen dafür, dass das 2025 Erreichte aussergewöhnlich war.

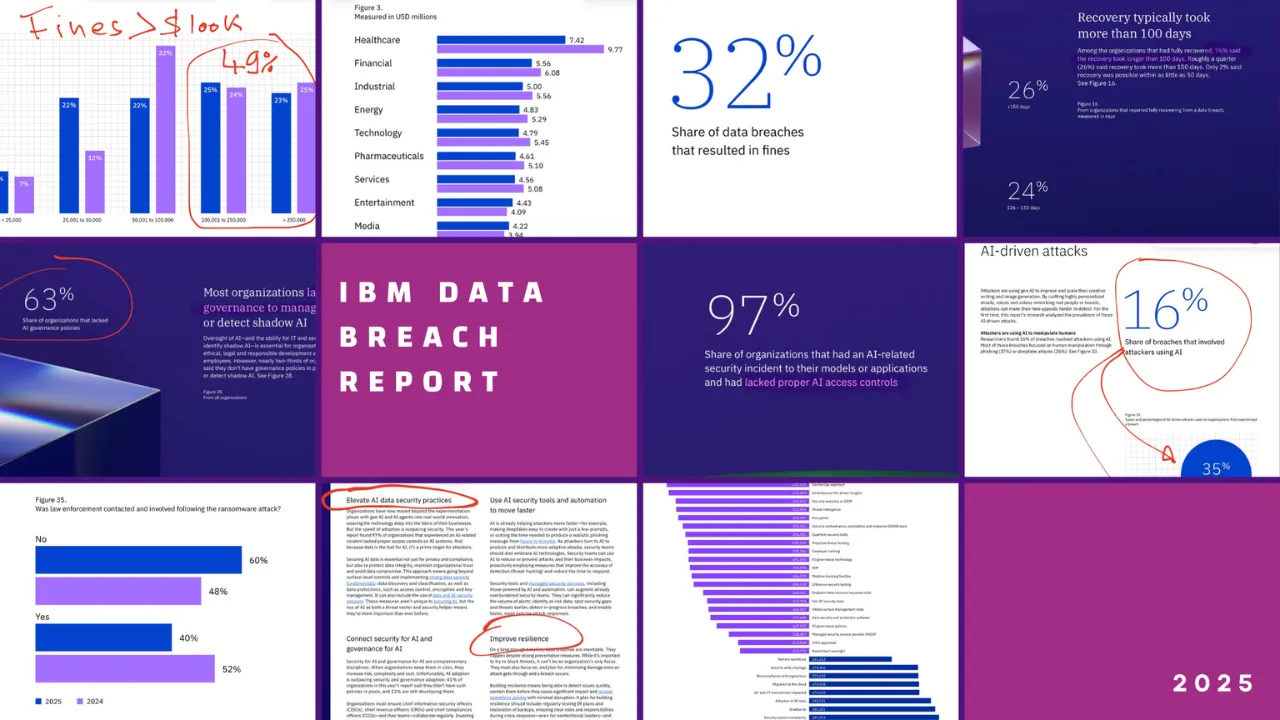
Collage «IBM Data Breach Report 2025»: kommentierte Berichtsseiten und Diagramme, etwa 32% der Datenlecks mit Bussen.
researchWas sagt der IBM-Bericht 2025 zu Datenverstößen wirklich aus?

Der IBM-Bericht zu den Kosten von Datenverletzungen wird seit zwei Jahrzehnten jährlich veröffentlicht. Er wird oft wegen der Zahlen gelesen, doch der diesjährige Bericht sagt etwas Wesentliches über das Cybersicherheitsbewusstsein aus.

Titelgrafik: «IT-SA 365 Insights: Cybersecurity Trends and Data You Need to Know», Referent im CYBERDISE-Shirt auf der Bühne
researchCybersecurity-Trends und Fakten, die Sie kennen sollten: IT-SA 365 Einblicke

Die it-sa Expo & Congress in Nürnberg ist eine der bedeutendsten Veranstaltungen für Cybersicherheit in Europa und hat dieses Jahr mit 897 Ausstellern und 25.830 Besuchern aus 65 Ländern neue Rekorde aufgestellt. Hier finden Sie die wichtigsten Erkenntnisse – von Cybersicherheits-Schulungen bis zum Schutz kritischer Infrastruktur, ergänzt durch Statistiken und strategische Ratschläge.