Zum Inhalt springen

Thema: social-engineering

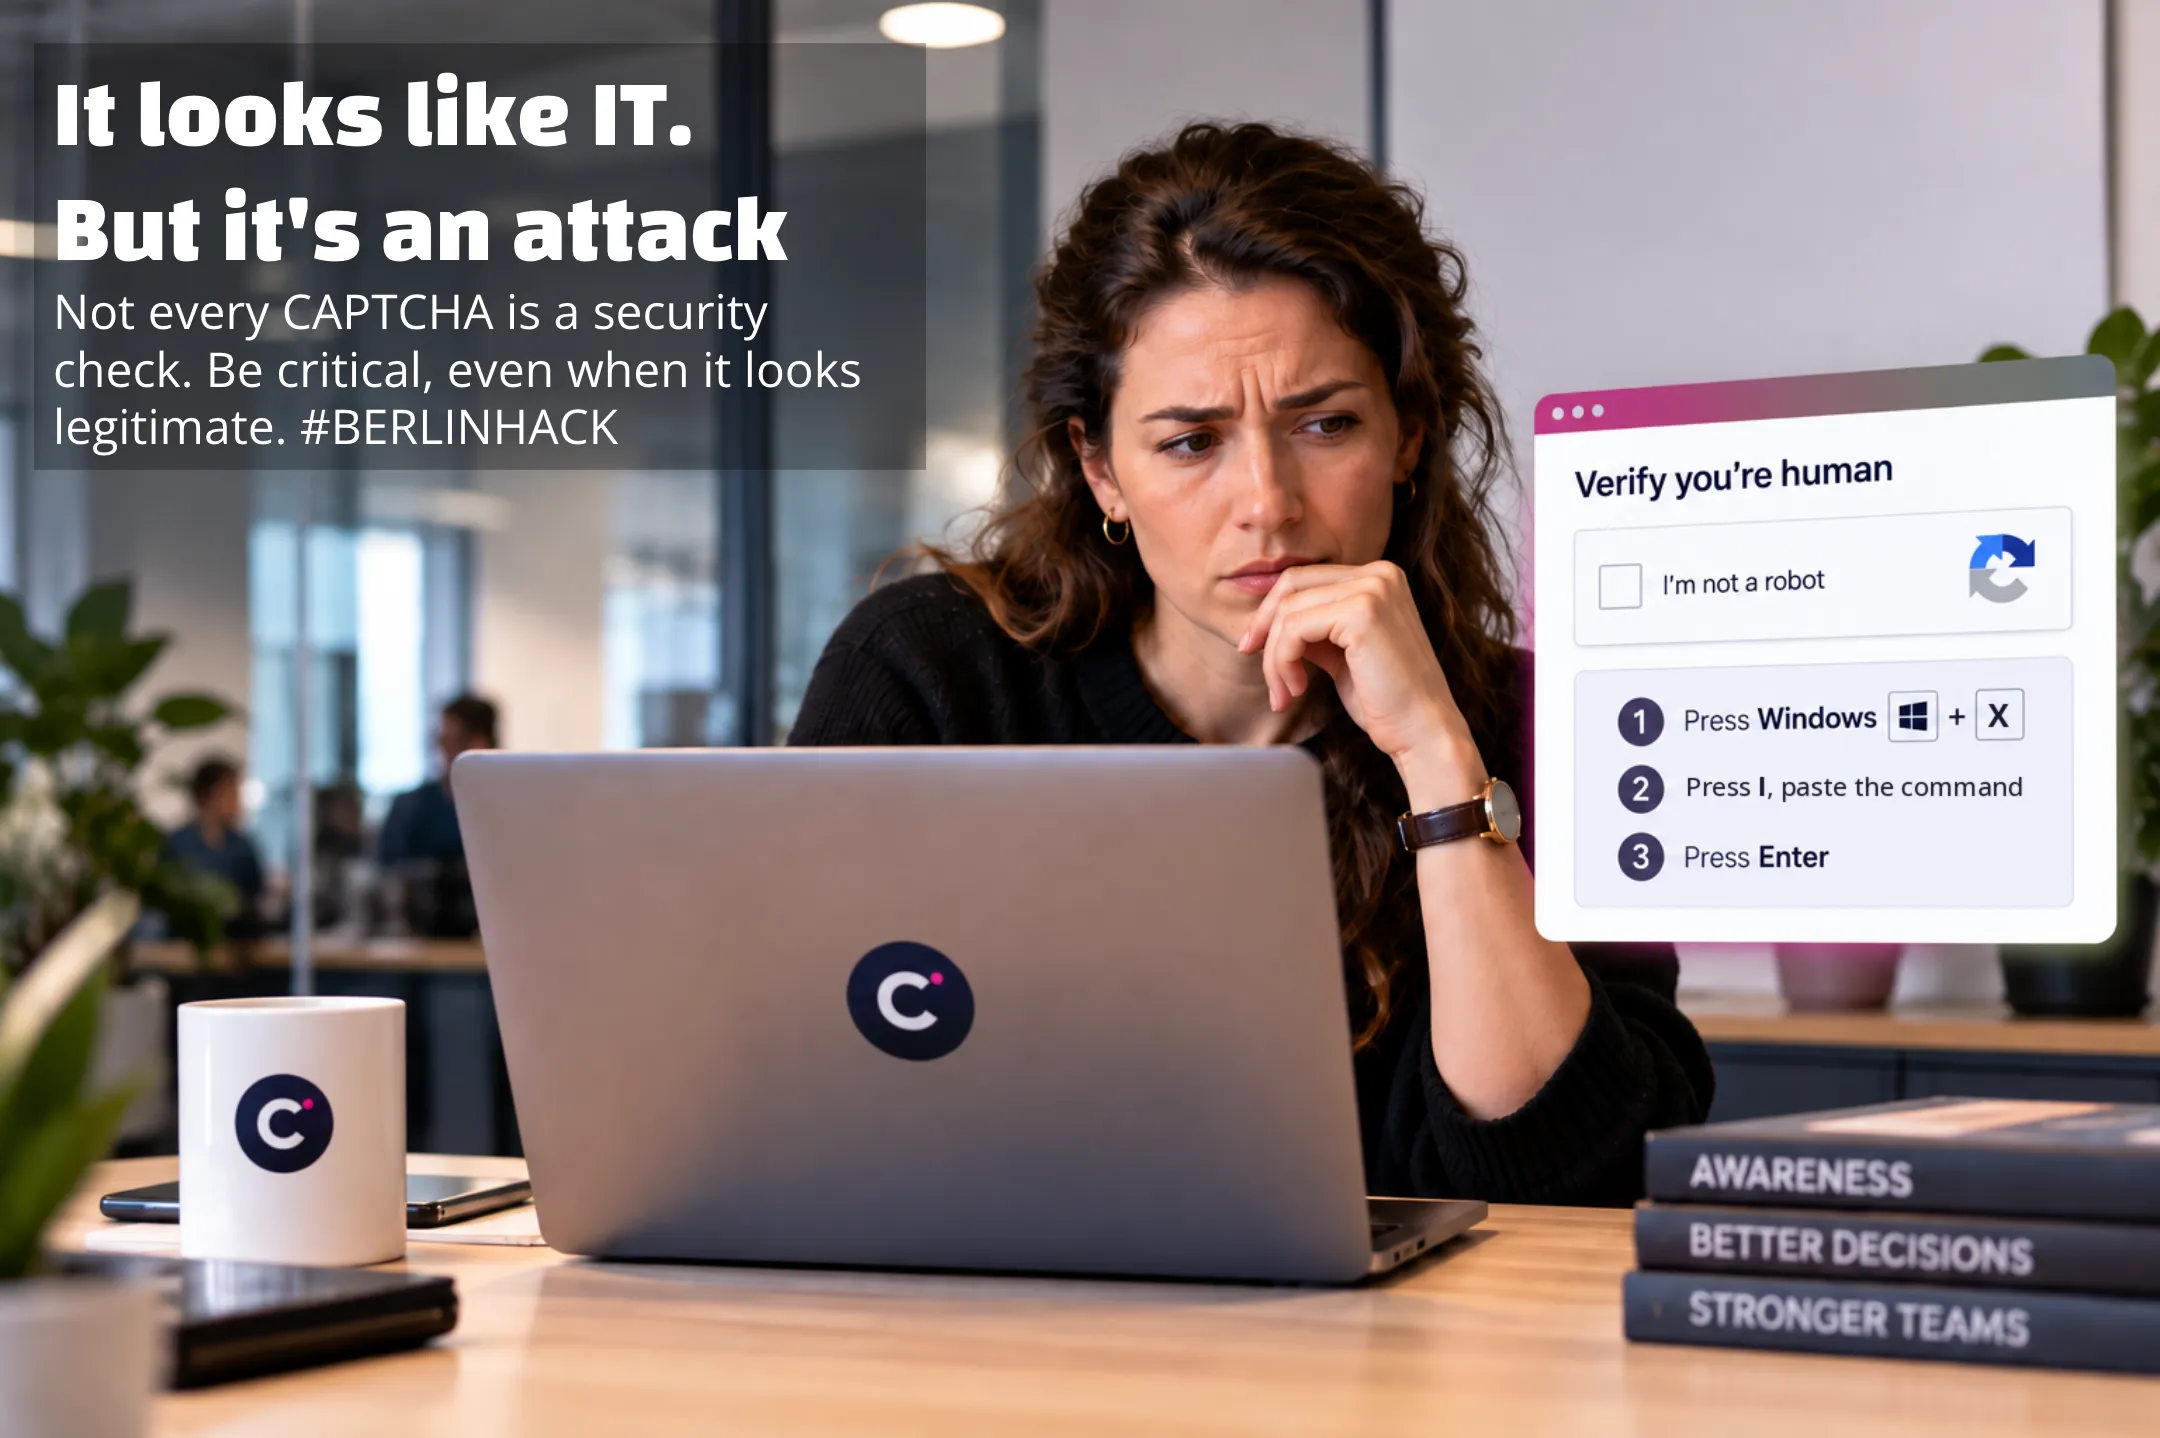
Eine Frau runzelt die Stirn vor einem gefälschten CAPTCHA, das sie auffordert, Windows+X, dann I zu drücken und einen Befehl einzufügen. Bildtext: «It looks like IT. But it's an attack»
bdeDer Berlin-Hack begann mit einem CAPTCHA. So trainieren Sie genau das

Bei einer Phishing-Simulation denken die meisten an eine verdächtige E-Mail, einen Link und eine gefälschte Microsoft-Anmeldeseite. Der Cyberangriff auf die Berliner Verwaltung zeigt ziemlich gut, warum dieser Blick inzwischen etwas zu eng geworden ist.
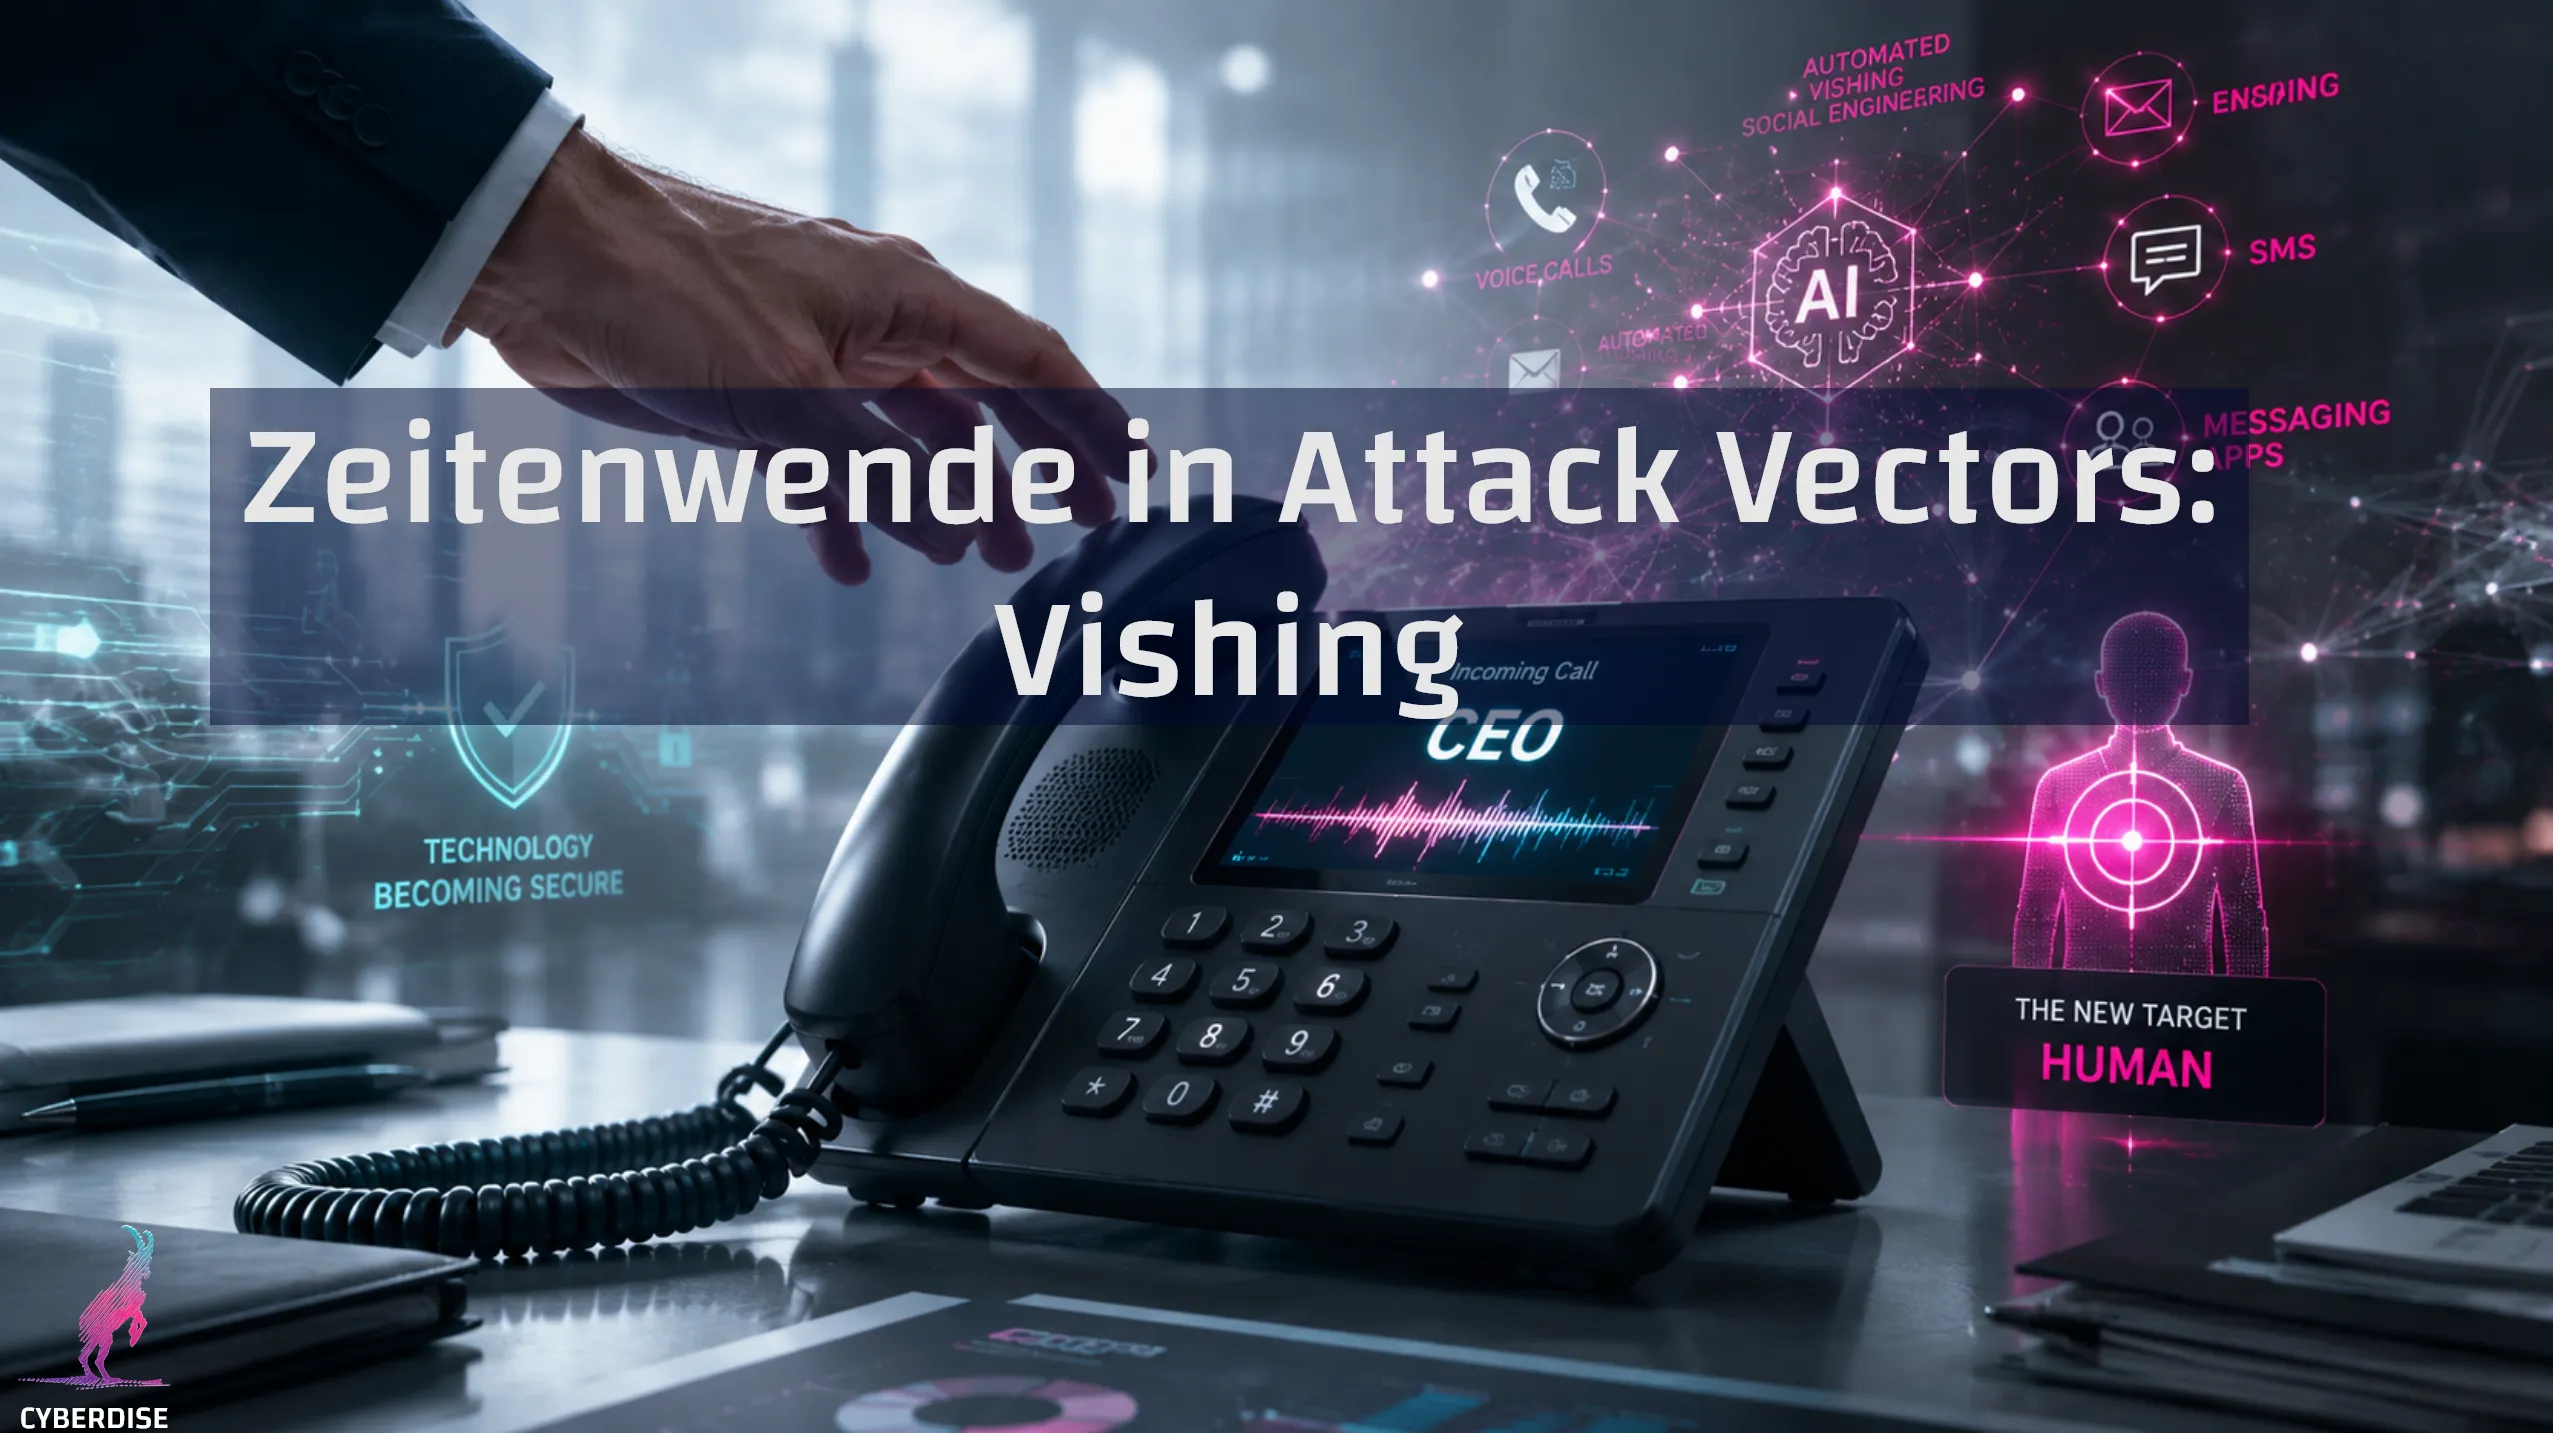
Titelgrafik «Zeitenwende bei Angriffsvektoren: Vishing»: Tischtelefon mit eingehendem Anruf vom «CEO» zwischen KI-Symbolen
social-engineeringDie Zeitenwende des Social Engineering: Warum Vishing Ihre nächste Verteidigungsfront wird

Angreifer verstecken sich nicht mehr nur hinter E-Mails: Sie rufen Ihr Team direkt an, bewaffnet mit KI-gestützten Sprachklonen, die von vertrauenswürdigen Managern oder Partnern nicht mehr zu unterscheiden sind. Eine realistische Vishing-Simulation stellt solche Anrufe kontrolliert nach, bevor es ein echter Angreifer tut.

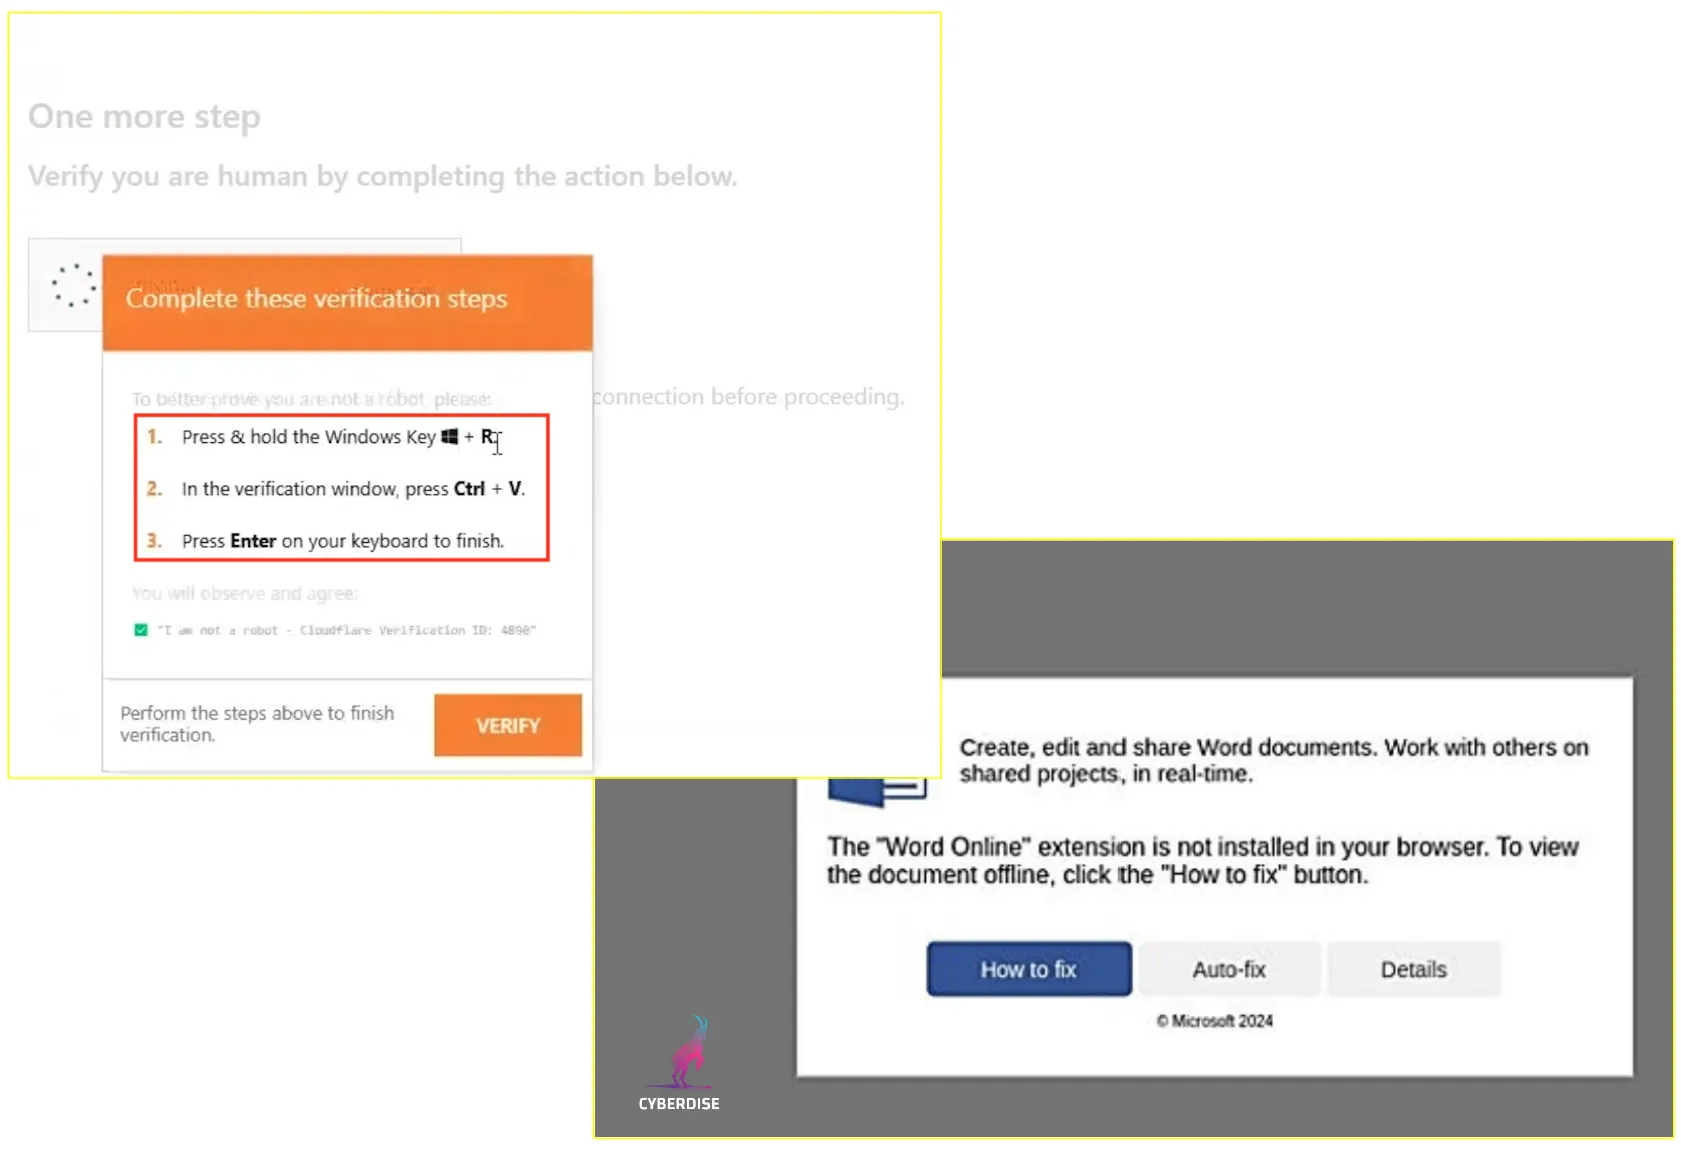
Zwei Beispiele für ClickFix-Köder: eine gefälschte Verifizierungsseite, die zu Windows + R, dann Ctrl + V und Enter auffordert, und eine gefälschte Microsoft-Word-Fehlermeldung mit der Schaltfläche «How to fix»
clickfixClickFix: wenn der Nutzer den Angriff ausführt

ClickFix fordert Mitarbeitende nicht auf, einen bösartigen Anhang zu öffnen. Es führt sie durch einen scheinbar routinemässigen Reparatur- oder Verifizierungsschritt, bis sie den Angriff selbst ausführen. So erstellen Sie eine ClickFix-Simulation in Cyberdise Awareness – von der Szenario-Auswahl über die Zustellung bis zur Messung.

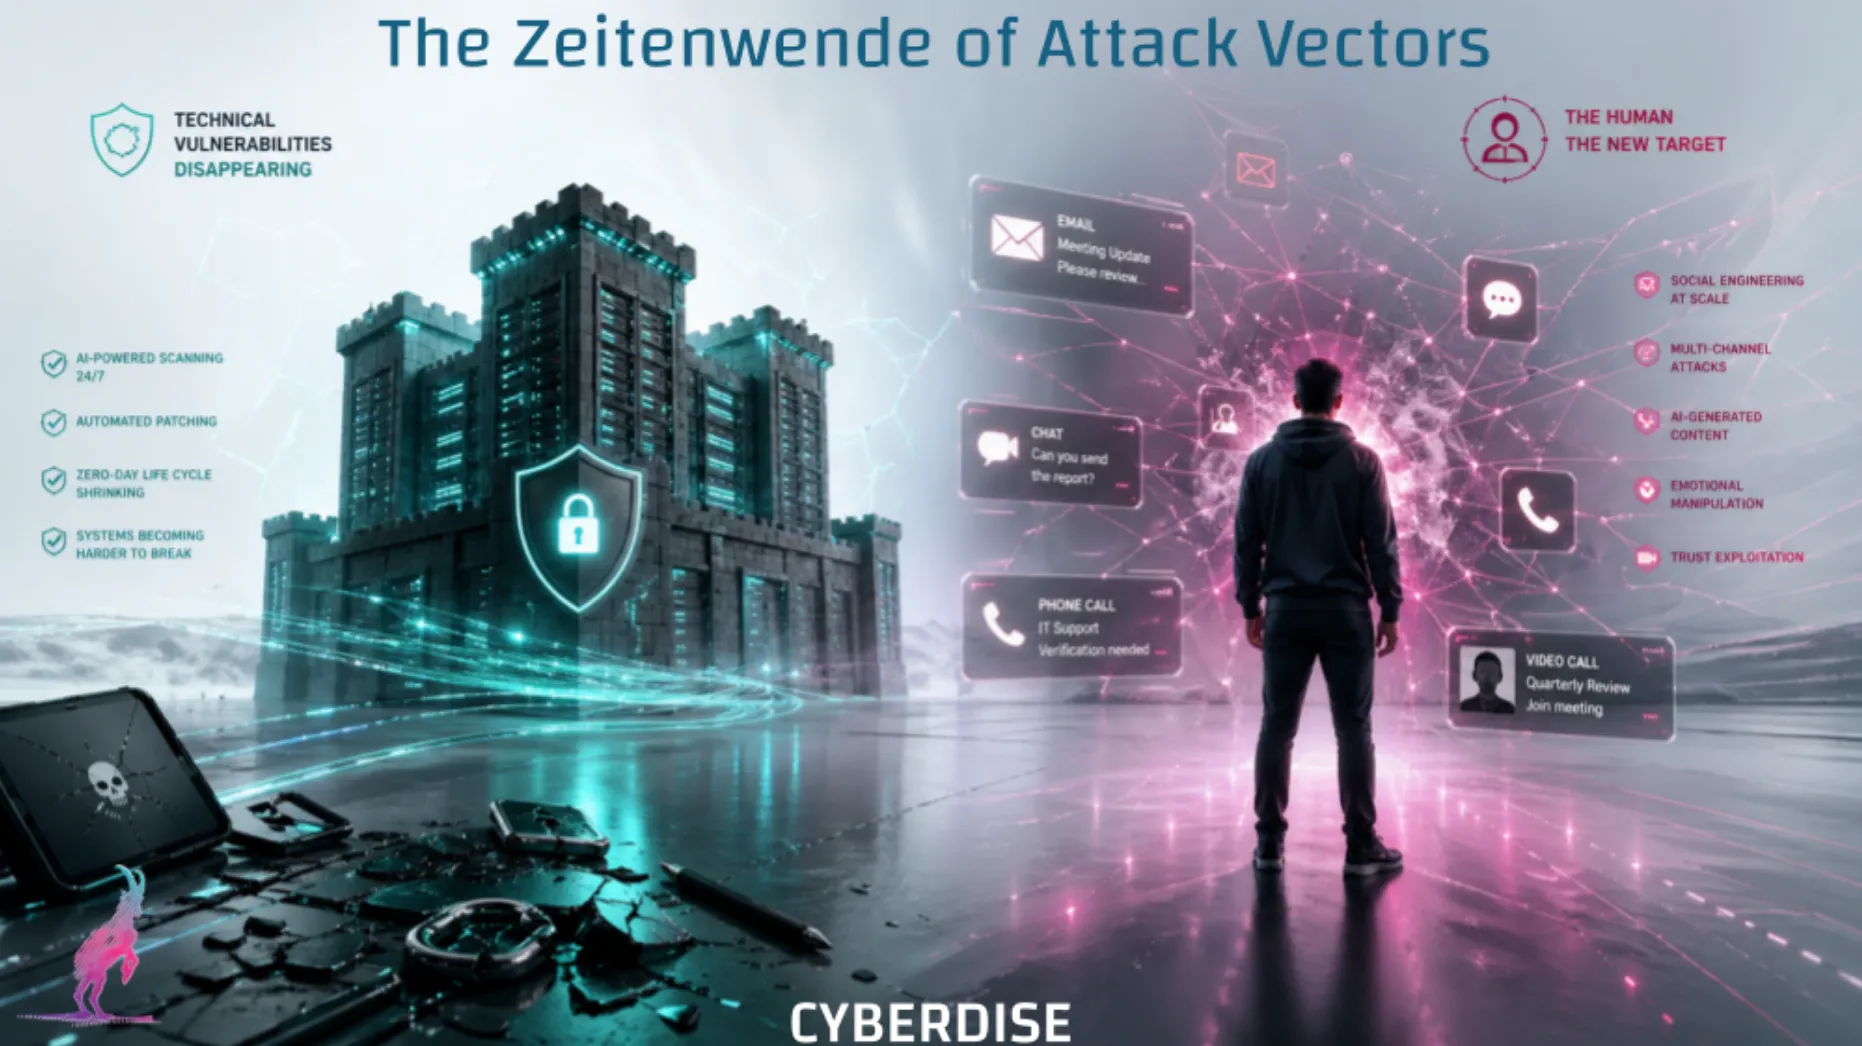
Titelgrafik «The Zeitenwende of Attack Vectors»: links eine gesicherte Festung für verschwindende technische Schwachstellen, rechts ein Mann inmitten von E-Mail-, Chat-, Telefon- und Videocall-Nachrichten als neues Ziel
threat-landscapeDie Zeitenwende der Angriffsvektoren

Was passiert, wenn zukünftig technische Schwachstellen verschwinden – und der Mensch zum primären Angriffsziel wird? Wir sprechen aktuell viel darüber, dass KI der bessere Hacker wird. Das ist nur die erste Phase; die eigentliche Wende beginnt danach.

Titelgrafik: «Von KI-Betrug bis Quishing: Cybersecurity-News», Oktober 2024, mit einem Roboter, der einen Newsletter liest
phishingCybersecurity-Nachrichten: Von KI-Betrügereien bis Quishing [2024]

Mit einer gefälschten Videokonferenz verleiteten Cyberkriminelle einen Mitarbeiter der Finanzabteilung eines globalen Unternehmens zur Überweisung von 25 Millionen US-Dollar. Ausserdem geht es um Quishing und den Angriff nordkoreanischer Hacker auf Diehl Defense.