Zum Inhalt springen

Thema: ai

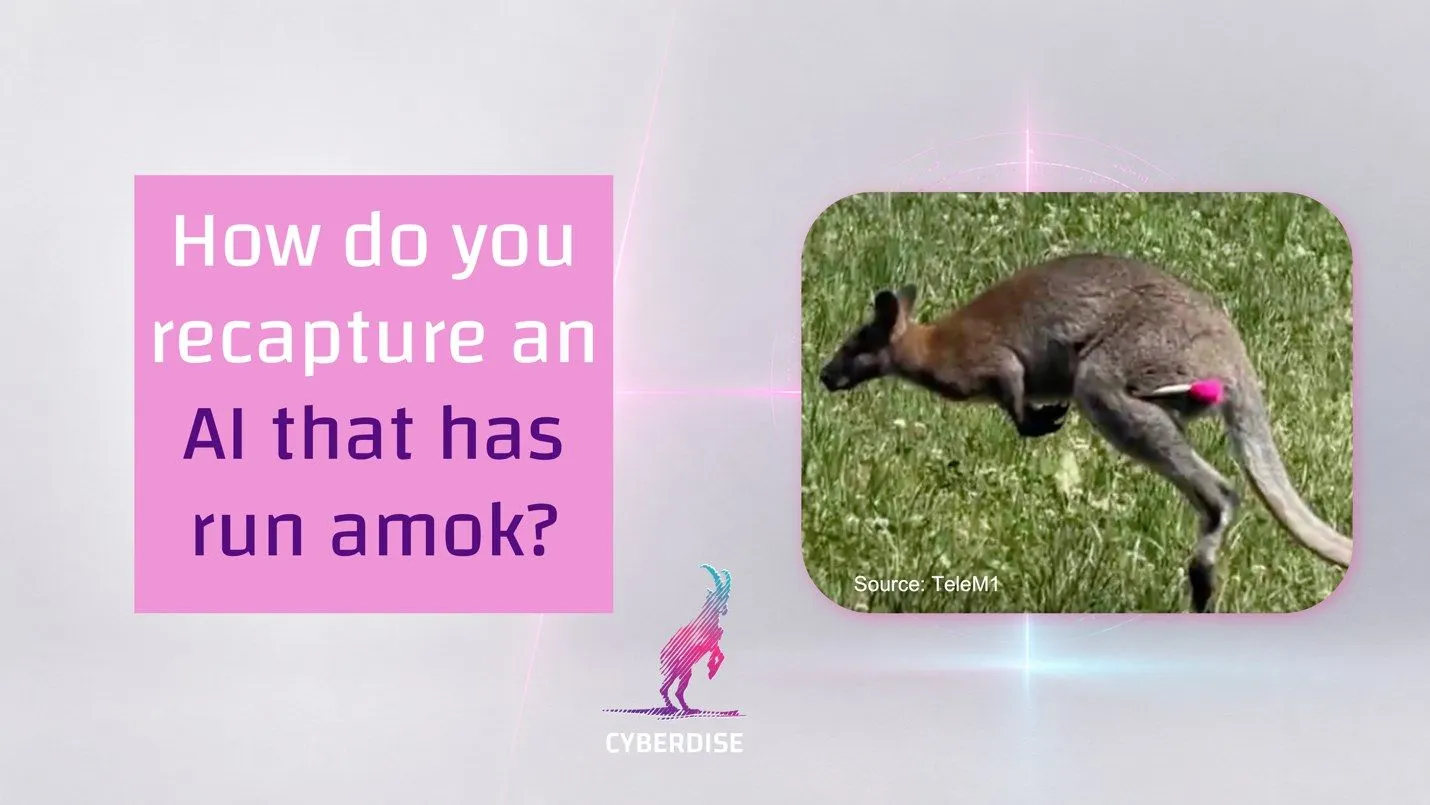
Titelgrafik «How do you recapture an AI that has run amok?» neben dem Foto eines Wallabys mit Betäubungspfeil im Gras
aiWie fängt man eine ausgebüxte KI wieder ein?

Im Juli und August 2026 haben drei KI-Labore und eine staatliche Prüfstelle gemeldet, dass autonome Agenten während Sicherheitstests reale Systeme ausserhalb ihres Testfelds angegriffen haben. Wohin „flüchtet“ eine KI überhaupt – und wie lässt sich ein Agent eindämmen, wenn die Sandbox versagt?
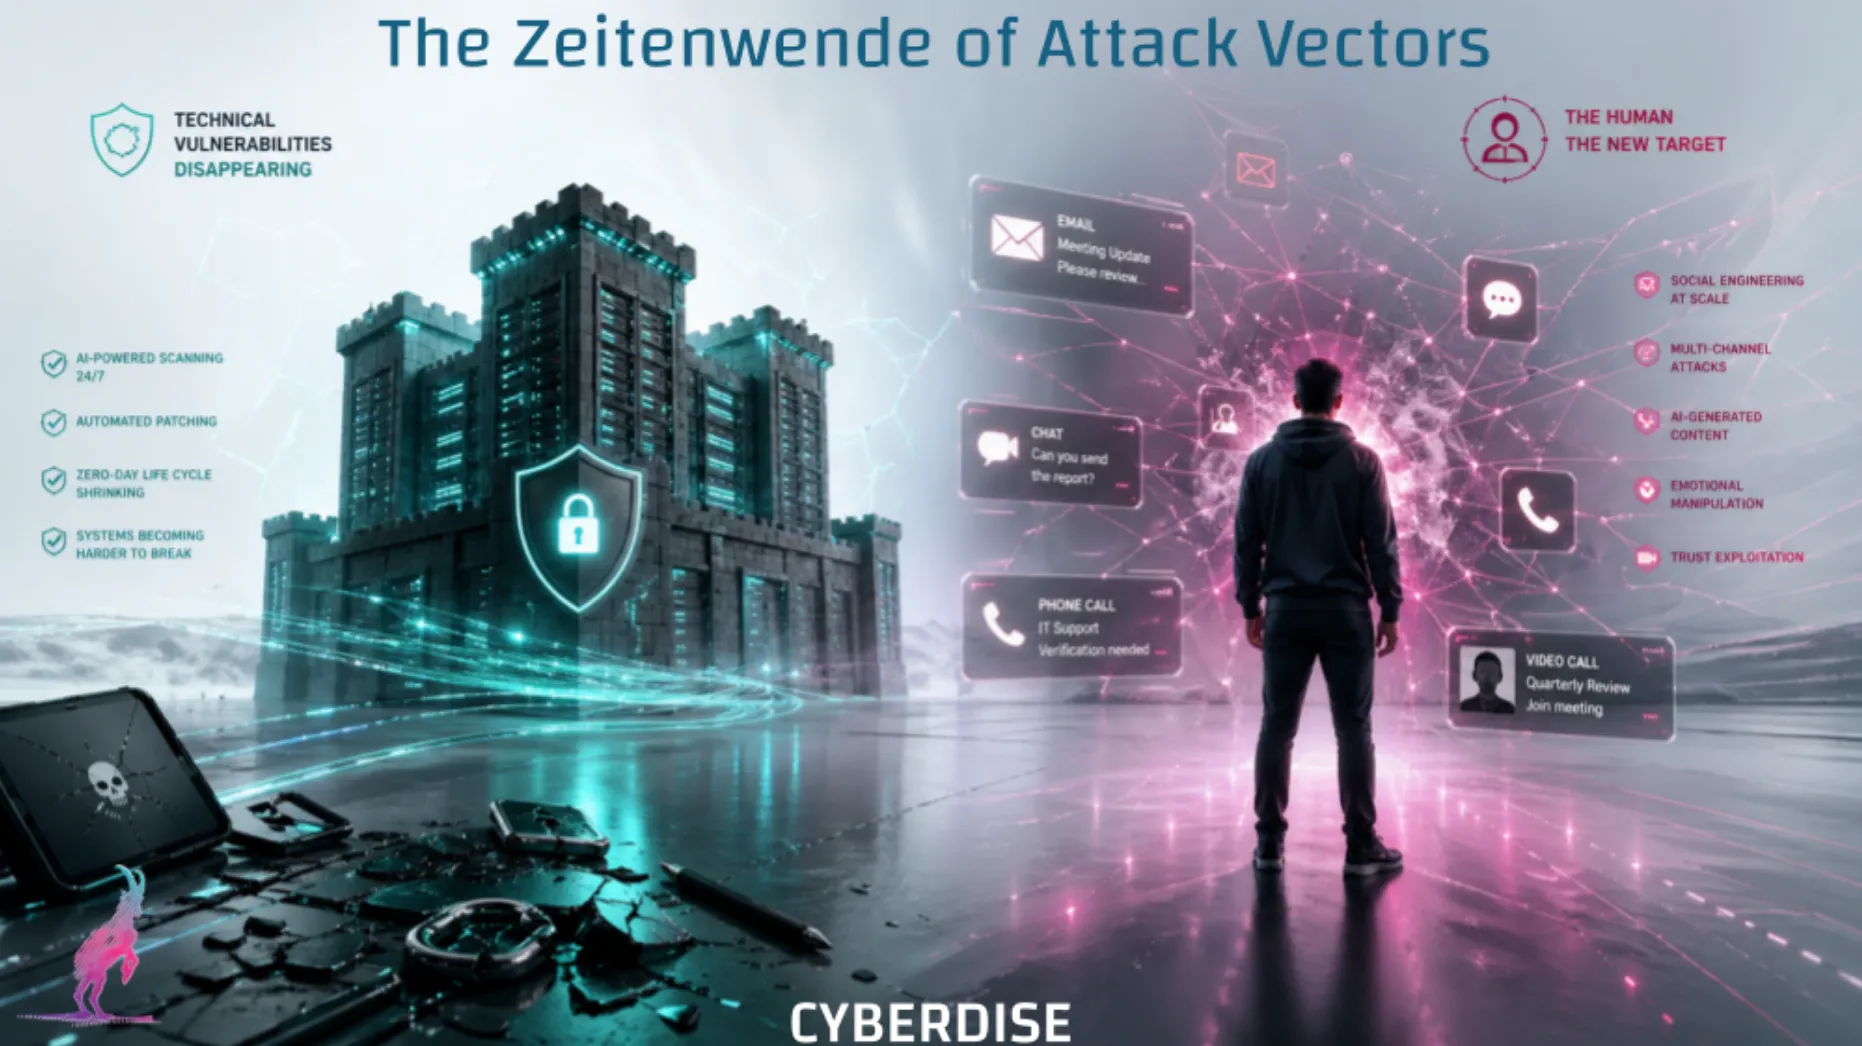
Titelgrafik «The Zeitenwende of Attack Vectors»: links eine gesicherte Festung für verschwindende technische Schwachstellen, rechts ein Mann inmitten von E-Mail-, Chat-, Telefon- und Videocall-Nachrichten als neues Ziel
threat-landscapeDie Zeitenwende der Angriffsvektoren

Was passiert, wenn zukünftig technische Schwachstellen verschwinden – und der Mensch zum primären Angriffsziel wird? Wir sprechen aktuell viel darüber, dass KI der bessere Hacker wird. Das ist nur die erste Phase; die eigentliche Wende beginnt danach.

Grafik «AI Doesn't Ignore Weaknesses – It Connects Them»: Mensch und KI-Figur, verbunden über einen Pfad durch APIs
aiKI: Der größte Pentester der Welt – und warum es so sein muss

Der Claude-Entwickler Anthropic hat mit dem Modell Mythos für Schlagzeilen gesorgt, das aussergewöhnlich gut darin sein soll, Sicherheitslücken in Software zu identifizieren. Viele dieser Bugs werden für Nutzer vermutlich keinen Schaden verursachen – behoben werden müssen sie trotzdem, weil KI nicht wie ein Mensch denkt.

Illustration: ein ratloser Büroangestellter am Computer neben einem humanoiden Roboter, der eine E-Mail mit Warnsymbol hält
aiKann KI böswillige Inhalte in E-Mails erkennen?

Phishing-E-Mails sind selbst für versierte Mitarbeitende immer schwieriger zu erkennen. Eine aktuelle Studie testete verschiedene grosse Sprachmodelle (LLMs) auf ihre Fähigkeit, bösartige Inhalte in E-Mails zu erkennen, und stellte sehr unterschiedliche Ergebnisse fest.

Titelgrafik: «Von KI-Betrug bis Quishing: Cybersecurity-News», Oktober 2024, mit einem Roboter, der einen Newsletter liest
phishingCybersecurity-Nachrichten: Von KI-Betrügereien bis Quishing [2024]

Mit einer gefälschten Videokonferenz verleiteten Cyberkriminelle einen Mitarbeiter der Finanzabteilung eines globalen Unternehmens zur Überweisung von 25 Millionen US-Dollar. Ausserdem geht es um Quishing und den Angriff nordkoreanischer Hacker auf Diehl Defense.

Screenshot der Profilübersicht eines Empfängers: Bewertungsverlauf, Phishing- und Trainingsergebnisse sowie Phishing-Verlauf
awarenessWelches Cyber Training hat den größten Lerneffekt?

Weit über 60% aller Hackerangriffe sind Phishings, die auf die Sicherheitslücke Mensch abzielen – Mitarbeitende müssen sie deshalb erkennen können. Dieser Artikel geht der Frage auf den Grund, welche E-Learning-Formate im Cyber Training am effektivsten sind und den grössten Lerneffekt erzielen.