Zum Inhalt springen

Thema: human-risk

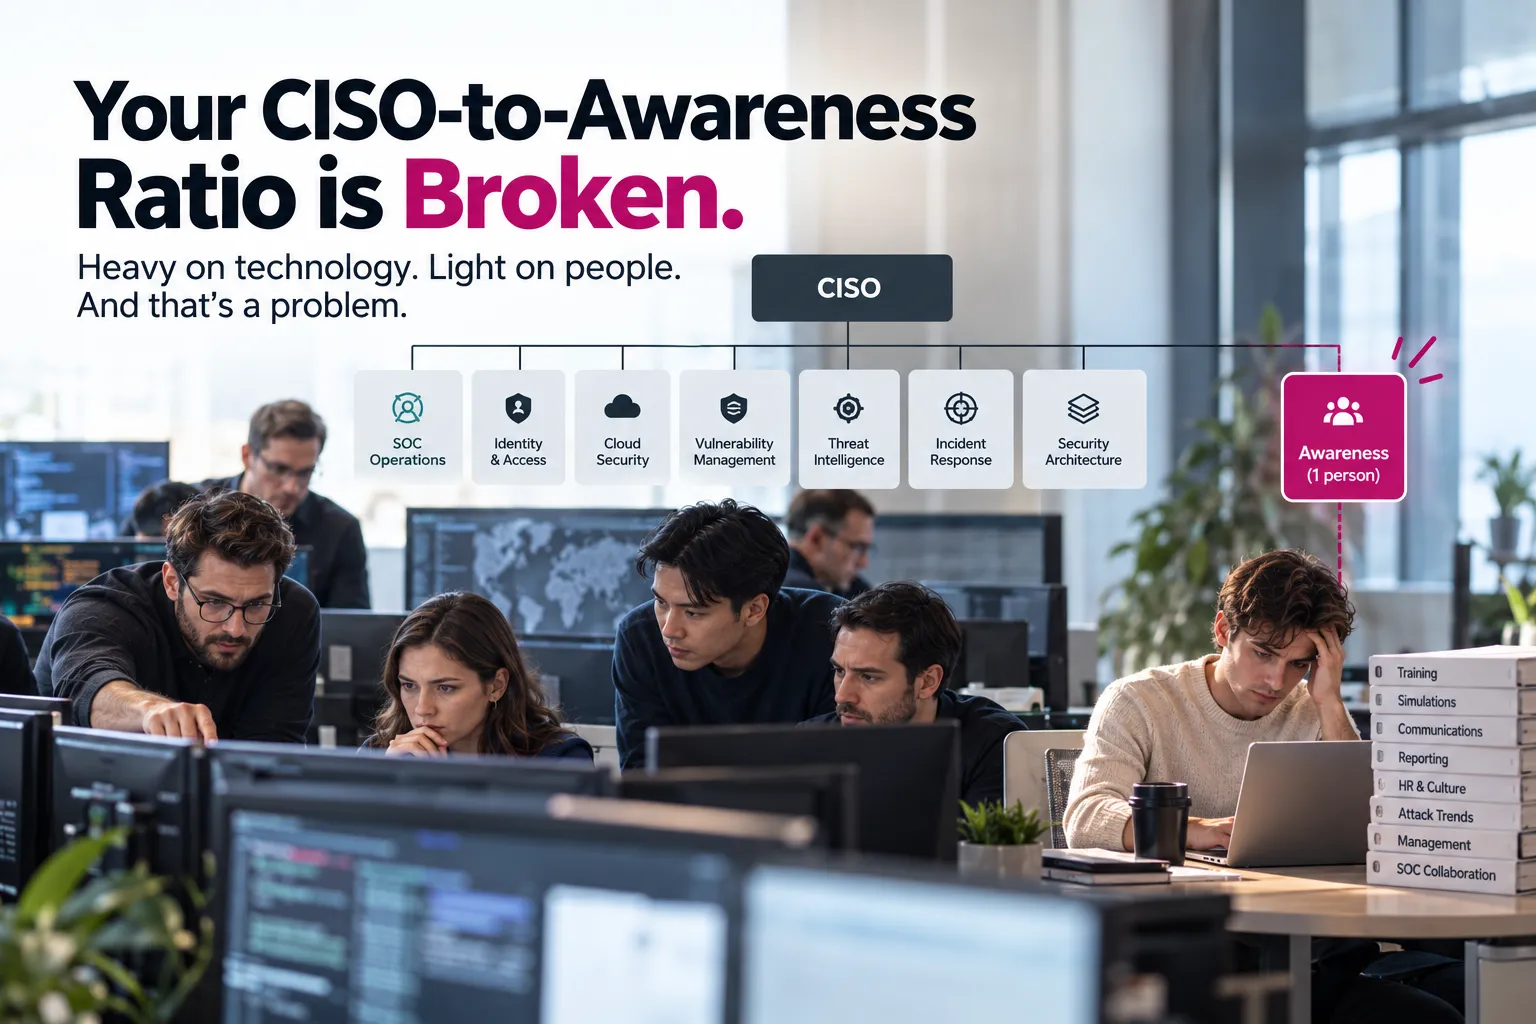
Organigramm eines Security-Teams: 49 Personen arbeiten an Technologie, eine einzige Person ist für die menschliche Seite der Cybersecurity zuständig
awarenessBeim CISO stimmt das Verhältnis nicht. Das schwächt Ihre Abwehr

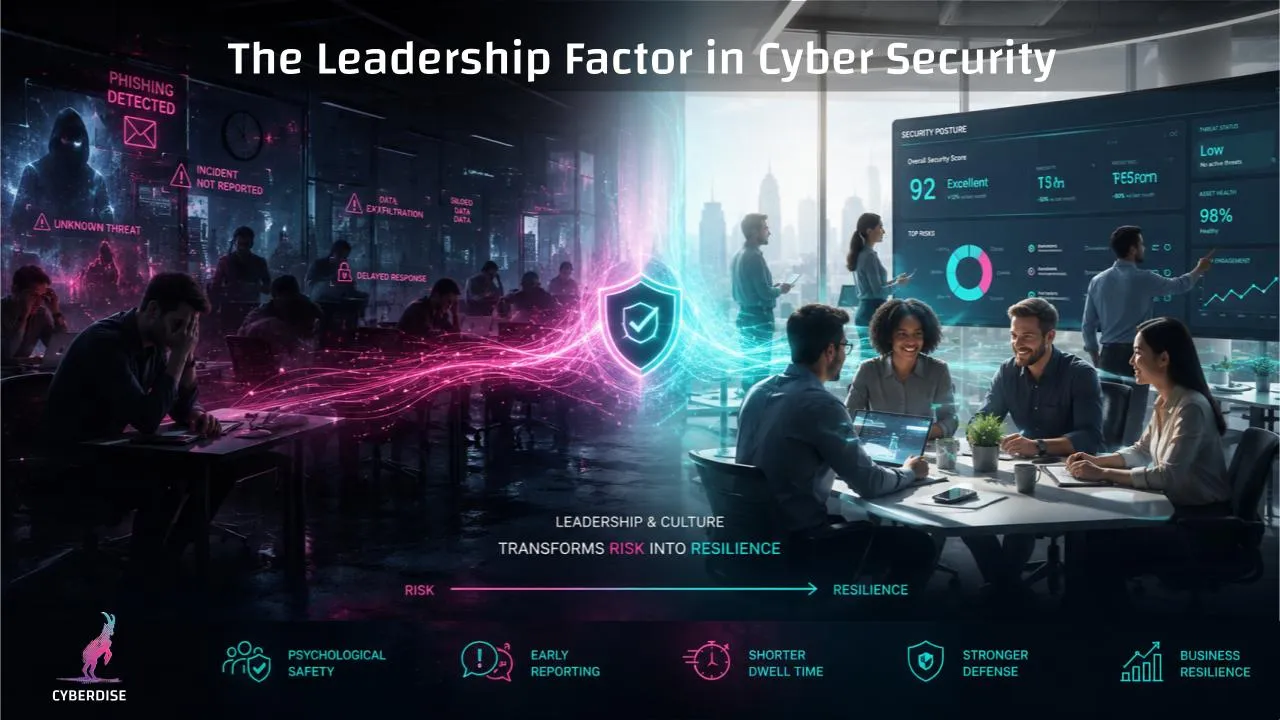
Verwaltungsräte verbringen ihre Cyber-Zeit vor allem mit Technologie. Eine Zahl aus dem SANS Security Awareness & Culture Report 2026 taugt dabei erstaunlich gut als Führungsindikator: Auf zehn technische Security-Fachleute sollte mindestens eine Person für die menschliche Seite kommen.
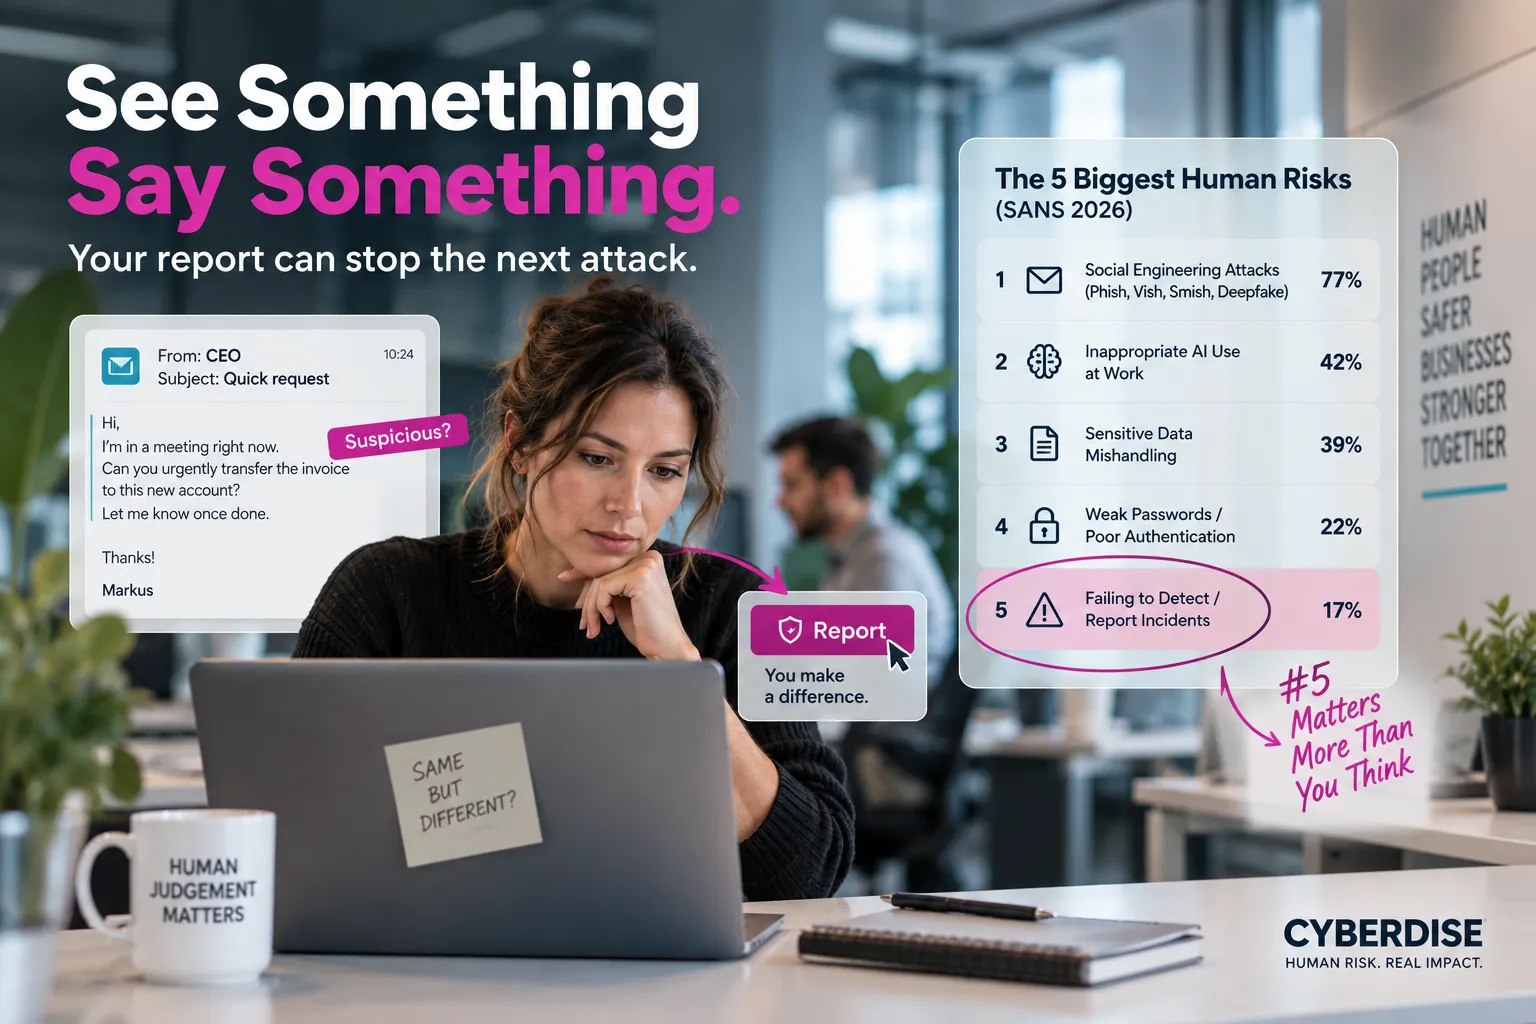
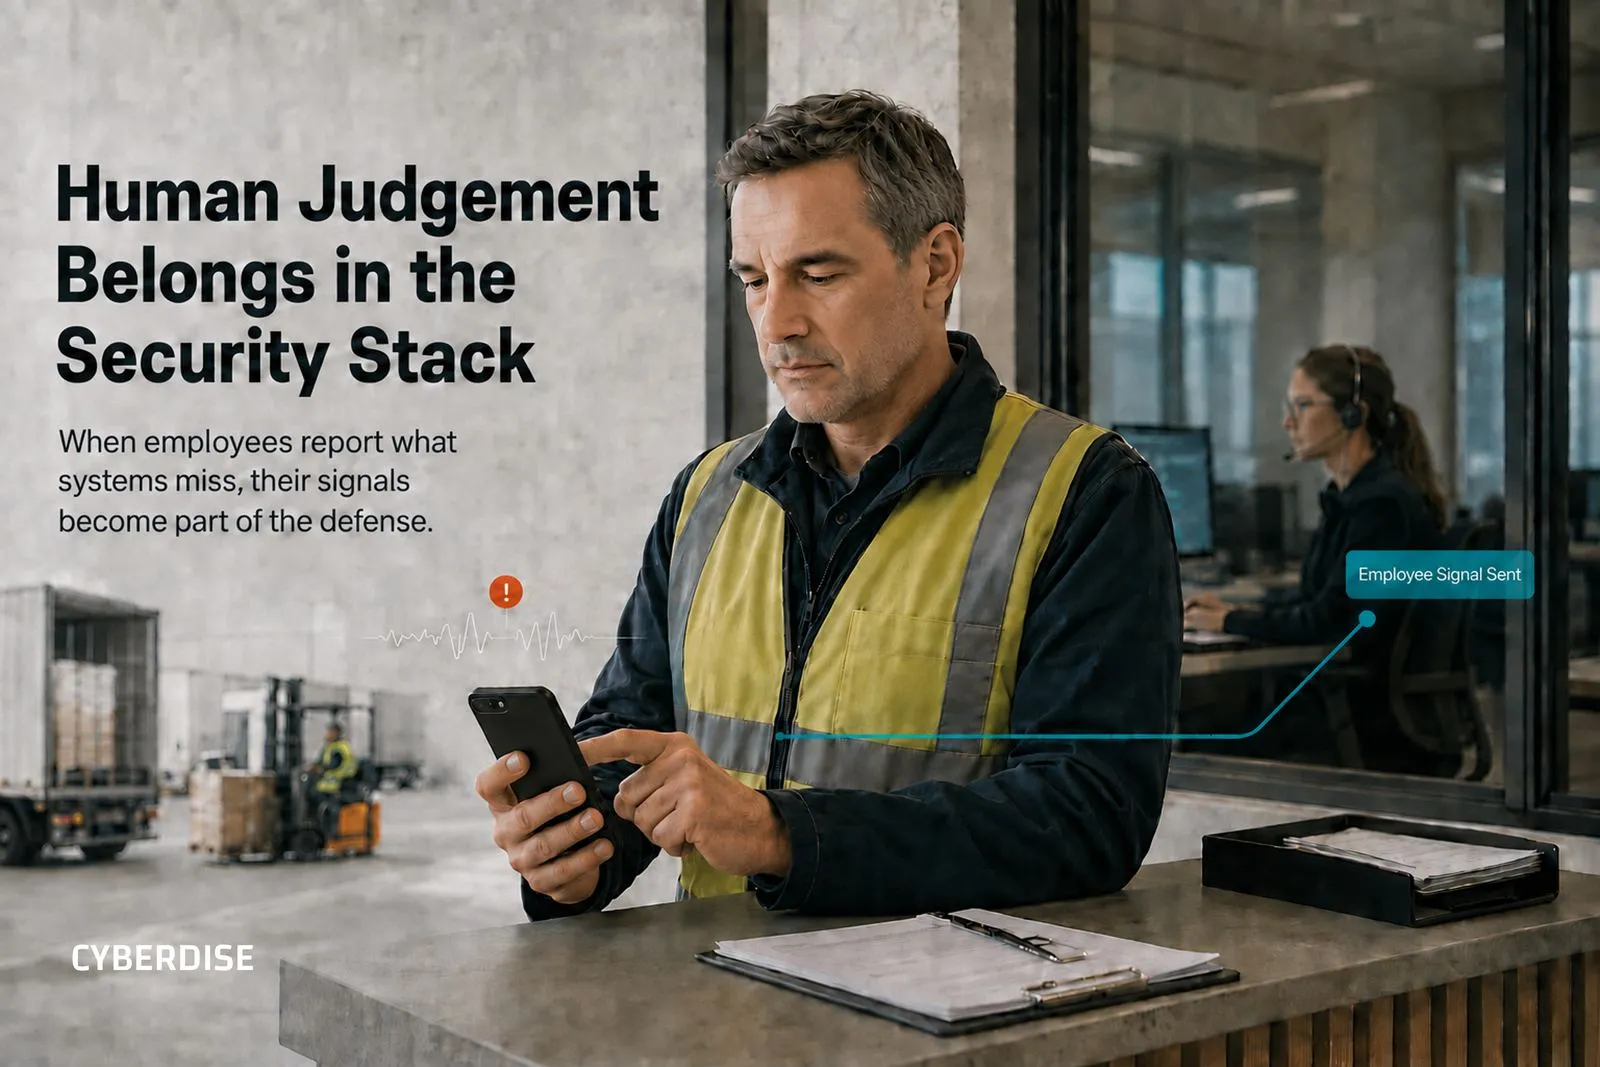
Grafik «Human Judgement Belongs in the Security Stack»: Arbeiter in Warnweste sendet per Handy ein Signal an eine Kollegin
bdeWarum Mitarbeitende Teil des Security Stacks werden müssen

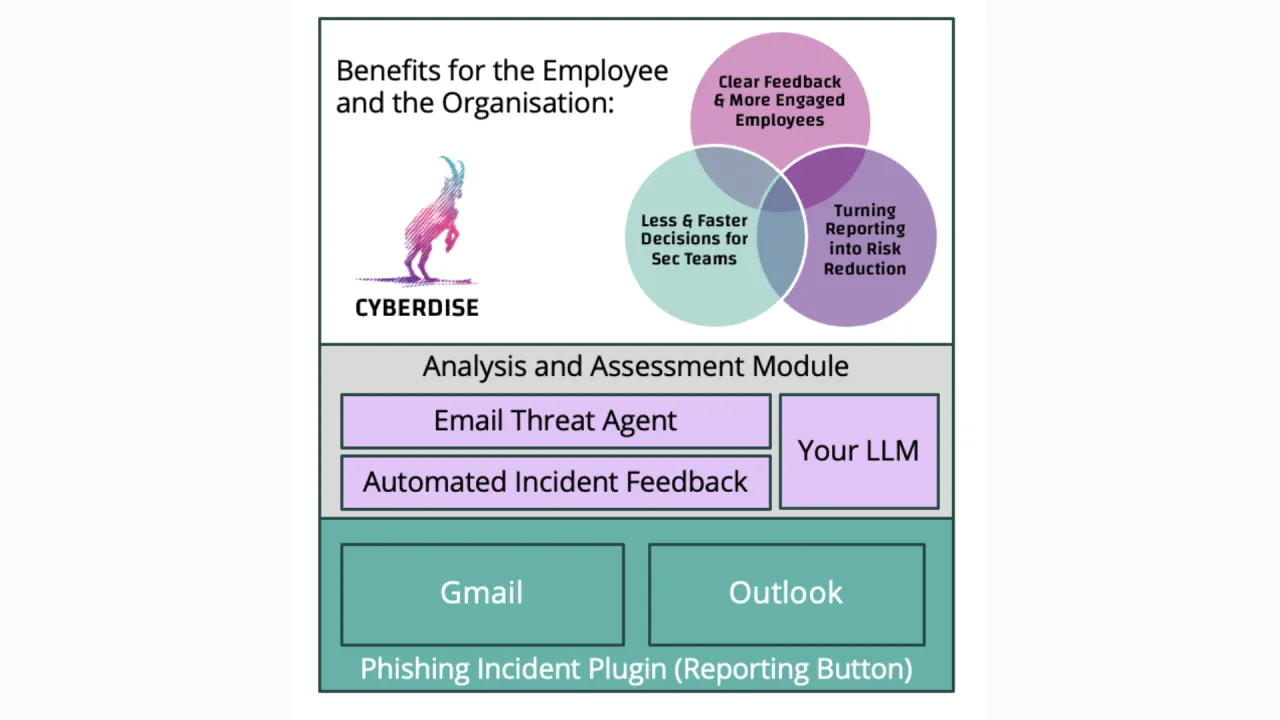
KI treibt die Cyberabwehr auf Maschinengeschwindigkeit, doch die Antwort besteht nicht darin, den Menschen aus der Gleichung zu nehmen. Sie besteht darin, den Human Layer — Urteilsvermögen, Entscheidungen und Meldungen der Mitarbeitenden — als Teil des Security Stacks zu behandeln.

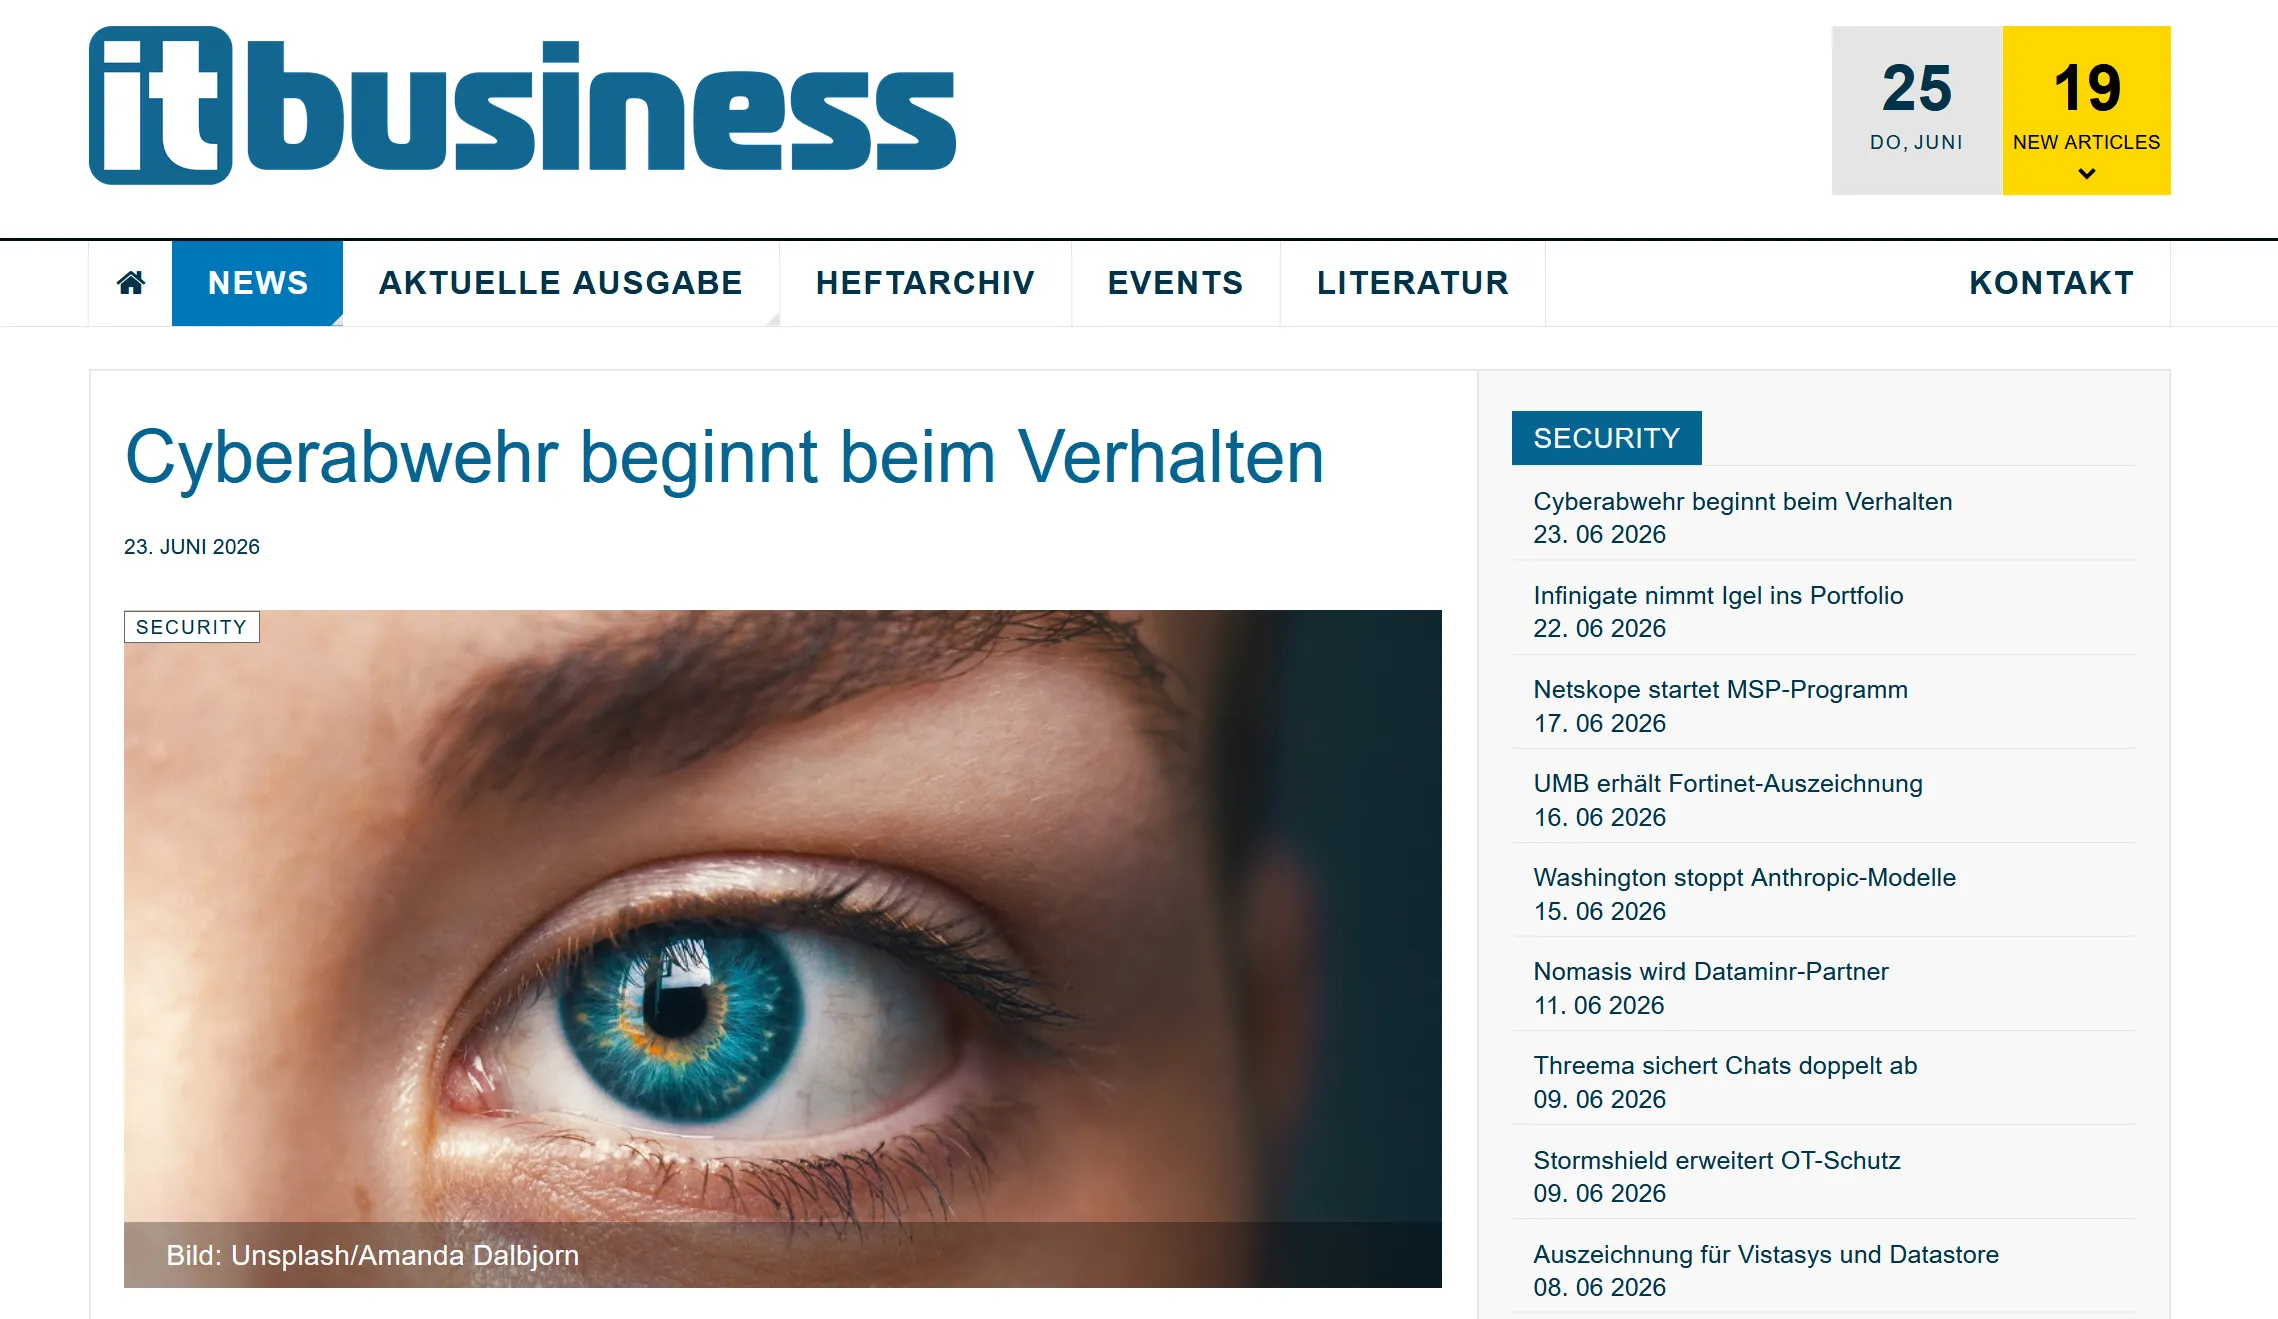
Screenshot von itbusiness.ch: Artikel «Cyberabwehr beginnt beim Verhalten» mit Nahaufnahme eines blauen Auges
pressBehavioral Defense Engineering: Cyberdise bei itbusiness.ch

Das Schweizer IT-Fachmedium itbusiness.ch hat Cyberdise vorgestellt, und der Titel bringt es auf den Punkt: Cyberabwehr beginnt beim Verhalten. Im Artikel vom Juni 2026 argumentiert itbusiness.ch, dass Security-Awareness-Trainings allein Unternehmen nicht mehr schützen.

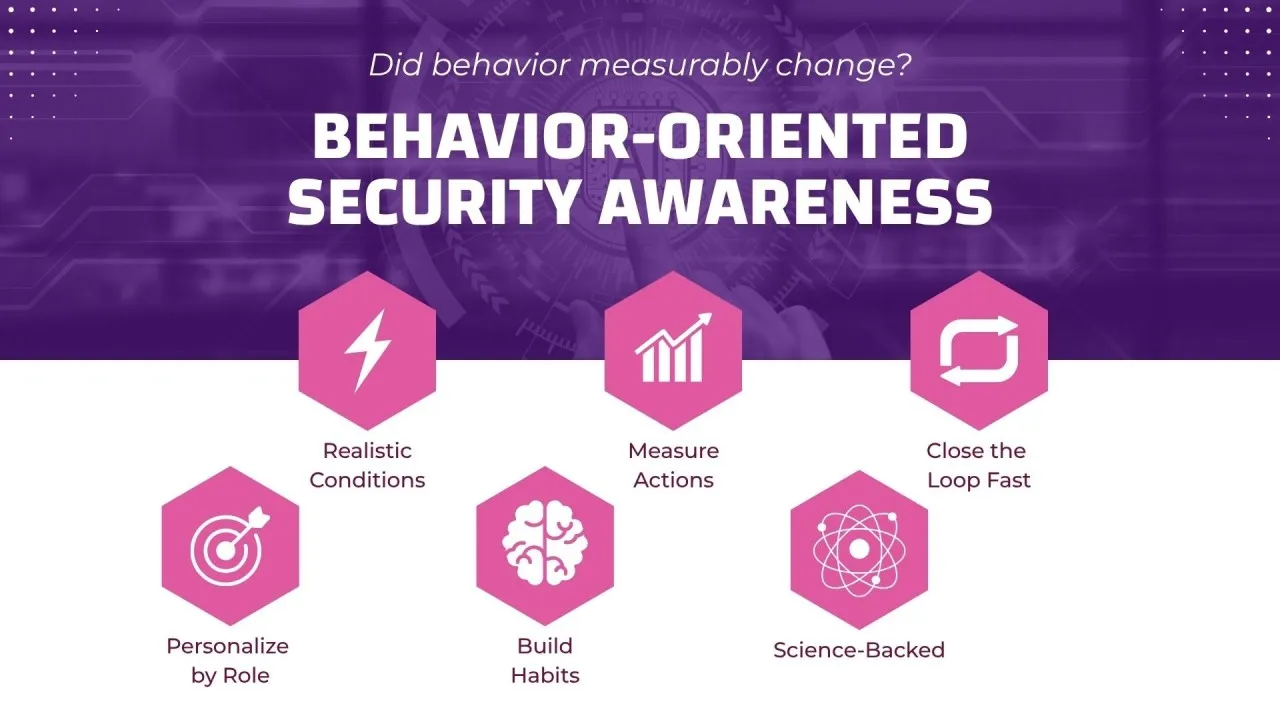
Grafik «Verhaltensorientierte Security Awareness» mit sechs Prinzipien, von realistischen Bedingungen bis zu Gewohnheiten
human-riskWas ist verhaltensorientierte Cybersicherheits-Sensibilisierung?

Verhaltensorientierte Sensibilisierung misst ihren Erfolg an einer beobachtbaren Veränderung des Risikoverhaltens – nicht am Abschluss von Wissen, an positiven Feedback-Bewertungen oder am Konsum von Kursen. Mitarbeitende gelten dabei als menschliche Entscheidungssysteme, nicht als reine Informationsspeicher.

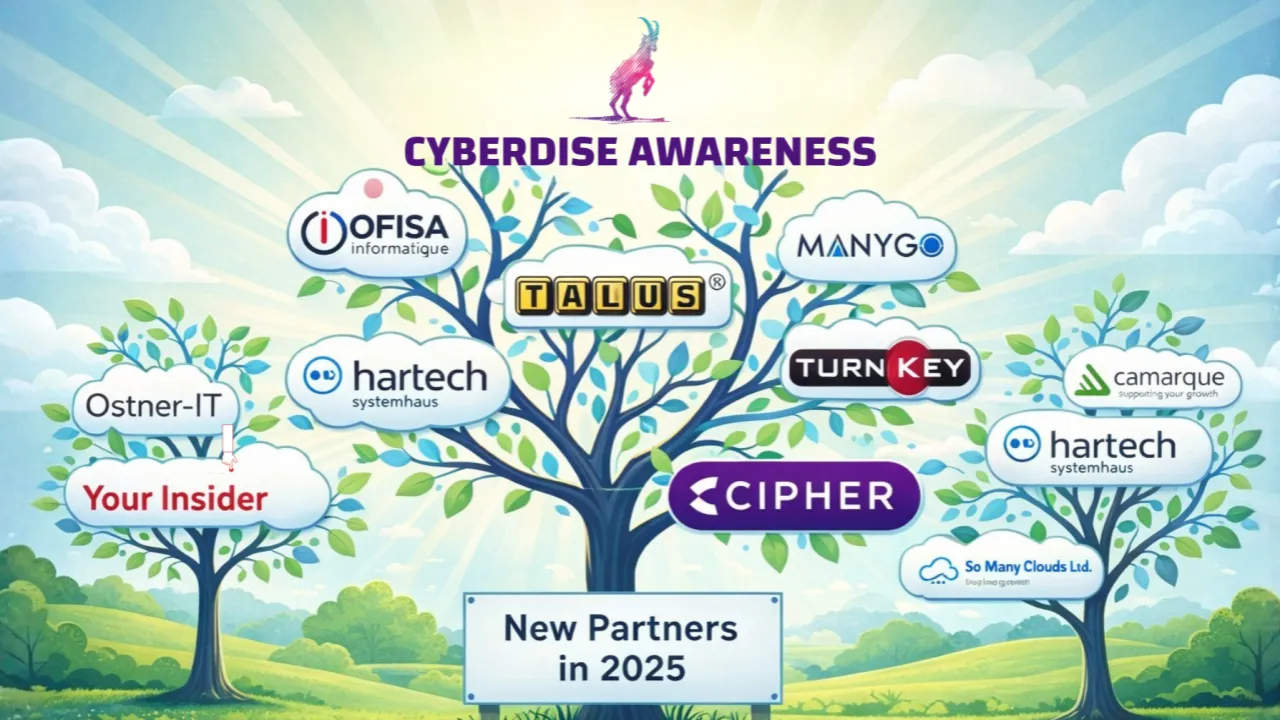
Grafik «New Partners in 2025»: Bäume unter dem Cyberdise-Awareness-Logo mit Partnerlogos wie OFISA, Talus und Cipher
research400.000, 10 – und warum 2025 besser war, als ich bis gestern dachte

2025 gewann CYBERDISE 10 neue Partner und 400.000 neue Nutzer unter Lizenz – und verfehlte dennoch seine Ziele deutlich. Erst Gespräche mit Kolleginnen und Kollegen öffneten die Augen dafür, dass das 2025 Erreichte aussergewöhnlich war.

Risk illustration
comparisonRisikoeinstellung gegenüber Risikoverhalten: Trainieren Sie das Falsche?

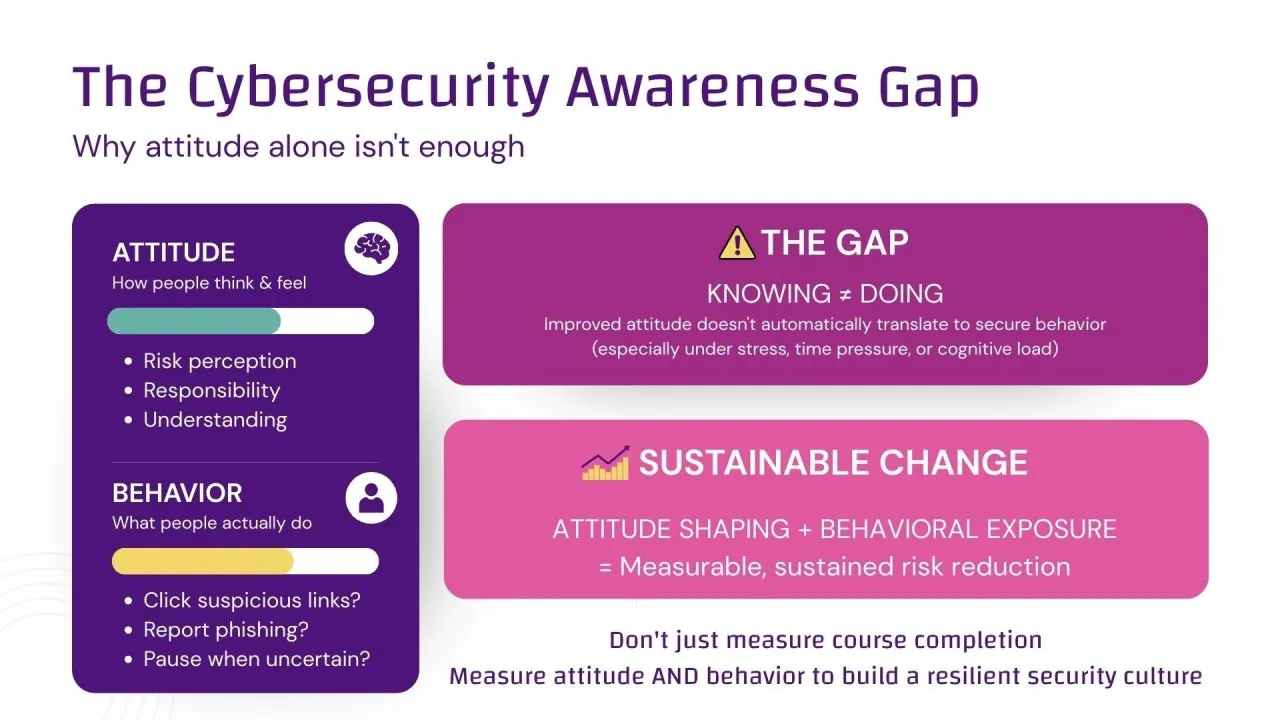
Trotz umfassender Schulungen zum Sicherheitsbewusstsein kommt es in vielen Unternehmen aufgrund menschlicher Fehler weiterhin zu Datenverletzungen. Dieser Artikel handelt von der Kluft zwischen Risikoeinstellung (wissen, was riskant ist) und Risikoverhalten (sich tatsächlich sicher verhalten).