Zum Inhalt springen

Blog

Studien, Leitfäden und Einordnung zu Behavioral Defense.

Titelgrafik «Zeitenwende bei Angriffsvektoren: Vishing»: Tischtelefon mit eingehendem Anruf vom «CEO» zwischen KI-Symbolen
social-engineeringDie Zeitenwende des Social Engineering: Warum Vishing Ihre nächste Verteidigungsfront wird

Angreifer verstecken sich nicht mehr nur hinter E-Mails: Sie rufen Ihr Team direkt an, bewaffnet mit KI-gestützten Sprachklonen, die von vertrauenswürdigen Managern oder Partnern nicht mehr zu unterscheiden sind. Eine realistische Vishing-Simulation stellt solche Anrufe kontrolliert nach, bevor es ein echter Angreifer tut.
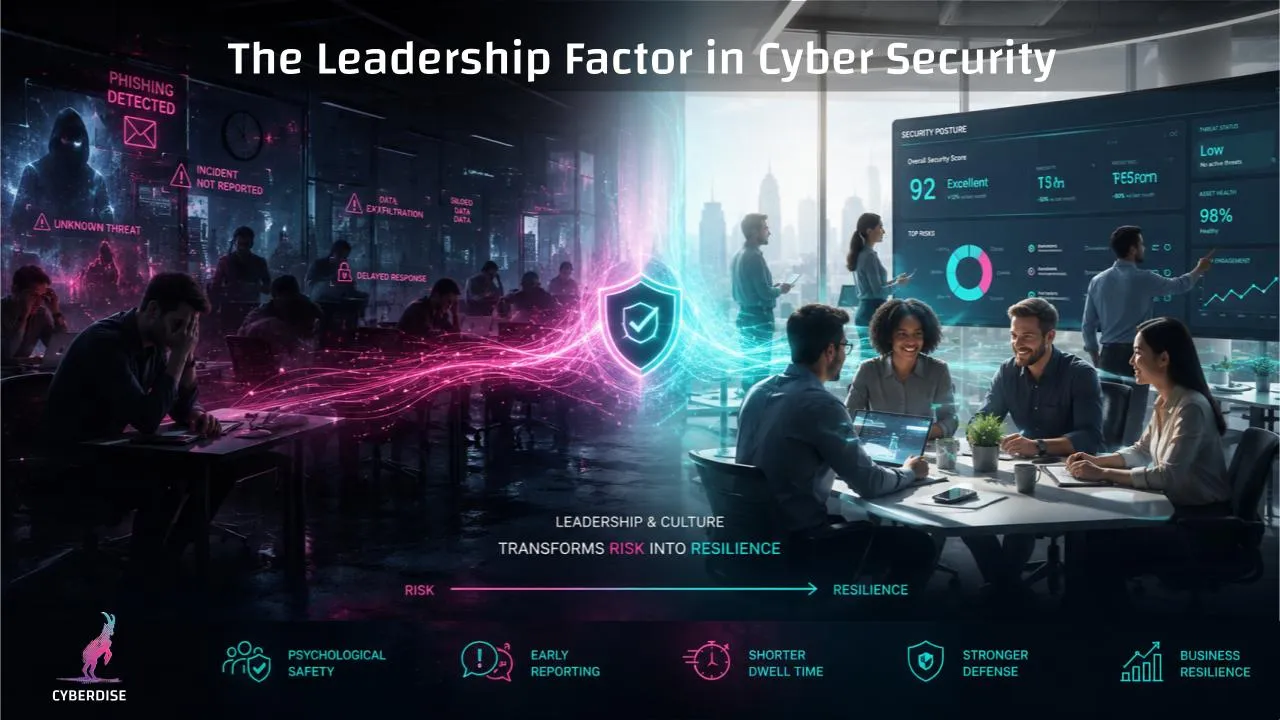
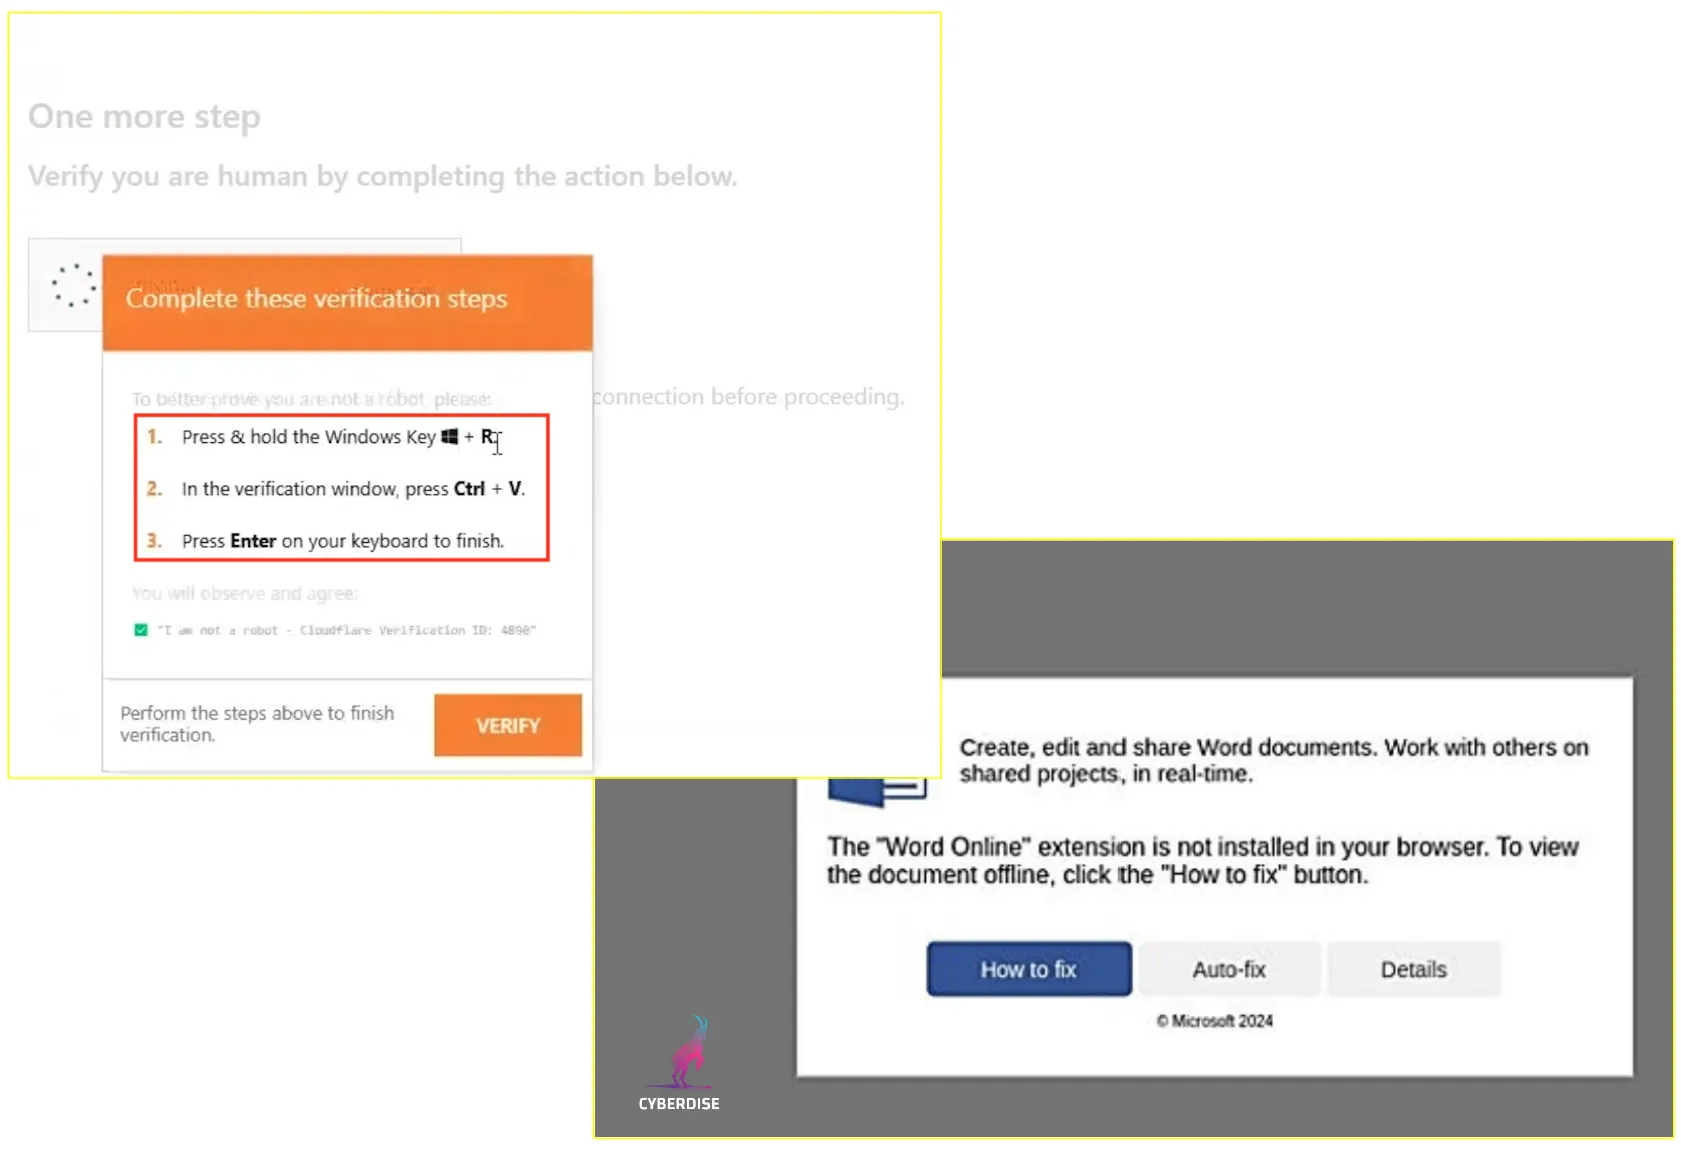
Zwei Beispiele für ClickFix-Köder: eine gefälschte Verifizierungsseite, die zu Windows + R, dann Ctrl + V und Enter auffordert, und eine gefälschte Microsoft-Word-Fehlermeldung mit der Schaltfläche «How to fix»
clickfixClickFix: wenn der Nutzer den Angriff ausführt

ClickFix fordert Mitarbeitende nicht auf, einen bösartigen Anhang zu öffnen. Es führt sie durch einen scheinbar routinemässigen Reparatur- oder Verifizierungsschritt, bis sie den Angriff selbst ausführen. So erstellen Sie eine ClickFix-Simulation in Cyberdise Awareness – von der Szenario-Auswahl über die Zustellung bis zur Messung.

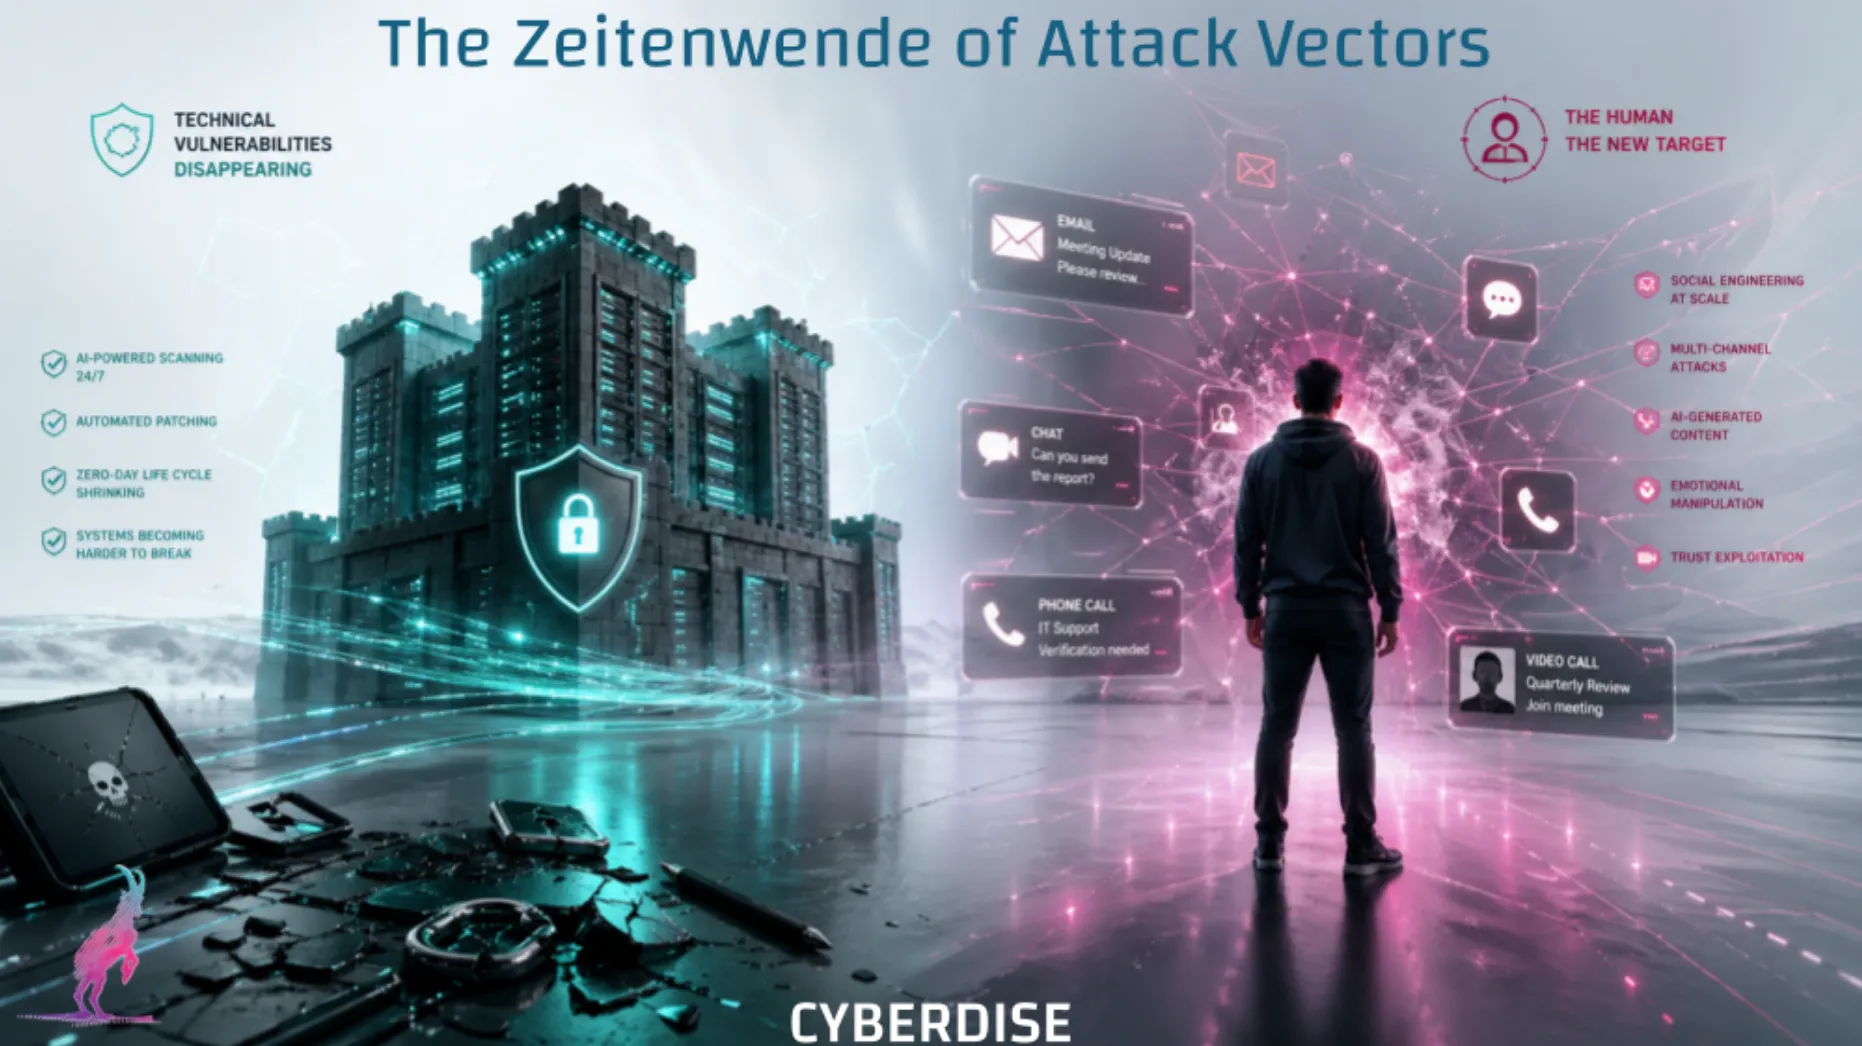
Titelgrafik «The Zeitenwende of Attack Vectors»: links eine gesicherte Festung für verschwindende technische Schwachstellen, rechts ein Mann inmitten von E-Mail-, Chat-, Telefon- und Videocall-Nachrichten als neues Ziel
threat-landscapeDie Zeitenwende der Angriffsvektoren

Was passiert, wenn zukünftig technische Schwachstellen verschwinden – und der Mensch zum primären Angriffsziel wird? Wir sprechen aktuell viel darüber, dass KI der bessere Hacker wird. Das ist nur die erste Phase; die eigentliche Wende beginnt danach.

Screenshot von itbusiness.ch: Artikel «Cyberabwehr beginnt beim Verhalten» mit Nahaufnahme eines blauen Auges
pressBehavioral Defense Engineering: Cyberdise bei itbusiness.ch

Das Schweizer IT-Fachmedium itbusiness.ch hat Cyberdise vorgestellt, und der Titel bringt es auf den Punkt: Cyberabwehr beginnt beim Verhalten. Im Artikel vom Juni 2026 argumentiert itbusiness.ch, dass Security-Awareness-Trainings allein Unternehmen nicht mehr schützen.

Cyberdise-Logo
bdeAwareness verhindert keine Angriffe. Verhalten schon.

Seit zwei Jahrzehnten vermitteln Security-Awareness-Programme theoretisches Wissen — und das messbare Risiko im Unternehmen blieb hoch. Mit Behavioral Defense Engineering und der Plattformversion V3.2 behandelt CYBERDISE menschliches Verhalten als operativen Bestandteil der IT-Sicherheit statt als Compliance-Kriterium.

Titelgrafik «Strengths & Weaknesses of Microsoft Defender Attack Simulator»: zwei Männer halten Schilde mit der Aufschrift MS und BDE gegen anfliegende Angriffe
microsoft-defenderDefender Attack Simulator: Stärken und Grenzen

Microsoft Defender for Office 365 bringt eine eigene Plattform für Phishing-Simulationen und Awareness mit. In einigen Bereichen ist sie sehr gut. In anderen zeigen sich strukturelle Grenzen sehr schnell. Dies ist ein bewusst ausgewogener Blick auf beide Seiten.

Grafik «AI Doesn't Ignore Weaknesses – It Connects Them»: Mensch und KI-Figur, verbunden über einen Pfad durch APIs
aiKI: Der größte Pentester der Welt – und warum es so sein muss

Der Claude-Entwickler Anthropic hat mit dem Modell Mythos für Schlagzeilen gesorgt, das aussergewöhnlich gut darin sein soll, Sicherheitslücken in Software zu identifizieren. Viele dieser Bugs werden für Nutzer vermutlich keinen Schaden verursachen – behoben werden müssen sie trotzdem, weil KI nicht wie ein Mensch denkt.