Ein Blick auf Cybersecurity Awareness und menschliche Abwehr aus Sicht eines CEO und Verwaltungsrats. Teil 2 von 2.
Wenn Boards über Cybersecurity sprechen, verbringen wir zwangsläufig viel Zeit mit Technologie: SOC-Fähigkeiten, Endpoint-Schutz, Identitäten, Cloud Security, Resilienz, Incident Response und zunehmend KI. Das ist manchmal mühsam, aber sinnvoll, denn hier geht es um grosse Investitionen und grosse operative Risiken. Apropos Risiko: Der SANS Security Awareness & Culture Report 2026 enthält eine Zahl, die ich als Führungsindikator überraschend nützlich finde, eine Art Personalschlüssel für Cybersecurity. Auf zehn technische Security-Fachleute sollte mindestens eine Person für die menschliche Seite kommen.
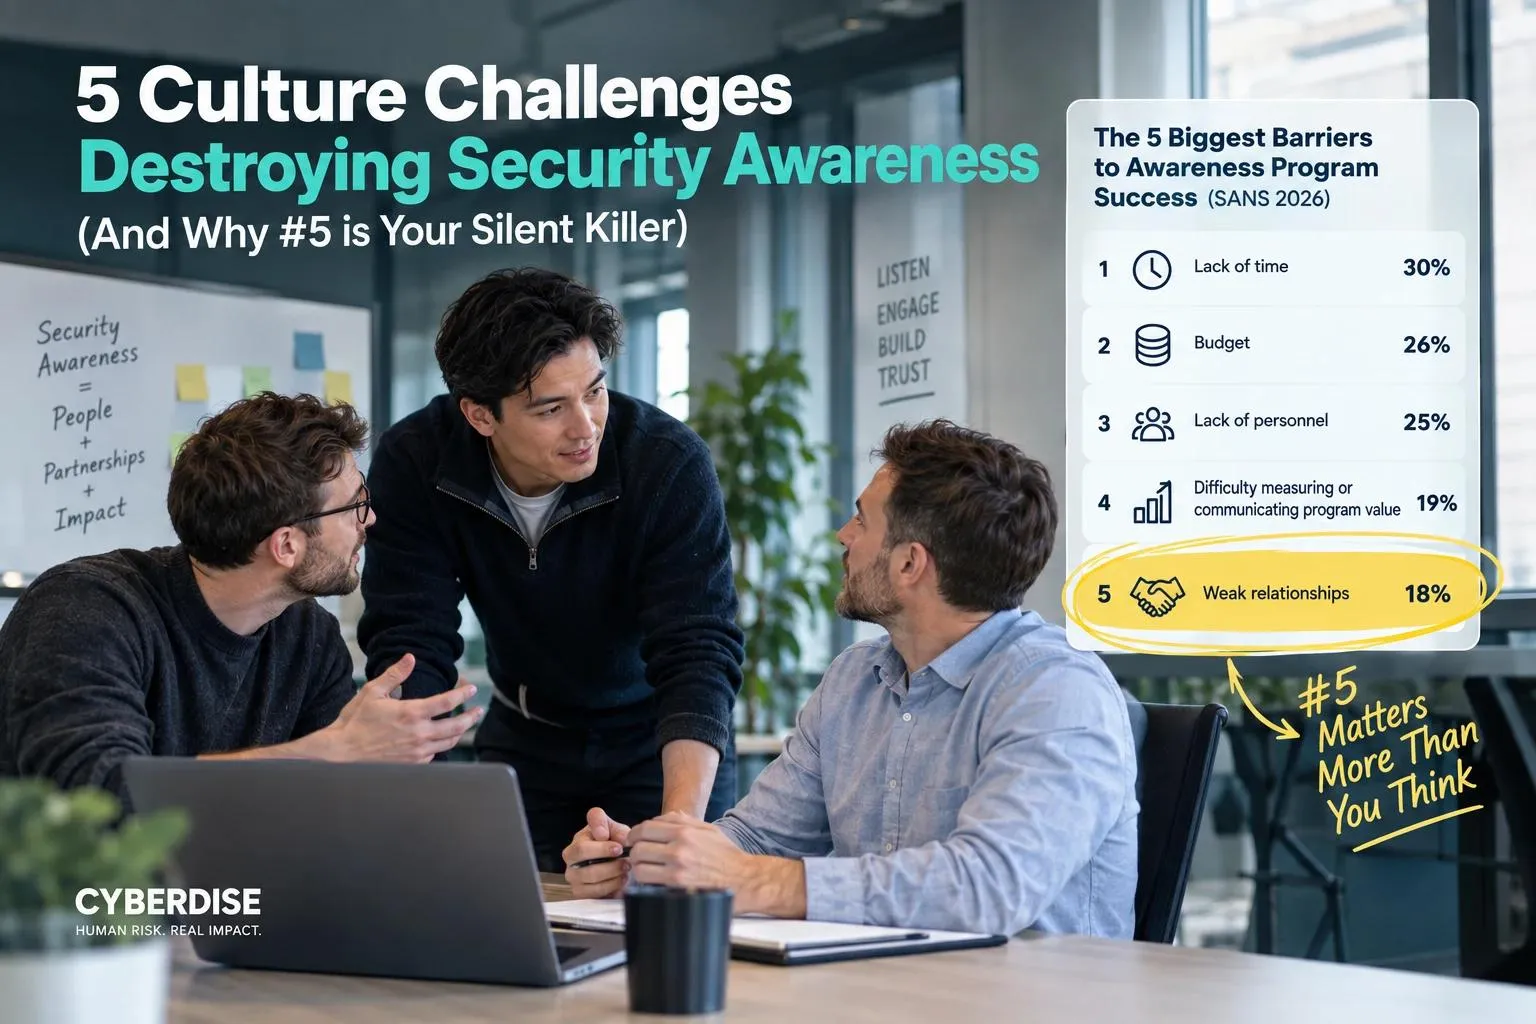
Der Bericht enthält zwei weitere interessante Zahlen.
Quelle: SANS Security Awareness & Culture Report 2026
Ich würde daraus keine weitere Compliance-Kennzahl machen, und SANS warnt selbst, dass der Personalbedarf nicht linear mit der Unternehmensgrösse wächst. Für die oberste Führungsebene halte ich die Zahl trotzdem für nützlich, weil sie etwas sichtbar macht, das Budgets gern verdecken: Wie ernst nimmt die Organisation die menschliche Seite der Cybersecurity wirklich?
Ihr Organigramm verrät Ihre echte Sicherheitsstrategie
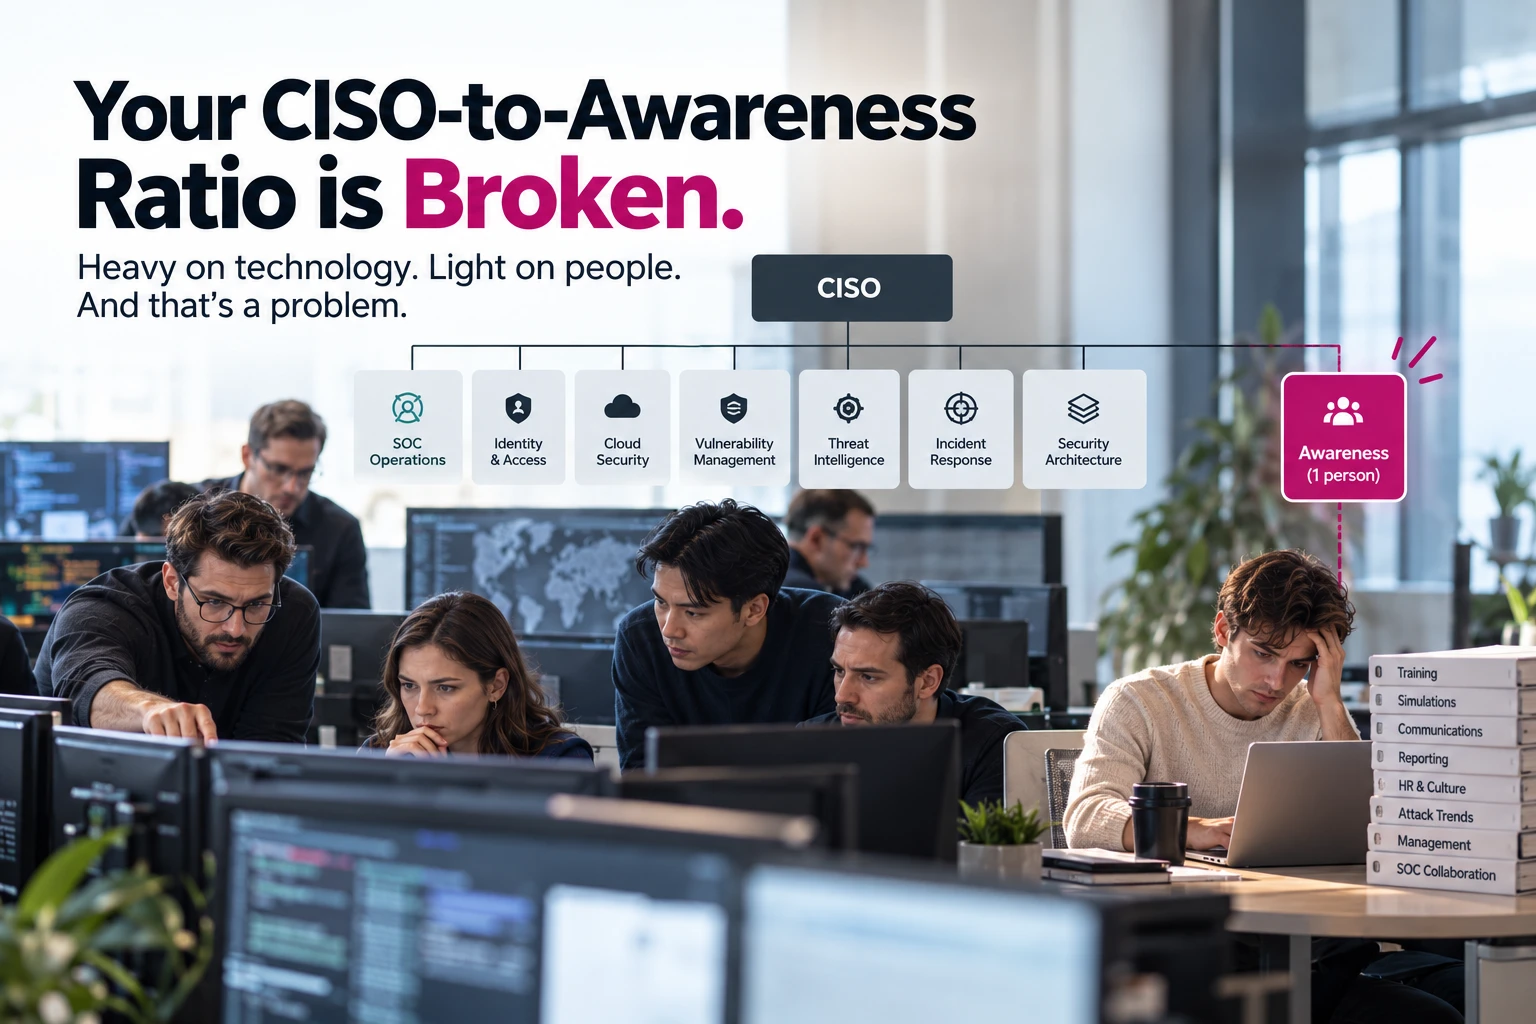
Stellen Sie sich ein Unternehmen mit 40 oder 50 Leuten in der Cybersecurity vor. Da gibt es Fachleute für SOC-Betrieb, IAM, Cloud Security, Schwachstellenmanagement, Architektur, Threat Intelligence und Incident Response. Und dann eine Person für Awareness.
Von dieser einen Person wird dann erwartet, dass sie Schulungen, Simulationen und Reporting betreut, aktuelle Angriffsmethoden versteht, mit HR und der Unternehmenskommunikation zusammenarbeitet, der Geschäftsleitung Ergebnisse erklärt, sich mit dem SOC abstimmt und irgendwo dazwischen auch noch eine Sicherheitskultur aufbaut.
Aus Führungssicht finde ich das Ungleichgewicht interessanter als das genaue Verhältnis. SANS nennt ein sehr ähnliches Beispiel: ein Security-Team mit 50 Personen, davon 49 mit Fokus auf Technologie und eine mit Fokus auf das menschliche Risiko. Die Zahlen dahinter habe ich mir in 8 harte Fakten aus der SANS-Studie 2026 genauer angeschaut.
Niemand würde ernsthaft vorschlagen, bei der technischen Sicherheit zu sparen. Die Frage ist, ob unsere Organisationsstruktur noch zur heutigen Bedrohungslage passt, in der KI eine immer grössere Rolle spielt. Social Engineering bleibt im SANS-Report das grösste menschliche Risiko, und Kriminelle steigern mit KI Qualität und Tempo ihrer Angriffe. Wenn etwas durch die technische Abwehr rutscht, sind es meist Mitarbeitende, die es zuerst sehen: die ungewöhnliche E-Mail, den Anruf, die Teams-Nachricht, die geschäftliche Anfrage.
Wenn wir sagen, dass Mitarbeitende Teil der Abwehr sind, sollte es wohl auch genug Menschen geben, deren Aufgabe es ist, diese Aussage in die Praxis umzusetzen.
Das ist ein Thema für den Verwaltungsrat, nicht fürs Awareness-Team
Für mich ist das der Punkt, an dem das Thema über den CISO hinausgeht.
Ein Verwaltungsrat entscheidet normalerweise nicht, welche Phishing-Vorlage nächsten Monat läuft. Das soll er auch nicht. Aber er entscheidet über den Aufbau der Organisation, über Ressourcen, Berichtswege und die Prioritäten der Geschäftsleitung. Wenn ein Unternehmen sagt, menschliches Verhalten sei ein wesentlicher Teil des Cyberrisikos, dann ist die Frage berechtigt, ob rund um dieses Risiko überhaupt genug Kapazität aufgebaut wurde.
Das verändert auch, wie wir über die Awareness-Rolle selbst denken sollten. Die Awareness-Fachperson verwaltet nicht einfach Schulungen. In einem reifen Setup muss diese Person sehr unterschiedliche Welten verbinden: die Belegschaft, das SOC, die Geschäftsleitung, HR, Kommunikation und manchmal Legal oder Compliance. Sie braucht genug Security-Verständnis, um mit professionellen Verteidigern zusammenzuarbeiten (sprich: unserem SOC), aber auch genug Verständnis für Kommunikation, Verhalten und Business, um mit allen anderen zusammenzuarbeiten.
SANS betont das immer wieder. Die Karriere-Empfehlungen beschreiben Awareness als Rolle für Verhaltensänderung in einem Security-Kontext. Und sie warnen: Wer sehr technisch unterwegs ist, tut sich oft schwer damit, Nicht-Fachleute zu erreichen. Was für Fachleute selbstverständlich ist, ist es für den Rest der Organisation eben nicht.
Das gilt auch eine Ebene höher. Wenn Cyberrisiken fast nur in technischer Sprache erklärt werden, hört die Führung eine lange Liste von Technologien, Schwachstellen und Massnahmen, ohne zu erkennen, welches unternehmerische Problem damit gelöst wird. Über menschliche Abwehr muss man in der Sprache von operativem Risiko, Resilienz, Betrug, Reaktionsgeschwindigkeit und Geschäftskontinuität sprechen.
Oder, wie SANS es an anderer Stelle schön formuliert: Menschen folgen Menschen, nicht Richtlinien.
Der Berlin-Hack ist ein gutes Beispiel
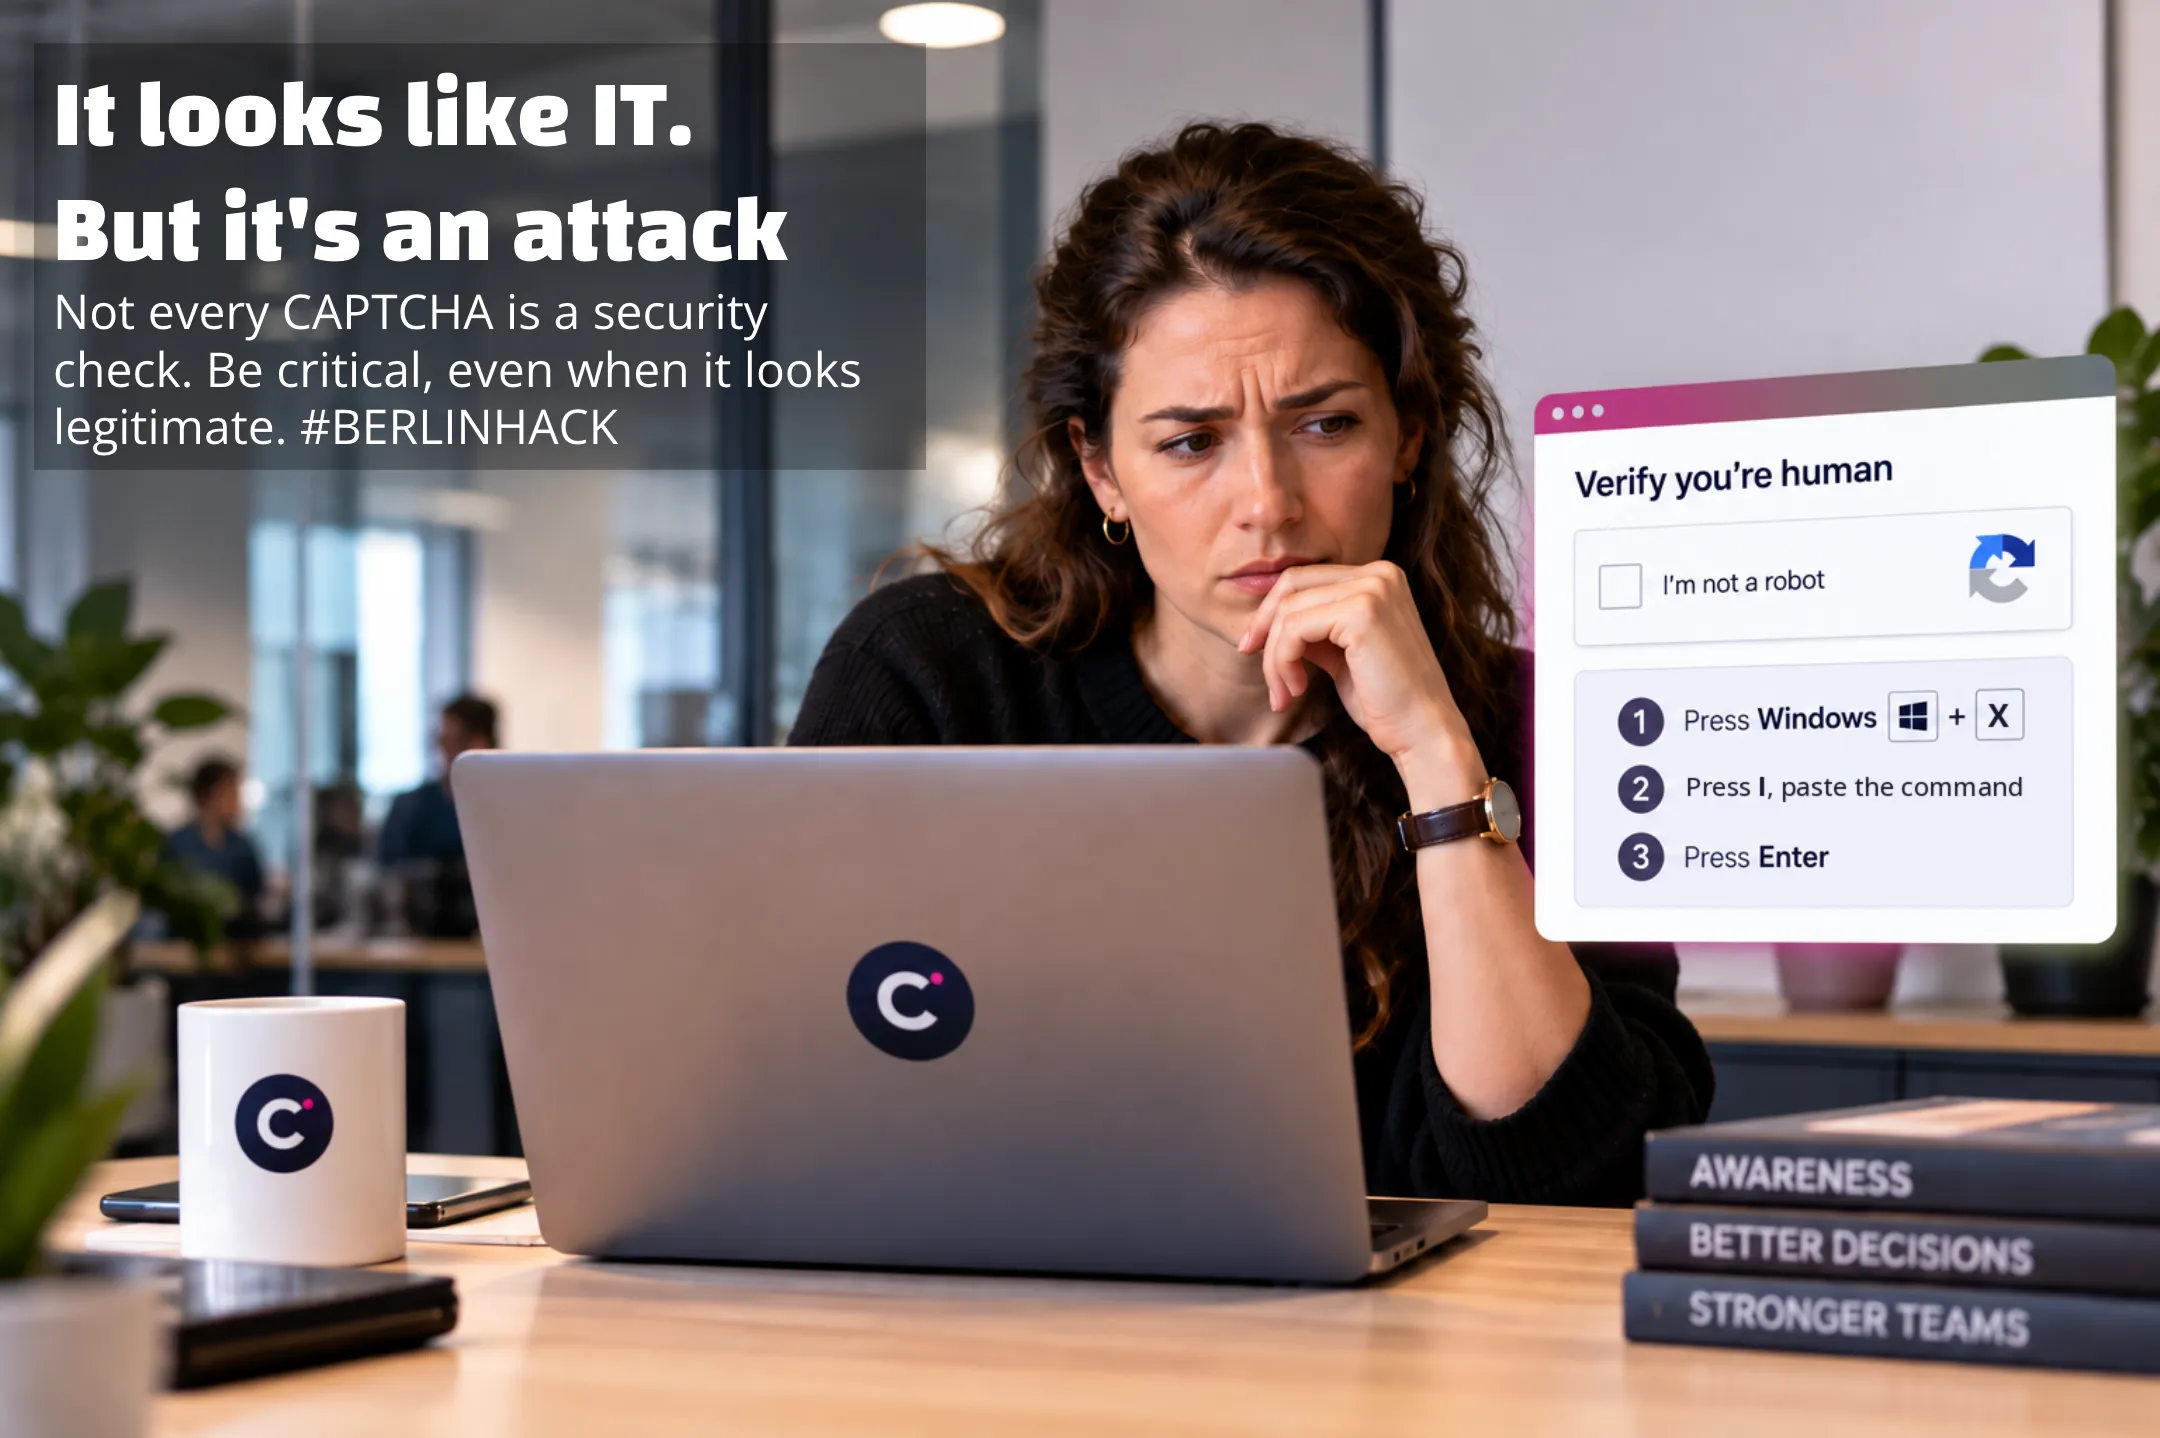
Unser Artikel über den Angriff auf die Berliner Verwaltung hat mich wieder daran denken lassen. Der erste Zugriff erfolgte über TerminalFix, eine ClickFix-Variante, bei der eine manipulierte Website einen Benutzer dazu brachte, einem scheinbar legitimen IT-Prozess zu folgen und einen Befehl ins Terminal einzufügen. Der entscheidende Schritt war also kein exotischer Exploit, sondern ein Mensch, der einer plausiblen Anweisung folgte.
Die Lehre für die Führung ist aus meiner Sicht nicht, dass Mitarbeitende «mehr Awareness» brauchen. Die nützlicheren Fragen sind: Haben die Leute Situationen geübt, die echten Angriffen ähneln? Wissen sie, was zu tun ist, wenn sich etwas ungewöhnlich anfühlt? Und ist das Melden so einfach und so nah am SOC, dass aus einer Beobachtung ein brauchbares Sicherheitssignal wird?
Deshalb wäre ich auch vorsichtig, Reife sofort mit der ausgefallensten Simulationstechnologie gleichzusetzen. Vishing, Smishing, Deepfakes und verbundene Multi-Channel-Übungen haben absolut ihren Platz, gerade weil KI das Social Engineering verändert. Aber eine Organisation, die noch keine guten personalisierten Phishing-Übungen, kein einfaches Melden, kein sinnvolles Feedback und kein Vertrauensverhältnis zwischen Mitarbeitenden und Security aufgebaut hat, hat wahrscheinlich zuerst grundlegendere Arbeit vor sich.
Die Technologie sollte der Reife der Organisation folgen, nicht deren Fehlen kompensieren.
Warum drei oder vier Personen plötzlich nicht mehr übertrieben klingen
Auf den ersten Blick klingen drei Awareness-FTE für Verhaltensänderung oder gut vier für Kultur nach viel. Das ändert sich, sobald man nicht mehr annimmt, ihre Hauptaufgabe sei der Betrieb einer Awareness-Plattform.
Jemand muss verstehen, was das SOC sieht, und daraus Übungen machen. Jemand muss verstehen, wie Finanzen, HR, Entwicklung oder die Assistenz der Geschäftsleitung tatsächlich arbeiten. Jemand muss abteilungsübergreifend Beziehungen aufbauen und mit der Führung kommunizieren. Jemand muss Verhalten, Meldungen und Feedback analysieren statt nur Abschlussquoten. Und jemand muss dafür sorgen, dass Mitarbeitende, die etwas Verdächtiges melden, das Melden auch als lohnend erleben.
Moderne Technologie und KI können viel Routine- und Auswertungsarbeit rund um Awareness abnehmen. Das heisst aber nicht, dass man Kampagnen an einen generischen Full-Service-Anbieter abgibt oder als Standardautomatik laufen lässt. Wirksame Kampagnen brauchen Kontext: den des Unternehmens, der Mitarbeitenden, der Rolle, der aktuellen Bedrohungslage und des Verhaltens, das sich ändern soll. Genau hier bleibt die Awareness-Fachperson unverzichtbar. Technologie soll ihr Kapazität verschaffen für bessere, persönlichere und relevantere Interventionen, nicht sie aus dem Prozess nehmen.
Diese Unterscheidung ist für CEOs und Boards wichtig. Automatisierung kann ein kleines Team deutlich wirksamer machen, aber sie macht die organisatorische Fähigkeit nicht überflüssig.
Vielleicht sollte der Verwaltungsrat eine zusätzliche Frage stellen
Nach Vorfällen, Schwachstellen, Risikolage, Resilienz und Security-Investitionen fragen Verwaltungsräte ihre CISOs längst. Ich glaube, da ist Platz für eine weitere Frage:
Es gibt keine allgemein richtige Zahl. Ein stark regulierter globaler Konzern und ein Industrieunternehmen mit 1000 Mitarbeitenden haben klar unterschiedliche Bedürfnisse, und SANS sagt ausdrücklich, dass die Unternehmensgrösse allein keine einfache Formel für den Personalbedarf liefert.
Aber die Antwort verrät der Geschäftsleitung etwas Wichtiges darüber, wie das Unternehmen über Cyberabwehr denkt.
Wenn 49 Menschen die Technologie schützen und eine Person sich um alle anderen kümmern soll, liegt das Problem vermutlich nicht darin, dass diese eine Person härter arbeiten oder ein weiteres Tool kaufen muss. Die grundsätzlichere Frage ist, ob die Organisation in die menschliche Seite der Abwehr mit derselben Ernsthaftigkeit investiert hat wie in die technische.
Deshalb mag ich den Personalschlüssel von SANS letztlich. Er gibt dem Board keine perfekte Formel für den Personalbedarf, aber einen sehr einfachen Spiegel.
Wenn Menschen Teil der Abwehr sind, braucht menschliche Abwehr auch organisatorische Kapazität.
Widmen Sie mehr als 1 von 10 Köpfen in Ihrem Security-Team der menschlichen Abwehr.
So Long, Palo Stacho
Palo Stacho ist CEO von CYBERDISE und Cybersecurity-Unternehmer mit 30 Jahren Branchenerfahrung. Er ist ausserdem Verwaltungsrat, Scale-up-Trainer und Speaker. Er lebt mit seiner Familie in der Schweiz.
PS: KI in der Awareness. Möchten Sie herausfinden, wo KI in der Awareness wirklich Sinn ergibt und wie KI-gestützte Spearphishing-Übungen zu ~60 % besserem Risikoverhalten geführt haben? Lesen Sie unsere Studie mit der Hochschule Luzern (HSLU).