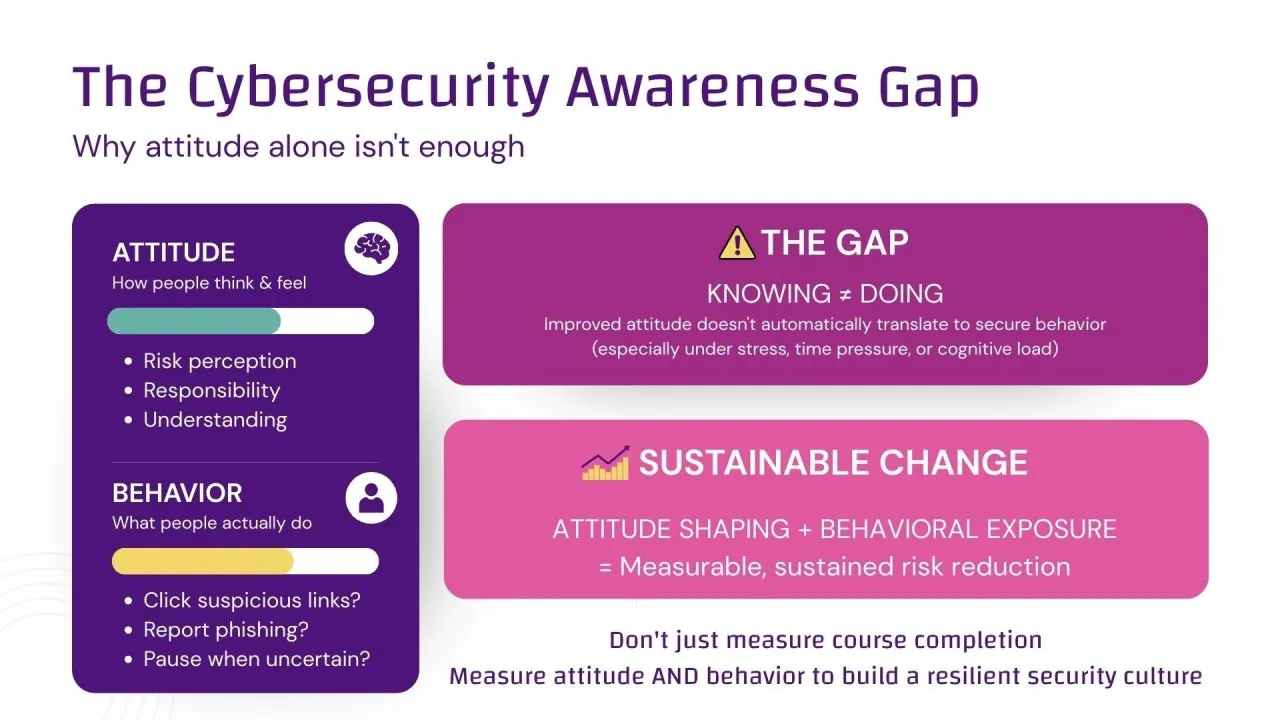
Einstellung und Verhalten hängen zusammen, sind jedoch nicht dasselbe. Ihre Verwechslung ist einer der Hauptgründe, warum viele Awareness-Programme keine nachhaltige Risikoreduktion erzielen.
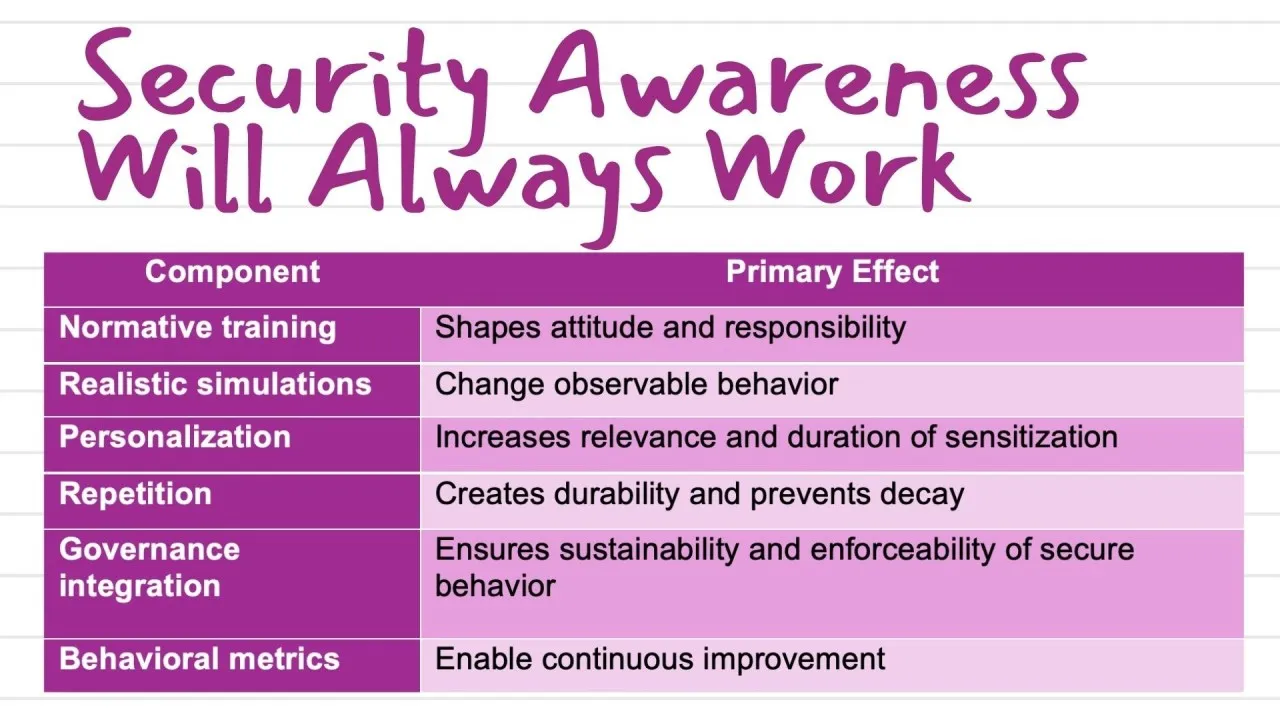
Einstellung und Verhalten hängen zusammen, sind jedoch nicht dasselbe. Ihre Verwechslung ist einer der Hauptgründe, warum viele Awareness-Programme keine nachhaltige Risikoreduktion erzielen.
Ein Artikel im Wall Street Journal stützt sich auf die Studie «Understanding the Efficacy of Phishing Training in Practice» und wirft die Frage auf, ob Phishing-Simulationen und Awareness-Trainings tatsächlich zu einer relevanten Reduktion des Risikos führen. Eine wachsende Zahl empirischer Untersuchungen zeigt jedoch, dass gut konzipierte Cybersecurity-Awareness-Programme das sicherheitsrelevante Verhalten messbar verbessern.

Wie jedes andere Projekt kann auch ein Cybersecurity-Awareness-Programm einen sehr holprigen Start nehmen, wenn man mit einer unpassenden Einstellung beginnt und das Management den Wert einer echten Sensibilisierung nicht erkennt. Wir haben die in einer USENIX-Studie dokumentierten Fehler und falschen Erwartungen untersucht und mit unseren eigenen Erfahrungen verglichen.

Der Oktober ist der Monat der Cybersicherheit – eine Zeit, um uns daran zu erinnern, dass der Mensch bei der Abwehr von Cyberbedrohungen nach wie vor das schwächste Glied ist. Der Beitrag zeigt, wie sich das Sicherheitsbewusstsein entwickelt hat und was der Aufbau einer starken Cybersicherheitskultur mit dem Aufbau einer erfolgreichen Eishockeymannschaft gemeinsam hat.

Trotz umfassender Schulungen zum Sicherheitsbewusstsein kommt es in vielen Unternehmen aufgrund menschlicher Fehler weiterhin zu Datenverletzungen. Dieser Artikel handelt von der Kluft zwischen Risikoeinstellung (wissen, was riskant ist) und Risikoverhalten (sich tatsächlich sicher verhalten).

Im heutigen Beitrag unserer unregelmässigen Serie «Die grössten Cyberangriffe» analysieren wir die Angriffe auf Bybit, MGM und Sony: was passiert ist, wie es geschehen konnte, wie es entdeckt wurde, welcher Schaden entstanden ist und was die Konsequenzen waren. Am Ende vergleichen wir die Fälle und erwägen, was man hätte besser machen können – auch unter dem Aspekt der Sensibilisierung für die Cybersicherheit.

Was vor anderthalb Jahren mit einer Geschäftsidee für KI-Awareness begann, kann sich sehen lassen: Inzwischen werden über 40’000 Benutzer mit CYBERDISE geschult und getestet. Für das globale Wachstum sucht CYBERDISE nun Investoren und Kapitalgeber.

Compliance ist ein Eckpfeiler von Vertrauen, Sicherheit und Zuverlässigkeit – doch die Unterschiede zwischen DSGVO, NIS2 und ISO 27001 auszumachen, gleicht der Lösung eines Puzzles. Der Beitrag zeigt, was die drei Regelwerke verlangen, was bei Nichteinhaltung droht und wie sie zusammenspielen.

Cybersicherheit kann im Falle eines Angriffs über den Fortbestand eines Unternehmens entscheiden, denn Millionenbeträge und das Kundenvertrauen stehen auf dem Spiel. Und doch ist das Thema bei den Mitarbeitenden ziemlich unbeliebt, sodass viele Schulungsprogramme am Ende wirkungslos bleiben.

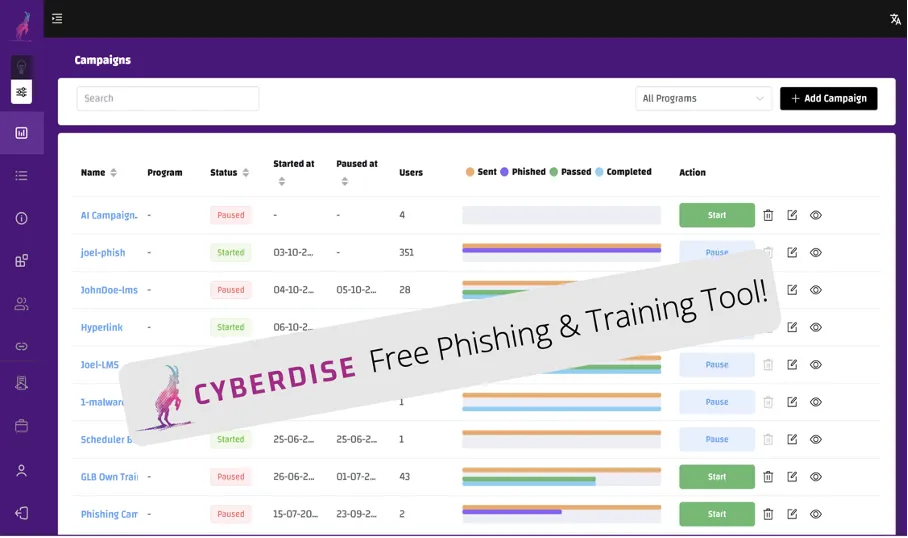
Pünktlich zum Cybersecurity Awareness Month und zur it-sa 2024 präsentiert Cyberdise eine voll funktionsfähige Awareness-Software zum kostenfreien Selbstgebrauch: einen gratis Phishing-Simulator mit Cybersecurity-E-Learnings und vollem Funktionsumfang.

Cyberdise sucht Beta-Tester für die Freemium Edition, eine Docker-basierte Version, mit der sich kostenlos eigene Phishing-Simulationen und Awareness-Trainings für bis zu 600 E-Mail-Empfänger durchführen lassen.

Cyberbedrohungen entwickeln sich rasant weiter, und die Verteidigung eines Unternehmens beginnt bei seinen Mitarbeitenden. Cyberdise 2.0 ist eine umfassende Plattform zur Bewusstseinsbildung in Bezug auf Cybersicherheit, entwickelt, um Mitarbeitende weiterzubilden und für die Risiken zu sensibilisieren, denen sie täglich ausgesetzt sind.